


نظرة عامة
مع تحول التوزيعات الحديثة من أوبونتو نحو حزمة الأدوات المتقدمة، بات الأمر ip الركيزة الأساسية والمعيار القياسي لإدارة الشبكات بدلاً من حزمة net-tools القديمة. يستعرض هذا الدليل التطبيقي كيفية توظيف الأداة باحترافية لفحص واجهات الاتصال، استخراج عناوين IP، تشريح جداول التوجيه، ومراقبة حركة البيانات وحالة العتاد المادي خطوة بخطوة.
التحقق من بيئة العمل واستكشاف خيارات المساعدة
لضمان توفر بيئة اختبار ملائمة على خادم أوبونتو، نتأكد أولاً من وجود حزمة iproute2 الأساسية وتثبيتها عند الحاجة عبر تنفيذ الأمر التالي: which ip || (apt-get update -qq && apt-get install -y iproute2).
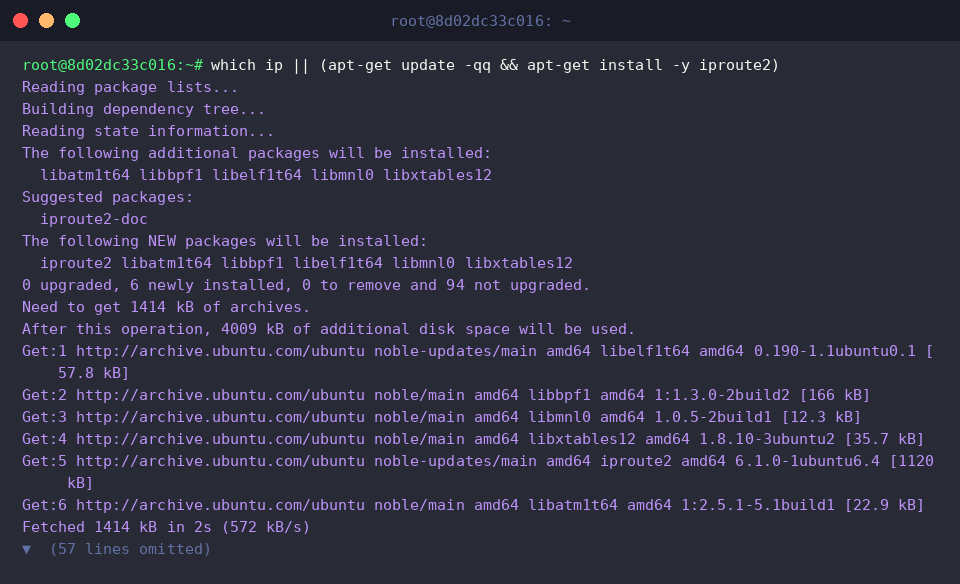
يتيح الأمر ip -V استعراض رقم الإصدار البرمجي الحالي لحزمة iproute2 العاملة على النظام.
⚙️ [أبرز الخيارات والوسائط الإضافية]
-V (-Version) : إظهار الإصدار البرمجي الدقيق لأداة ip.-c (-color) : تلوين المخرجات في الطرفية لتمييز البيانات الحيوية وتسهيل القراءة.-br (-brief) : عرض ملخص فوري ومختصر لحالة المنافذ وعناوينها ضمن سطر واحد لكل واجهة.-s (-stats, -statistics) : توليد تقرير إحصائي مفصل لحزم البيانات المنقولة والمستلمة عبر الواجهات.-4 : تقييد النتائج لعرض بروتوكول IPv4 وحجب ما سواه.-6 : حصر المخرجات في نطاق عناوين بروتوكول IPv6 فقط.
يعرض الأمر ip help سجلاً شاملاً لكافة الكائنات الفرعية المتاحة داخل الأداة (مثل link و addr و route) مصحوبة بقائمة المعاملات العامة المدعومة.
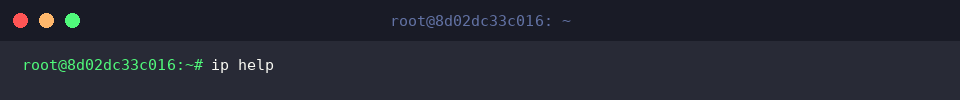
فحص واجهات الشبكة واستخراج عناوين IP المخصصة (ip addr)
يُستخدم الأمر ip addr show لإجراء جرد تفصيلي لكافة بطاقات الشبكة المتصلة بالنظام جنباً إلى جنب مع العناوين المرتبطة بها.
يكشف هذا الفحص الحالة التشغيلية للواجهة كواجهة التكرار الحلقي (lo) ومنفذ الإيثرنت (eth0)، ويوضح حالة المنفذ (UP)، العنوان الفيزيائي للبطاقة (link/ether)، إضافة إلى عناوين IPv4 (inet) و IPv6 (inet6) بنظام الترقيم التراكمي (CIDR) وعنوان البث العام (brd).
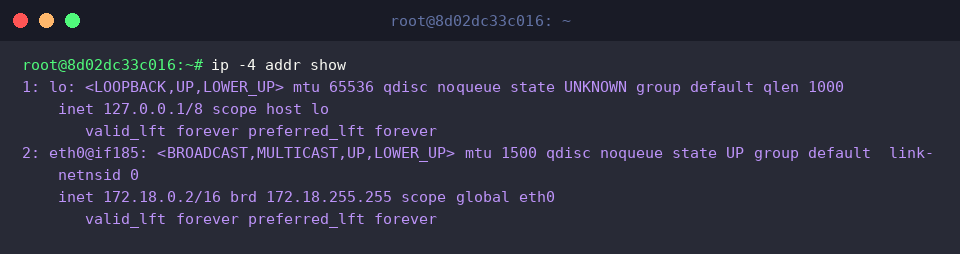
عند الرغبة في تبسيط المخرجات وتجاوز تعقيدات IPv6، يوفر الأمر ip -4 addr show طريقة مباشرة لعزل وتصفية مخرجات بروتوكول IPv4 حصراً.
تتجلى فائدة هذا التخصيص في سرعة قراءة العناوين المحلية (127.0.0.1/8، 172.18.0.2/16) وتحديد عناوين البث المرافقة لها دون تشتيت بصري.
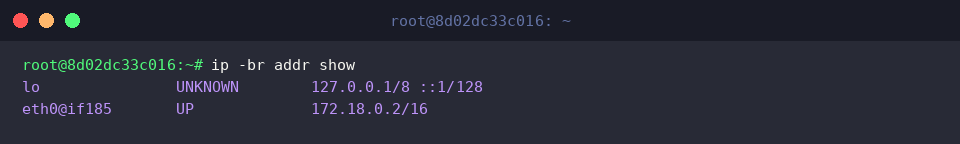
للحصول على نظرة بانورامية سريعة وعالية الكفاءة، يدمج الأمر ip -br addr show خيار الإيجاز (-brief) لضغط مخرجات كل واجهة في سطر مستقل.
يستغني هذا النمط عن التفاصيل التقنية الدقيقة لصالح إبراز اسم المنفذ، حالته الراهنة (UP أو UNKNOWN)، وقائمة العناوين الرقمية الفعالة بنظرة خاطفة.
مراقبة طبقة الربط الفيزيائي وعناوين MAC (ip link)
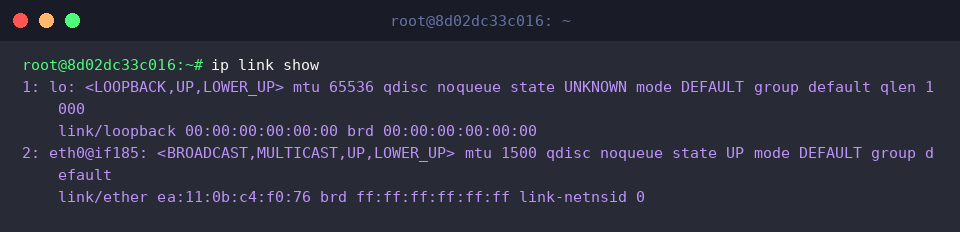
يختص الأمر ip link show بفحص المكونات على مستوى طبقة ربط البيانات (Data Link Layer) والطبقة الفيزيائية دون النظر للعناوين المنطقية.
يبرز هذا المخرج جاهزية المنافذ للعمل (UP)، حجم وحدة النقل القصوى المعتمدة (mtu 1500)، والعنوان العتادي المادي لكل بطاقة شبكة (link/ether ea:11:0b:c4:f0:76).
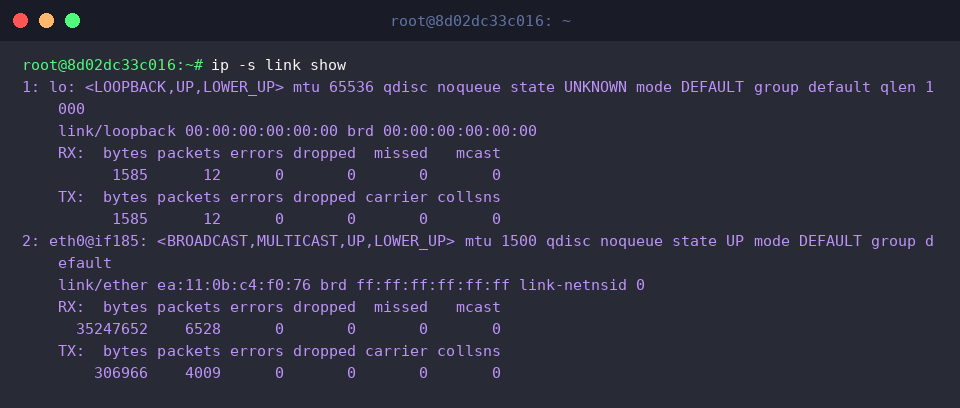
يكتسب الأمر ip -s link show أهمية قصوى في عمليات استكشاف الأخطاء؛ حيث يُلحق بكل واجهة تقريراً إحصائياً للبيانات المرسلة والمستقبلة.
يمكن لمهندس النظام تحليل أحجام البايتات والحزم في مساري الاستقبال (RX) والإرسال (TX)، ورصد مؤشرات الأعطال الحرجة مثل الأخطاء الإرسالية (errors) أو الحزم المفقودة والمهملة (dropped).
تشريح جداول التوجيه وتحديد البوابة الافتراضية (ip route)
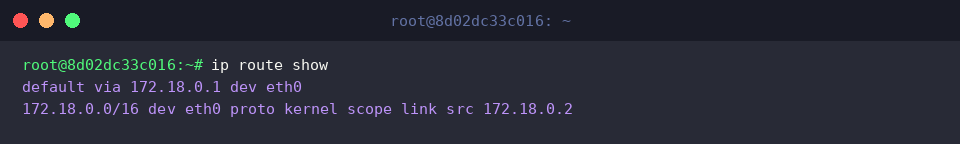
يقوم الأمر ip route show بقراءة جدول التوجيه المعتمد من قبل نواة النظام، كاشفاً عن المسارات التي تسلكها البيانات للوصول إلى وجهاتها.
يسهل عبره التحقق من البوابة الافتراضية المسؤولة عن تمرير الحزم خارج الشبكة المحلية (default via 172.18.0.1 dev eth0) ومراجعة نطاقات الشبكات الفرعية المباشرة (172.18.0.0/16).
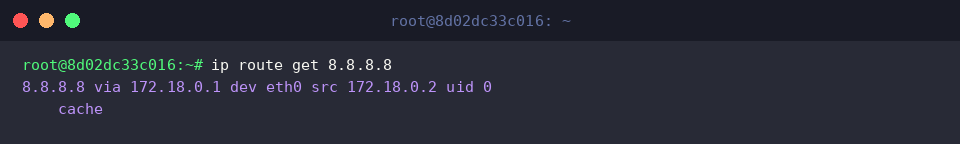
عند الرغبة في محاكاة مسار حقيقي نحو خادم بعيد، يُستخدم الأمر ip route get 8.8.8.8 لمعرفة القرار الدقيق الذي ستتخذه النواة لنقل الحزمة نحو العنوان (8.8.8.8).
يوضح الأمر تفصيلاً اسم البوابة المختارة (via 172.18.0.1)، المنفذ المعتمد للخروج (dev eth0)، وعنوان المصدر الداخلي المستخدم لختم الحزمة (src 172.18.0.2).
استكشاف ذاكرة ARP والأجهزة المجاورة (ip neigh)
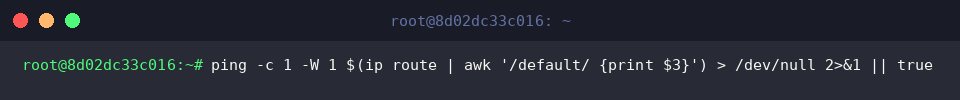
لتجهيز جدول الجوار وتحديث الذاكرة المؤقتة ببيانات حية للبوابة الافتراضية لأغراض التدريب، نرسل نبضة فحص مفردة عبر الأمر: ping -c 1 -W 1 $(ip route | awk '/default/ {print $3}') > /dev/null 2>&1 || true.
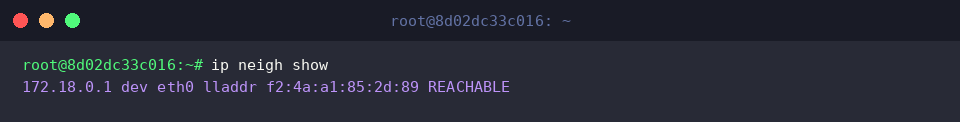
يتيح الأمر ip neigh show استعراض سجل بروتوكول استبانة العناوين (ARP Table)، وهو الجدول المسؤول عن ربط عناوين IP بالعناوين الفيزيائية للأجهزة المتواجدة على نفس الشبكة المحلية.
يُظهر المخرج عنوان البوابة (172.18.0.1) المرتبط بالواجهة (eth0)، عنوان MAC الخاص بها (lladdr f2:4a:a1:85:2d:89)، والحالة التشغيلية للاتصال التي تؤكد إمكانية الوصول والتواصل الفعال (REACHABLE).
بهذا نكون قد أتممنا دليلاً عملياً متكاملاً لإدارة وتتبع شبكات أوبونتو بالاعتماد الكامل على حزمة ip العصرية كبديل متفوق للأداة الكلاسيكية المتقاعدة ifconfig.
إن إتقان هذه الأداة الحديثة يمنح مسؤولي النظم تحكماً أكثر عمقاً وسرعة في إدارة البنية التحتية ومعالجة المشكلات الشبكية بدقة متناهية.