


نظرة عامة: دور المجموعات في تأمين بيئة العمل التعاوني
يُمثل عزل الامتيازات وتنظيم صلاحيات الوصول حجر الزاوية في استقرار خوادم لينكس وأمانها، لا سيما عند مشاركة عدة فرق برمجية في مساحة تشغيل واحدة. يهدف هذا المقال إلى تفكيك آلية عمل الأداة القياسية addgroup على توزيعة أوبونتو، مستعرضاً خطوات إنشاء المجموعات وضبط خصائصها، وصولاً إلى الفهم العميق للبنية التخزينية المعتمدة في ملف /etc/group عبر تجارب عملية مباشرة على سطر الأوامر.
الخطوات الأساسية لإنشاء المجموعات العامة عبر addgroup
قبل البدء في التطبيق، نتحقق من توافر أمر addgroup على النظام ونقوم بتثبيت الحزمة الأساسية adduser في حال عدم وجودها مسبقاً لضمان جاهزية البيئة.
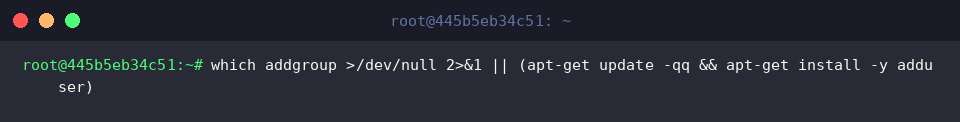
تتولى أداة addgroup مهمة تسجيل معرفات المجموعات الجديدة ضمن النظام.
عند تنفيذ الأمر دون معاملات إضافية، يختار النظام تلقائياً أول معرّف مجموعة (GID) متاح ضمن النطاق المخصص للمستخدمين العاديين ويسنده للكيان الجديد.
⚙️ [أبرز المعاملات وخيارات التشغيل]
--gid GID : تخصيص رقم معرف رقمي (GID) محدد يدوياً للمجموعة المراد إنشاؤها.--system : تأسيس مجموعة خاصة بخدمات النظام وعمليات الخلفية (تحصل عادةً على GID أقل من 1000).--quiet : تفعيل الوضع الصامت وحجب رسائل المخرجات الروتينية أثناء التنفيذ.--debug : إظهار التفاصيل التشخيصية الكاملة لمراحل إنشاء وتسجيل المجموعة على الشاشة.--force-badname : تجاوز معايير التسمية الصارمة والسماح برموز وأحرف غير قياسية ضمن اسم المجموعة.
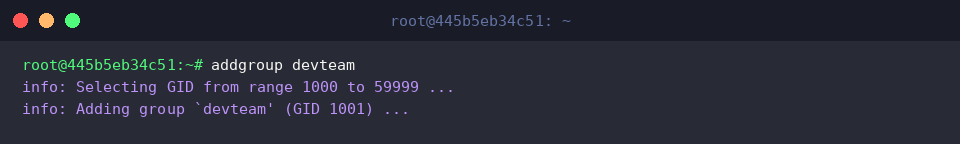
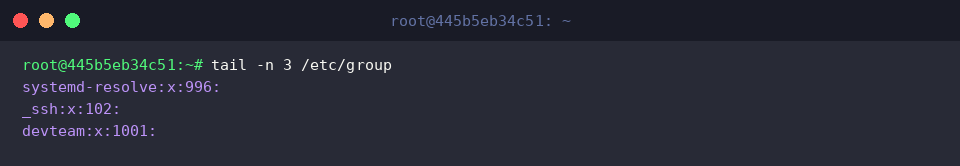
لعرض السجلات الأخيرة والتأكد من نجاح العملية، نمرر الأمر tail -n 3 /etc/group لقراءة آخر ثلاثة أسطر من قاعدة بيانات المجموعات /etc/group.
تُظهر هذه الخطوة إدراج المجموعة devteam بنجاح في نهاية الملف مع المعرف الرقمي الذي خُصص لها تلقائياً.
تعيين معرف GID محدد وإنشاء مجموعات النظام (–system)
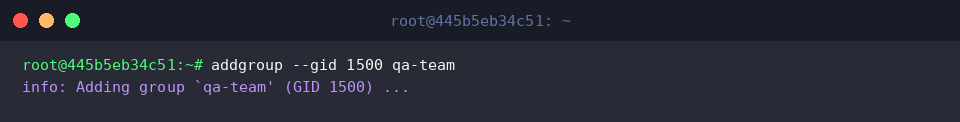
تتيح المعاملة --gid فرض معرف رقمي دقيق؛ حيث نقوم هنا بتأسيس مجموعة العمل qa-team وإلزام النظام بإسناد المعرف المحدد لها.
بدلاً من التخصيص العشوائي، يكتسب الكيان المعرّف 1500 بصورة صريحة وفق متطلبات الإدارة والتنظيم.
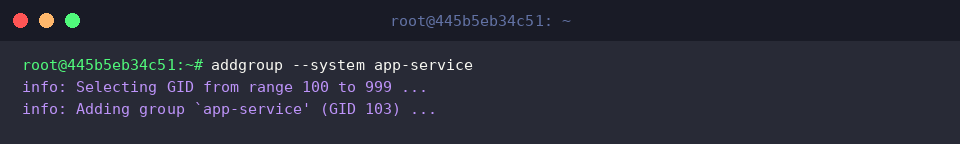
تتطلب خدمات الخلفية والعمليات الخادمة (Daemons) بيئات صلاحيات مخصصة، وهو ما نوفره عبر الخيار --system عند إنشاء مجموعة app-service.
بخلاف المجموعات العادية، يبحث النظام هنا عن أدنى معرف شاغر ضمن النطاق المحجوز لخدمات النظام (عادة ما بين 100 و999)، ليتم إسناد المعرف 103 لها تلقائياً.
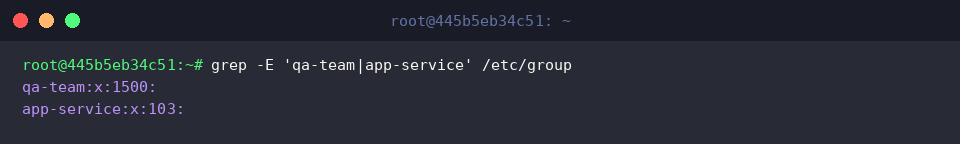
للتحقق من دقة التوزيع، نستخدم أداة grep لفحص مدخلات المجموعتين السابقتين مباشرة داخل ملف التكوين /etc/group.
يؤكد الناتج حصول qa-team على المعرف القياسي 1500، في حين سُجلت app-service تحت معرف النظام المخصص 103.
ضم المستخدمين الحاليين إلى المجموعات وفحص حالة العضوية
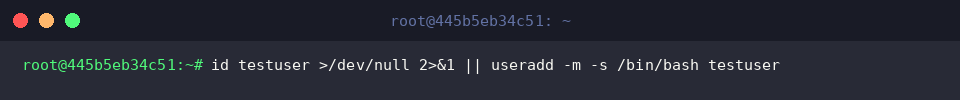
لتطبيق سيناريو إدارة الأعضاء واقعياً، نتأكد أولاً من وجود المستخدم testuser، ونقوم بإنشاء الحساب مع تهيئة مجلد المنزل والصدفة التفاعلية إن لم يكن مسجلاً.
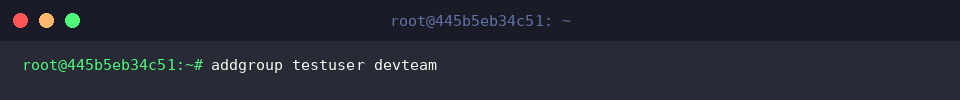
نعتمد مجدداً على الأمر addgroup لإلحاق الحساب testuser بعضوية المجموعة الثانوية devteam.
بمجرد تمرير اسم الحساب متبوعاً باسم المجموعة الهدف، تُمنح الصلاحيات المرتبطة بالمجموعة للمستخدم بشكل فوري ومباشر.
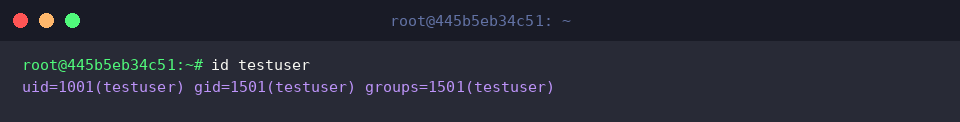
نستعين بالأمر id للاطلاع على المعرفات النشطة للحساب testuser، بما يشمل UID الأساسي، وGID الرئيسي، وكافة المجموعات الفرعية المرتبط بها.
يقدم هذا الإجراء ملخصاً شاملاً يؤكد انضمام الحساب إلى قائمة أعضاء المجموعة المستهدفة بنجاح.
الكواليس الهيكلية: تحليل ملفات التكوين وقواعد البيانات الداخلية
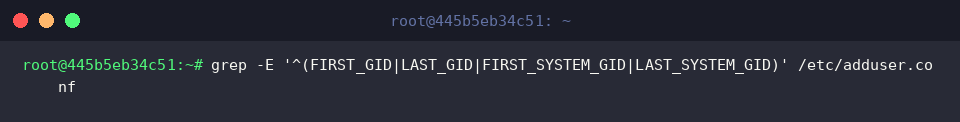
ننفذ الأمر grep -E '^(FIRST_GID|LAST_GID|FIRST_SYSTEM_GID|LAST_SYSTEM_GID)' /etc/adduser.conf لاستعراض النطاقات العددية المقررة لمعرفات المجموعات بمختلف أصنافها.
يوضح هذا الفحص القواعد والحدود الدنيا والقصوى التي يلتزم بها أمر addgroup عند تخصيص المعرفات سواء للخدمات أو للمستخدمين القياسيين.
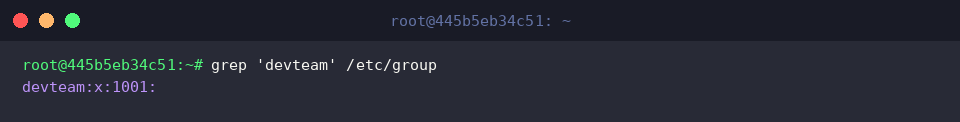
عبر الاستعلام grep 'devteam' /etc/group، نقوم بتحليل السجل الخاص بالمجموعة devteam والتعرف على صياغته البنيوية.
يتألف السطر من حقول واضحة تفصل بينها النقطتان الرأسيتان (:) تشمل: اسم المجموعة، ورمز كلمة المرور البديل (x)، ورقم GID (1001)، وقائمة الأعضاء المنتمين إليها.
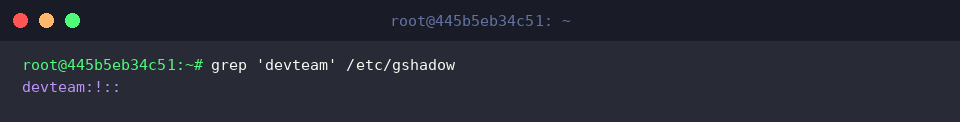
للإحاطة بالجانب الأمني، نشغل grep 'devteam' /etc/gshadow لقراءة البيانات الحساسة المخزنة داخل قاعدة بيانات الأمان المشفرة /etc/gshadow.
يُبرز هذا الملف معايير التشفير وعلامات القفل (!) الخاصة بكلمة مرور المجموعة إلى جانب معرفات مديري المجموعة المصرح لهم.
استعرضنا في هذا الدليل العملي أبعاد التعامل مع أداة addgroup على أنظمة أوبونتو، بدءاً من الإنشاء المباشر وإدارة العضويات، وصولاً إلى فهم البنية التخزينية في ملفات التكوين وقواعد بيانات الأمان.
يُسهم التوزيع المتقن للمجموعات والصلاحيات في بناء بيئة خوادم آمنة وعالية الكفاءة وقابلة للتوسع.