


نظرة عامة
توفر أداة bzfgrep كفاءة استثنائية عند التعامل مع الملفات المضغوطة بصيغة bzip2 (.bz2)، حيث تتيح لمهندسي الأنظمة فحص النصوص الثابتة (Fixed Strings) دون الحاجة لاستنزاف المساحة التخزينية أو الوقت في فك الضغط أولاً. نستعرض في هذا الدليل العملي كيفية توظيف هذا الأمر للتدقيق السريع في السجلات الضخمة والأرشيفات التراكمية بأقل جهد لموارد الخادم.
التحقق من حزمة bzip2 وتجهيز بيئة الاختبار
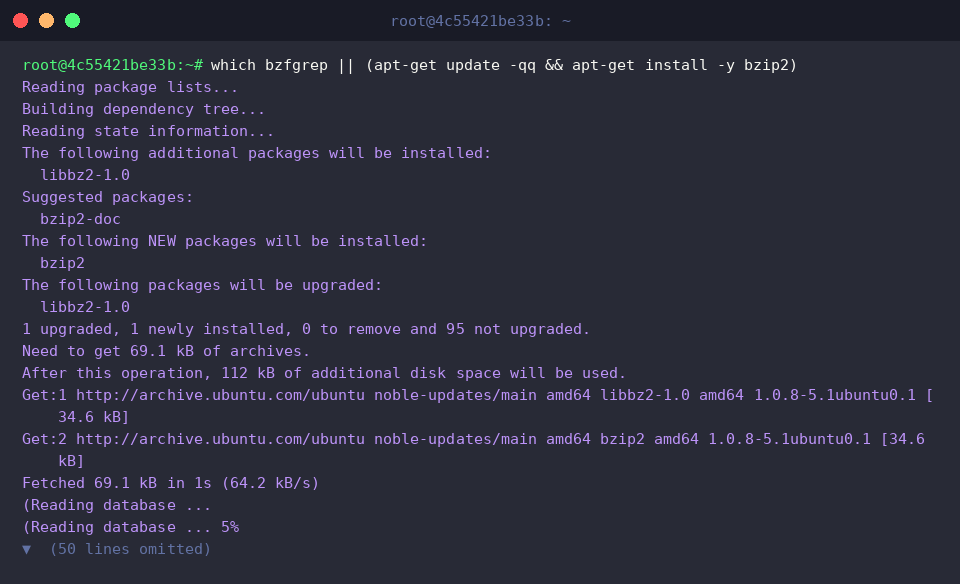
قبل بدء التجارب العملية، نتأكد أولاً من توفر الأمر في بيئة التشغيل، وفي حال عدم وجوده نقوم بتثبيت حزمة الأدوات المساعدة عبر مستودعات التوزيعة.
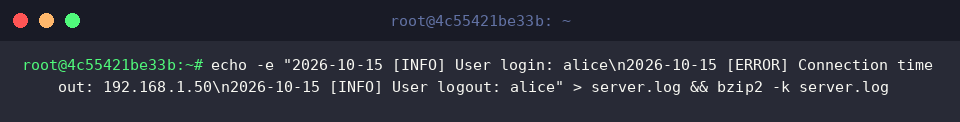
سنقوم الآن بإنشاء سجل أحداث تجريبي يتضمن أنشطة وأخطاء متنوعة، ثم نضغطه مع الاحتفاظ بالملف الأصلي باستخدام الخيار -k لضمان استمرارية التجارب.
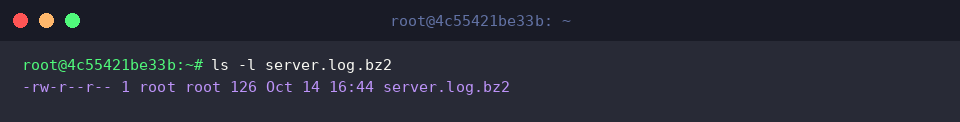
للتأكد من نجاح عملية الأرشفة، نستعرض خصائص الملف المضغوط server.log.bz2 للتحقق من سلامة الأذونات وحجم الملف الناتج.
الاستعلام الأساسي عبر bzfgrep: القراءة المباشرة من الأرشيف
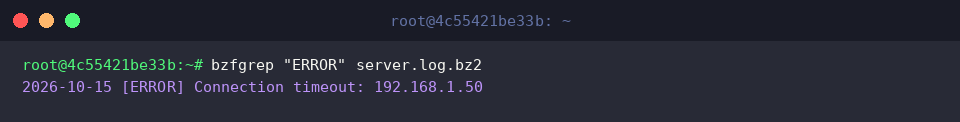
يتيح أمر bzfgrep النفاذ المباشر إلى محتوى server.log.bz2 لاستخراج الأسطر المحتوية على كلمة ERROR.
تتم معالجة الملف واستخراج بيانات الخطأ على الفور دون ترك أي أثر لملفات مفكوكة الضغط على القرص الصلب.
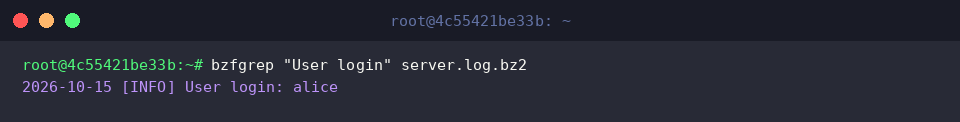
عند البحث عن عبارات تحتوي على فراغات مثل User login، نضع النص المستهدف بين علامتي تنصيص لضمان تفسيره كنص حرفي ثابت ومحدد بدقة.
يعيد النظام فوراً سجل تسجيل دخول المستخدم دون إقحام قواعد التعابير النمطية المعقدة.
خيارات متقدمة: تجاهل حالة الأحرف (-i)، أرقام الأسطر (-n)، وإحصاء النتائج (-c)
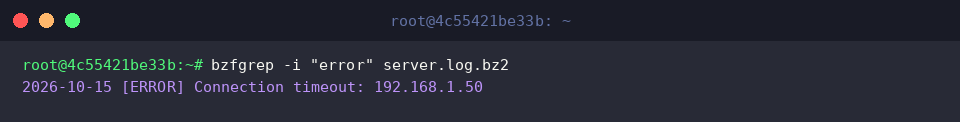
عند الرغبة في العثور على كلمة بصرف النظر عن كتابتها بأحرف كبيرة أو صغيرة، يضمن الخيار -i شمولية النتائج بالتقاط الأنماط المتوافقة تلقائياً.
يظهر السطر المحتوي على [ERROR] في المخرجات على الرغم من تمرير الكلمة بحروف صغيرة error.
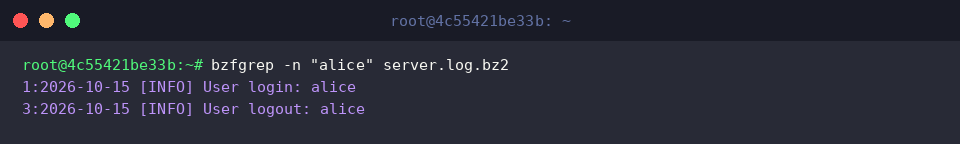
لتحديد الموضع الدقيق للحدث في الملف الأصلي، نستخدم المعامل -n لطباعة الترقيم التسلسلي لكل سطر مطابق.
يظهر رقم السطر في مستهل كل نتيجة، مما يسهل الرجوع للملف لاحقاً عند التدقيق المرجعي.
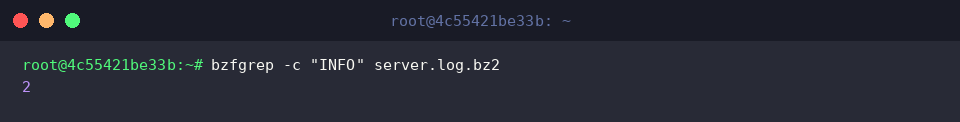
إذا كان الهدف هو معرفة عدد التكرارات فقط دون عرض النصوص الكاملة، فإن الخيار -c يقوم بإحصاء إجمالي الأسطر المطابقة.
يتبين لنا هنا وجود سطرين يحتويان على النمط INFO داخل الملف دون إغراق شاشة الطرفية بتفاصيل السجلات.
البحث عبر ملفات متعددة واستخراج أسماء السجلات المطابقة (-l، -H)
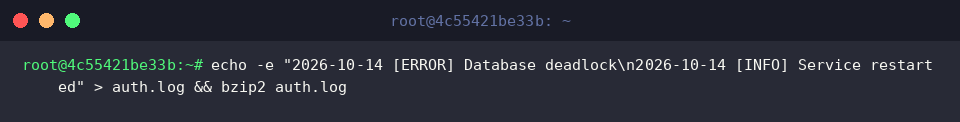
لتوسيع نطاق الاختبار على عدة أرشيفات، نقوم بإنشاء ملف أحداث إضافي يحمل اسم auth.log وضغطه مباشرة.
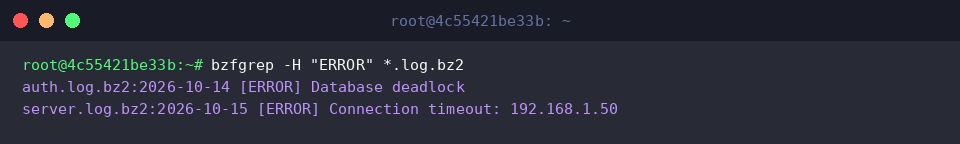
عند استهداف حزمة من الملفات عبر النمط العام *.log.bz2، يفيد الخيار -H في إرفاق اسم الملف بجانب كل نتيجة مطابقة لتسهيل تمييز مصدر الخطأ.
تتضح السجلات المستخرجة بدقة بجانب أسماء ملفاتها سواء كان الحدث وارداً من auth.log.bz2 أو server.log.bz2.
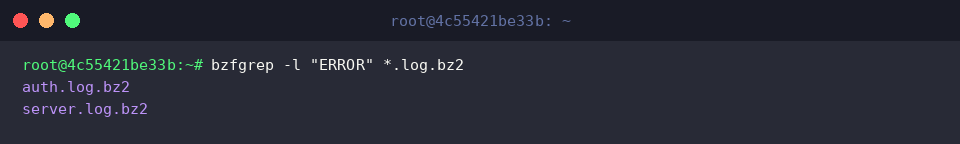
في مهام الأتمتة وفرز الأنظمة المتضررة، نلجأ إلى الخيار -l لعرض قائمة بأسماء الملفات التي تضم النص المستهدف دون طباعة المحتوى نفسه.
يسهل ذلك على مديري النظام حصر الملفات التي سجلت وقوع أعطال والانتقال بها إلى مراحل التحليل المتقدمة.
يمثل أمر bzfgrep أداة لا غنى عنها في ترسانة مهندسي العمليات وإدارة الأنظمة؛ لقدرته على تقديم نتائج لحظية من الأرشيفات المضغوطة دون استهلاك موارد المعالجة والتخزين. جرب هذه الخيارات في بيئة عملك لاختصار وقت تحليل الأعطال ورفع كفاءة تتبع السجلات.