


نظرة عامة
تشكل أداة c_rehash عنصراً جوهرياً ضمن منظومة OpenSSL لإدارة مستودعات الشهادات الرقمية بكفاءة عالية؛ إذ تتولى فحص المجلدات واستخراج قيم التجزئة (Hash) للشهادات وملفات الإلغاء (CRLs) لإنشاء روابط رمزية مقابلة لها بصورة آلية. تُسهم هذه الآلية في تسريع عمليات التحقق من الهوية وفحص المسارات التوثيقية لخوادم الويب والخدمات الآمنة، متيحةً للنظام الوصول الفوري للشهادة المطلوبة دون الحاجة للبحث اليدوي أو فحص كامل محتويات الدليل.
التعرف على أداة c_rehash وتجهيز بيئة العمل
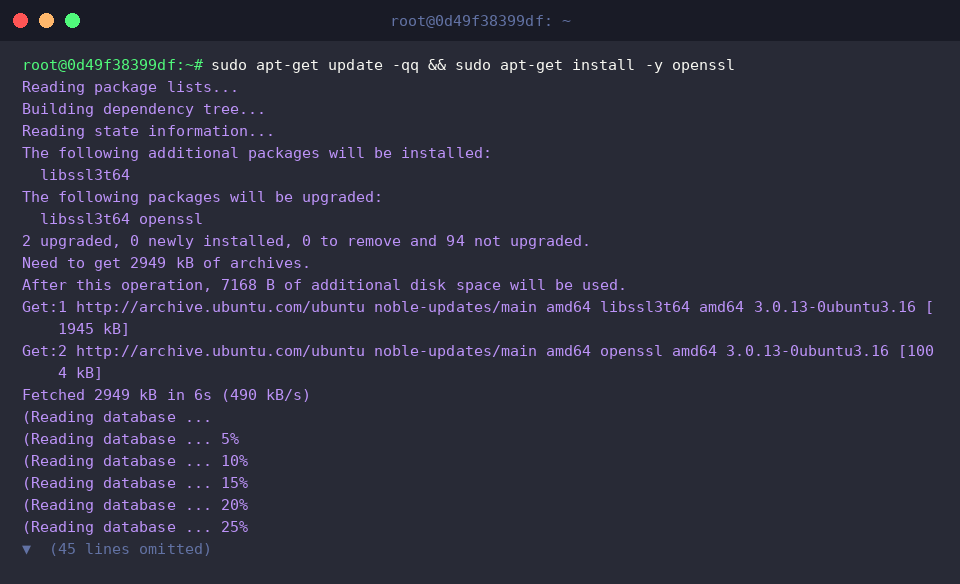
قبل الشروع في استكشاف قدرات الأداة، يتعين تحديث فهارس الحزم البرمجية والتأكد من تثبيت حزمة openssl الرئيسية على بيئة أوبونتو عبر تنفيذ الأمر التالي:
للتحقق من إتاحة ملف الأداة التنفيذي واكتشاف موقعه ضمن متغيرات البيئة ومسارات النظام القياسية، نستعلم باستخدام أمر which c_rehash:
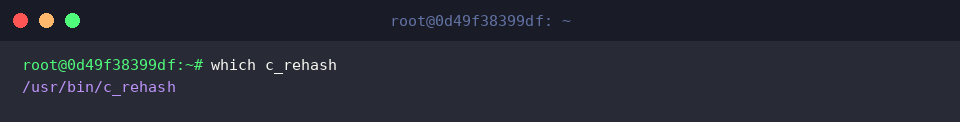
تعمل أداة c_rehash كبرنامج نصي (Script) يقوم بمسح الشهادات داخل الدلائل المستهدفة وفهرستها عبر روابط تشير إلى بصمة تجزئة كل ملف.
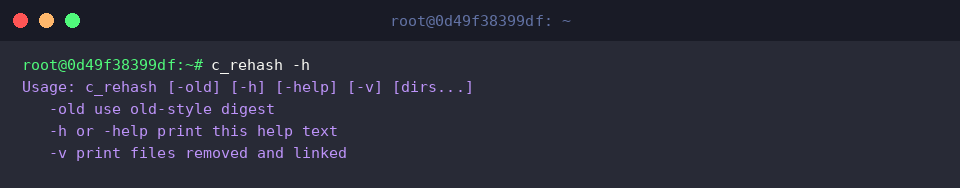
يمكن استعراض المعاملات وخيارات التشغيل المتوفرة بتمرير خيار المساعدة -h:
⚙️ [أهم خيارات التشغيل]
-h : يعرض تعليمات الاستخدام العامة وقائمة الخيارات المدعومة على الشاشة.-v : يُفعل وضع السجلات المطولة لتتبع عمليات إنشاء الروابط الرمزية وحذف القديم منها خطوة بخطوة.-old : يُنشئ الروابط استناداً إلى خوارزمية التجزئة السابقة لضمان التوافق مع إصدارات OpenSSL القديمة.-n : يمنع إزالة الروابط الرمزية الموجودة مسبقاً داخل الدليل قبل بدء الفهرسة الجديدة.
إنشاء شهادات اختبار وتوليد الروابط الرمزية عملياً
لعزل بيئة الاختبار وتفادي تعديل شهادات النظام الرسمية، نبدأ بإنشاء مسار عمل تجريبي منفصل باسم ~/ssl-test بواسطة الأمر mkdir -p ~/ssl-test:
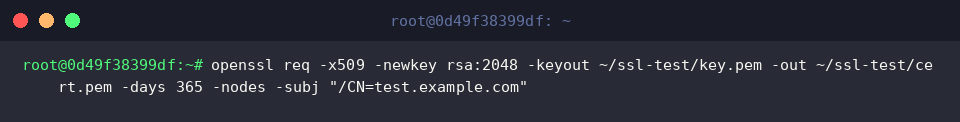
نقوم الآن بتوليد شهادة رقمية موقعة ذاتياً (Self-Signed Certificate) إلى جانب مفتاحها الخاص بهدف استخدامها في فحص آلية التجزئة عبر صياغة أمر openssl req:
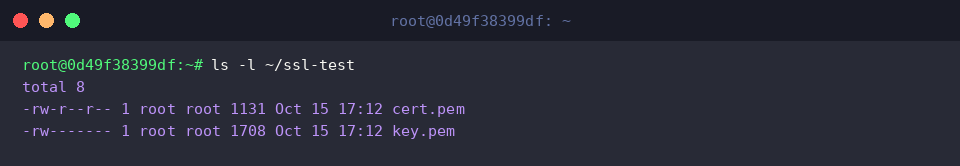
للتأكد من استقرار ملف المفتاح (key.pem) وملف الشهادة (cert.pem) في المسار المستهدف بنجاح، نستعرض عناصر الدليل باستخدام ls -l ~/ssl-test:
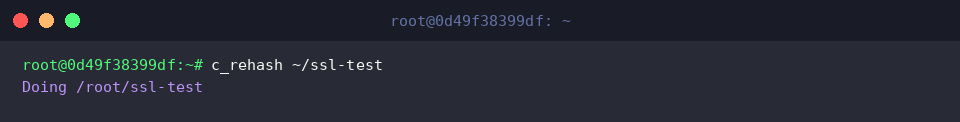
لتفعيل الفهرسة التلقائية وبناء الروابط الرمزية المعنونة بقيمة التجزئة للشهادات المتواجدة داخل المجلد، نوجه الأمر c_rehash ~/ssl-test إلى هذا المسار:
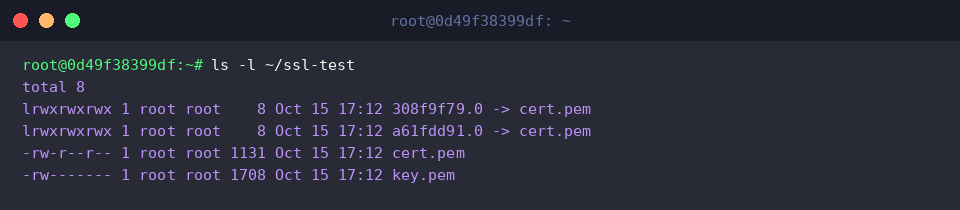
عند إعادة فحص محتويات المجلد عبر ls -l ~/ssl-test، نلاحظ انبثاق روابط رمزية جديدة تتألف أسماؤها من قيمة تجزئة سداسية عشرية بطول 8 خانات متبوعة بنقطة ورقم تسلسلي، تشير مباشرة إلى ملف الشهادة الأصلي (cert.pem):
وضع التفاصيل المطولة (-v) ومطابقة قيم التجزئة
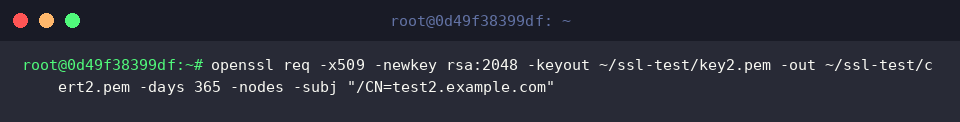
لمحاكاة واقع العمل عند إضافة شهادات متعددة، نصدر زوجاً إضافياً من الشهادات والمفاتيح الموقعة ذاتياً باسم cert2.pem عبر أمر openssl req:
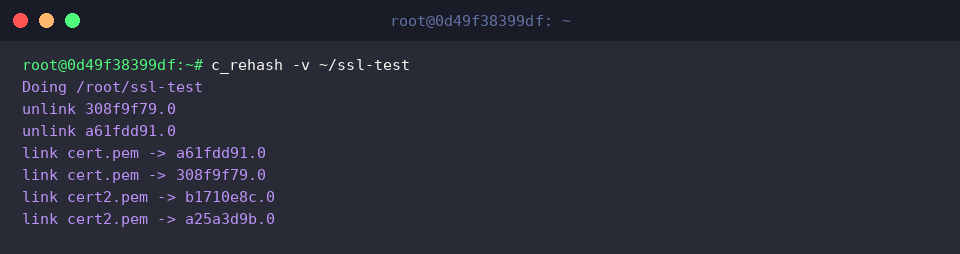
يتيح خيار التفاصيل المطولة -v مراقبة آلية عمل البرنامج بدقة متناهية؛ حيث نُشغّل c_rehash -v ~/ssl-test لرؤية مراحل تنظيف الروابط السابقة (unlink) وتأسيس الروابط المحدثة (link) لكلٍ من الشهادتين:
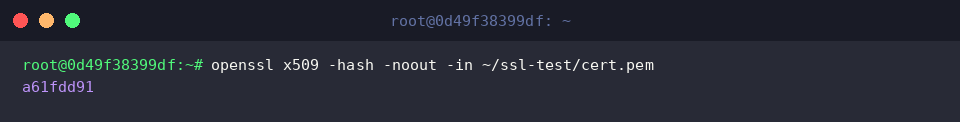
للتأكد يدوياً من صحة مطابقة اسم الرابط الرمزي المنشأ لبصمة التجزئة الخاصة بالشهادة، نستخرج قيمة التجزئة لملف cert.pem مباشرة بتنفيذ openssl x509 -hash -noout -in ~/ssl-test/cert.pem:
تُظهر النتيجة قيمة التجزئة الحسابية (a61fdd91)، وهي مطابقة تماماً للمقطع الأساسي في تسمية الرابط الرمزي التلقائي (a61fdd91.0)، مما يبرهن دقة المعالجة:
فحص مسار شهادات النظام وتنظيف بيئة الاختبار
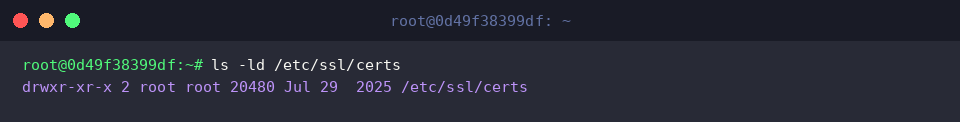
تعتمد حزم البرامج والخدمات في توزيعات Ubuntu على المستودع العام الموثوق الواقع في المسار الافتراضي /etc/ssl/certs؛ نتحقق من خصائصه وأذوناته عبر ls -ld /etc/ssl/certs لنجد أنه يخضع لإدارة محكمة ومحمية بصلاحيات المستخدم الجذري root:
عقب الانتهاء من كافة التجارب والتحققات الميدانية، يمكن التخلص بأمان من بيئة التدريب المؤقتة ومسح مجلد العمل بكافة محتوياته بتنفيذ rm -rf ~/ssl-test:
تناولنا في هذا الدليل التطبيقي الكيفية التي تمكّن بها أداة c_rehash مسؤولي النظم من تجاوز الإجراءات اليدوية المعقدة في إدارة روابط شهادات OpenSSL، مما يضمن بيئة تشغيل آمنة وسريعة الاستجابة لمتطلبات التشفير على خوادم لينكس.