


نظرة عامة: أتمتة إدارة بيانات الدخول في بيئات الخوادم
عند إدارة خوادم لينكس الكبيرة، يمثل التحديث اليدوي لكلمات مرور المستخدمين باستخدام أوامر تفاعلية مثل passwd مضيعة كبيرة للوقت وعرضة للأخطاء البشرية. هنا تبرز قوة الأداة chpasswd كحل مثالي لأتمتة هذه العمليات؛ إذ تتيح معالجة دفعات متعددة من الحسابات وضبط بيانات تسجيل الدخول من خلال تدفقات الإدخال القياسي (Standard Input) وملفات التهيئة دون أي تدخل بشري. يستعرض هذا الدليل العملي على توزيعة أوبونتو خطوات توظيف الأداة لتحديث حسابات فردية وجماعية، مع التعمق في خيارات التشفير وضمان أمان بيانات النظام.
آلية عمل chpasswd وتطبيقها لتحديث حساب فردي
لتهيئة بيئة تجريبية آمنة دون المساس بالمستخدمين الأساسيين للنظام، سنقوم أولاً بإنشاء مستخدم اختباري جديد باسم testuser1 وتعيين الصدفة الافتراضية ودليل المنزل الخاص به عبر الأمر:
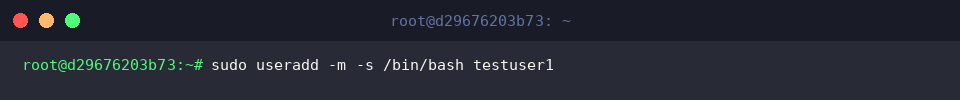
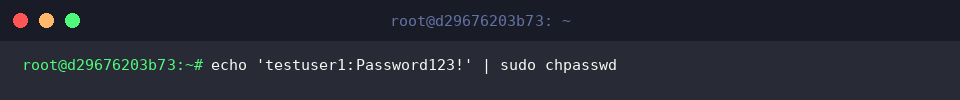
تعتمد الفلسفة التصميمية لأمر chpasswd على تلقي أزواج من النصوص بصيغة username:password عبر الإدخال القياسي، ومن ثم تحديث جداول كلمات المرور النظامية مباشرة دون انتظار تفاعل المستخدم عبر لوحة المفاتيح. وباستخدام عامل التوجيه الأنبوبي (|)، يمكن تمرير اسم الحساب وكلمة المرور الجديدة في خطوة واحدة فائقة السرعة.
⚙️ [أبرز الخيارات التشغيلية]:
-c : تحديد خوارزمية التجزئة (Hash) المراد استخدامها للتشفير (مثل DES أو MD5 أو SHA256 أو SHA512).-e : إعلام الأداة بأن كلمة المرور الممررة مشفرة مسبقاً وليست نصاً صريحاً.-m : تطبيق خوارزمية التشفير MD5 المتوافقة مع معايير الأنظمة القديمة.-s : تعيين عدد جولات التشفير التكرارية (Rounds) لخوارزميات التجزئة الحديثة.-R : تحديد مسار بيئة جذرية بديلة (chroot) لتنفيذ عمليات التعديل ضمنها.
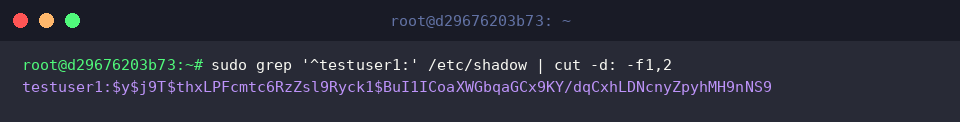
للتحقق القطعي من تعديل كلمة المرور بنجاح وترميزها داخل النظام، نقوم بفحص السجل المقترن بالمستخدم داخل ملف /etc/shadow. يوضح المخرج أن قيمة كلمة المرور لحساب testuser1 قد استُبدلت بقيمة تجزئة مشفرة ومؤمنة تتوافق مع بروتوكولات الأمان القياسية.
معالجة جماعية لكلمات مرور متعددة عبر ملف بيانات خارجي
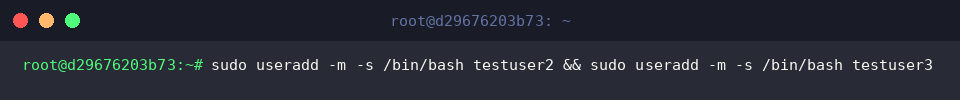
تتجلى الفائدة العظمى لأمر chpasswd عند إدارة مجموعات المستخدمين الضخمة دفعة واحدة. ولتطبيق سيناريو جماعي، سنقوم بإنشاء حسابين إضافيين للاختبار (testuser2 و testuser3):
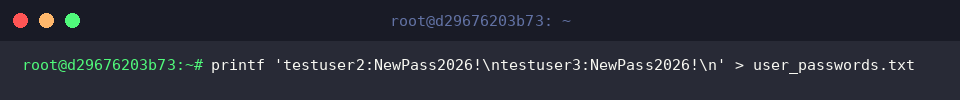
نقوم الآن بتجهيز ملف نصي باسم user_passwords.txt يتضمن سجلات المستخدمين وكلمات مرورهم الجديدة، بحيث يفصل بين اسم الحساب وكلمة المرور الرمز النقطي المتعامد (:)، مع تخصيص سطر منفصل لكل حساب:
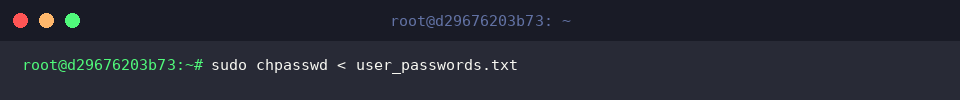
بعد تجهيز الملف، نستعين بعامل إعادة توجيه الإدخال (<) لتمرير محتويات user_passwords.txt كاملة إلى أمر chpasswd دفعة واحدة. يقوم النظام بمعالجة كافة الأسطر وتطبيق التحديثات فورياً ودون أي نوافذ تفاعلية:
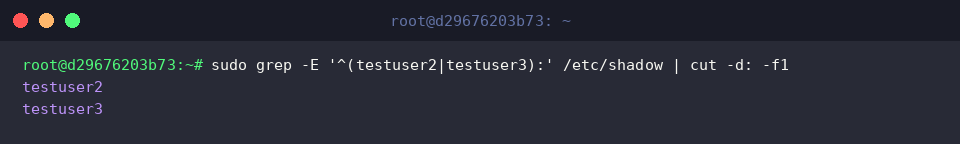
للتثبت من نجاح سريان التحديثات على كافة الحسابات المستهدفة، نستعلم عن الحسابين عبر استخدام تعبير نمطي مع أمر grep لفحص محتويات ملف الظل /etc/shadow:
ضبط خوارزميات التجزئة والتشفير المتقدمة (-c)
لضمان أقصى درجات الحماية ومواءمة متطلبات الامتثال الأمني للشركات، يتيح الخيار -c تحديد خوارزمية تجزئة محددة صراحة. سنقوم بتحديث حساب testuser1 مع فرض التشفير باستخدام خوارزمية SHA512 القوية:
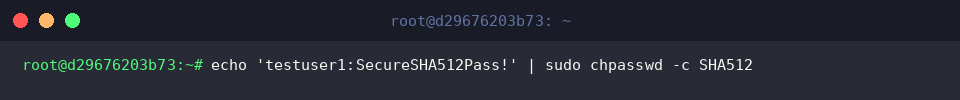
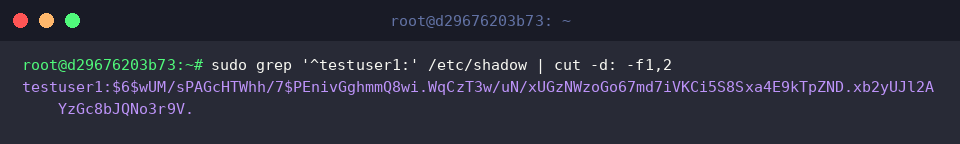
للتأكد التقني من تطبيق الخوارزمية المطلوبة بدقة، نفحص التجزئة المخزنة للمستخدم في /etc/shadow. تشير البادئة $6$ في سلسلة التجزئة إلى تطبيق خوارزمية SHA512 بنجاح، مما يمنح النظام حصانة متقدمة ضد هجمات القوة الغاشمة:
تنظيف بيئة العمل وإزالة الحسابات المؤقتة
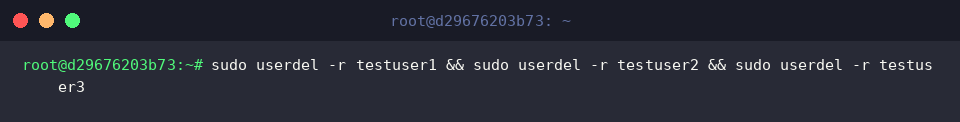
كخطوة ضرورية للحفاظ على نظافة النظام ومنع بقاء حسابات اختبارية غير مستخدمة، يتم حذف كافة المستخدمين التجريبيين مع أدلتهم المنزلية وملفاتهم المرتبطة عبر تنفيذ الأمر التالي:
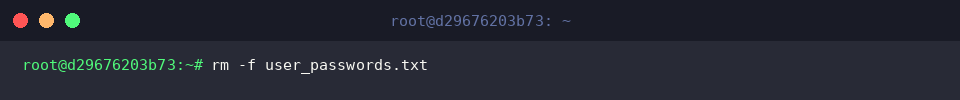
في الختام، نتخلص من الملف النصي الذي تضمن كلمات المرور الصريحة لتفادي أي تسريب أمني محتمل داخل مسار العمل:
يقدم أمر chpasswd توازناً استثنائياً بين سرعة التنفيذ وسهولة الاندماج في البرمجيات النصية (Bash Scripts) وخطوط تهيئة الخوادم مثل Ansible وCloud-Init. يُعد هذا الإجراء حجر زاوية لكل مهندس أنظمة يسعى لبناء بيئة سحابية تتميز بالأتمتة التامة والأمان العالي.