


Introducción al subsistema de red moderno en Linux
En las versiones actuales de Ubuntu y en cualquier distribución contemporánea, la suite iproute2 ha sustituido por completo a los viejos paquetes de net-tools. En este tutorial exploramos a fondo el comando ip, la herramienta estándar del kernel para auditar interfaces, descifrar asignaciones de direcciones IP, examinar tablas de enrutamiento y medir el rendimiento del enlace con criterios profesionales.
Preparación del entorno y consulta de ayuda del binario
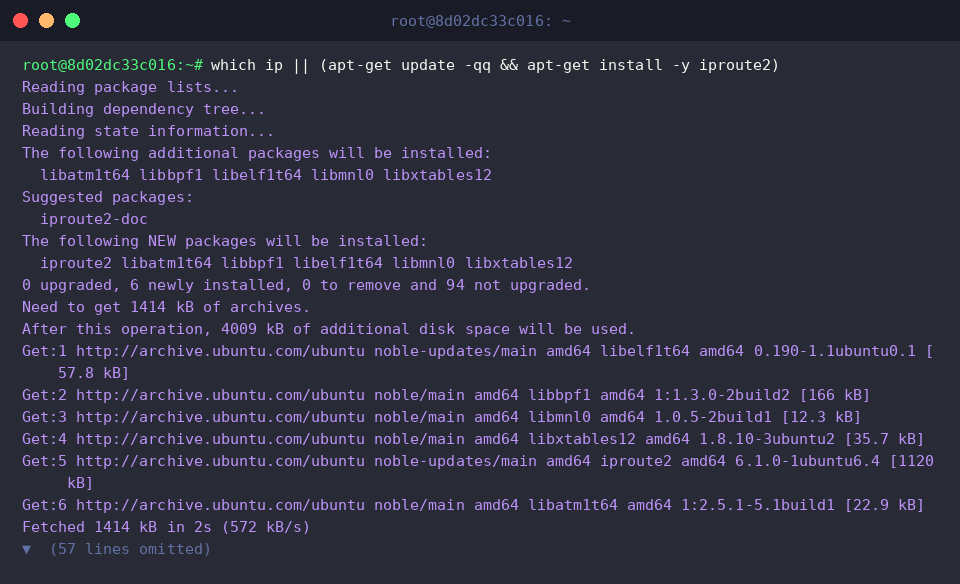
Antes de comenzar la exploración práctica, es conveniente verificar si la utilidad se encuentra instalada en el sistema o aprovisionarla directamente mediante el gestor de paquetes de Debian/Ubuntu:
which ip || (apt-get update -qq && apt-get install -y iproute2)
Para auditar la versión exacta instalada en el sistema operativo, ejecutamos:
ip -V
⚙️ [Modificadores globales imprescindibles]
-V (-Version) : Despliega la compilación y versión activa de la suite iproute2.-c (-color) : Agrega resaltado sintáctico con colores en la terminal para facilitar la lectura.-br (-brief) : Condensa los datos de las interfaces en filas compactas de alto nivel.-s (-stats, -statistics) : Incorpora contadores de tráfico detallados (paquetes transmitidos, bytes y fallos de enlace).-4 : Restringe el procesamiento y la salida exclusivamente al protocolo IPv4.-6 : Aplica el filtro para mostrar únicamente registros correspondientes a IPv6.
Si requerimos un resumen de los subsistemas soportados (link, addr, route, neigh, etc.) junto con sus parámetros generales, recurrimos a:
ip help
Auditoría de interfaces y asignación de direcciones (ip addr)
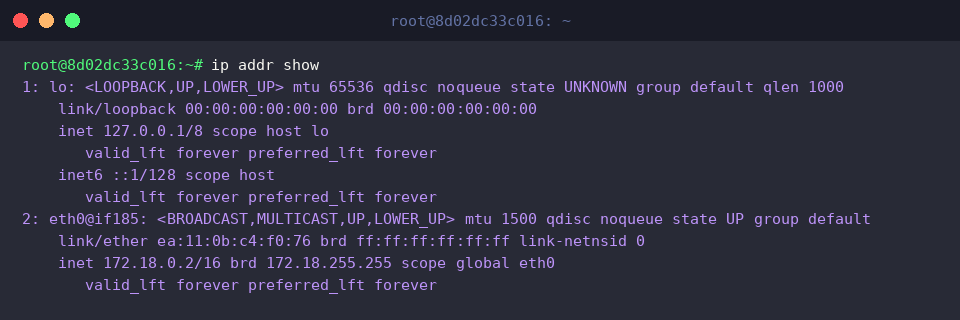
El inventario integral de adaptadores de red y sus configuraciones de direccionamiento IP se consulta con la siguiente orden:
ip addr show
Esta instrucción desglosa tanto el adaptador local (lo) como los dispositivos físicos o virtuales (eth0). La salida revela el estado operativo (UP), el identificador de hardware (link/ether), los rangos IPv4 (inet) y sus homólogos IPv6 (inet6), junto con la máscara de red en notación CIDR y el destino de difusión (brd).
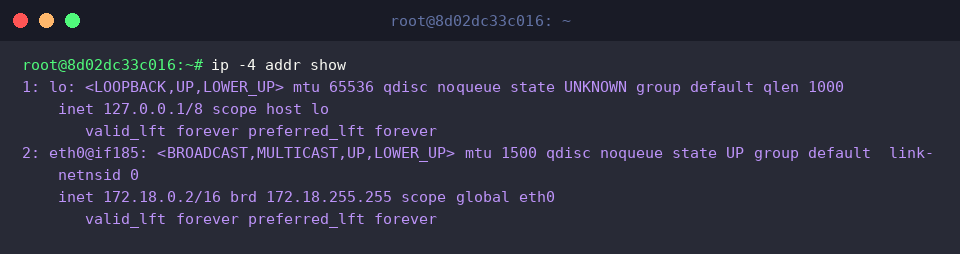
Cuando el volumen de información resulta excesivo y solo interesa la arquitectura IPv4 tradicional, podemos filtrar la visualización ejecutando:
ip -4 addr show
Este comando descarta el ruido generado por las direcciones de enlace local IPv6 y entrega limpiamente los bloques de red (127.0.0.1/8, 172.18.0.2/16) con sus respectivos dominios de broadcast.
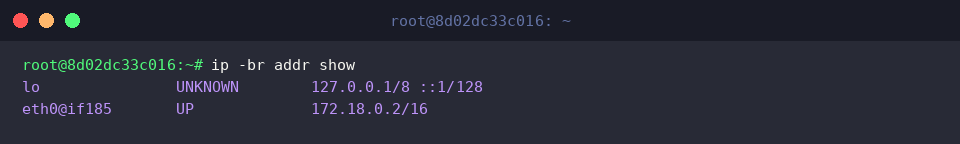
Para obtener un panorama veloz en servidores con decenas de adaptadores, el parámetro resumido es la mejor alternativa:
ip -br addr show
Al activar la bandera -br (-brief), la consola devuelve un formato tabular conciso: nombre del adaptador, estado funcional del enlace (UP, UNKNOWN) e IPs configuradas, evitando desplazamientos innecesarios en la pantalla.
Diagnóstico de la capa de enlace y direcciones MAC (ip link)
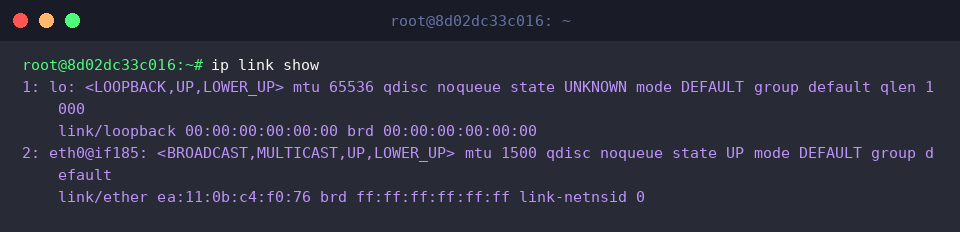
Para inspeccionar las propiedades de la capa 2 (enlace de datos) sin involucrar capas superiores de direccionamiento lógico, utilizamos:
ip link show
Este reporte detalla parámetros vitales del hardware y del controlador, tales como la activación del medio (UP), el tamaño máximo de unidad de transferencia (mtu 1500) y la dirección física MAC del dispositivo (link/ether ea:11:0b:c4:f0:76).
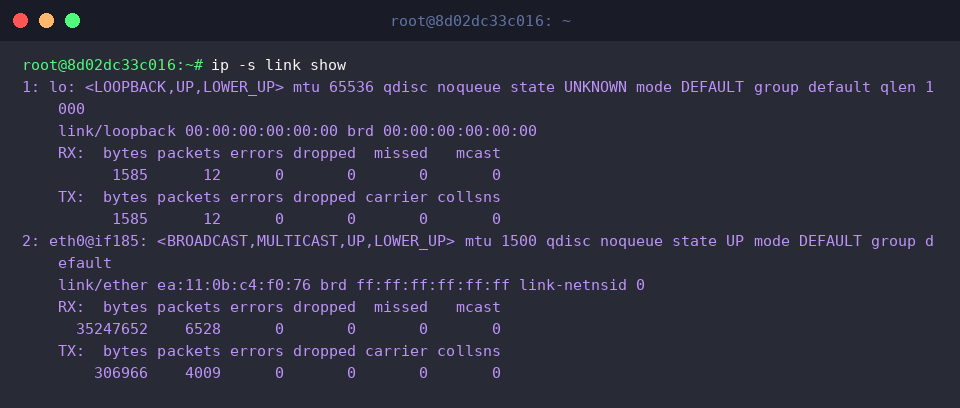
Si sospechamos de degradación en la comunicación o saturación de ancho de banda, conviene incorporar telemetría con el modificador estadístico:
ip -s link show
La salida se expande mostrando contadores de recepción (RX) y transmisión (TX): volumen transferido en bytes, total de tramas gestionadas con éxito y, crucialmente, la métrica de paquetes descartados (dropped) o corruptos (errors), indicadores esenciales para aislar problemas de cableado, colisiones o desbordamiento de búferes.
Exploración del enrutamiento del kernel y puerta de enlace (ip route)
El comportamiento que sigue el kernel para despachar el tráfico hacia otros segmentos o hacia Internet se define en la tabla de rutas. Podemos imprimirla mediante:
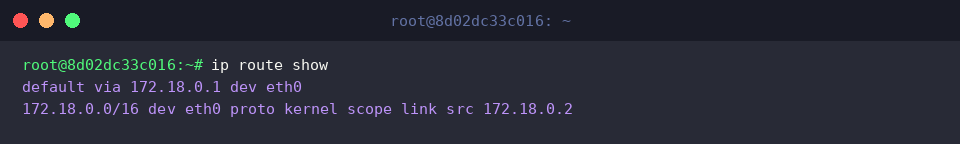
ip route show
El listado expone con claridad meridiana el salto predeterminado hacia el exterior (default via 172.18.0.1 dev eth0) y la ruta directa asociada a la subred corporativa o de laboratorio (172.18.0.0/16).
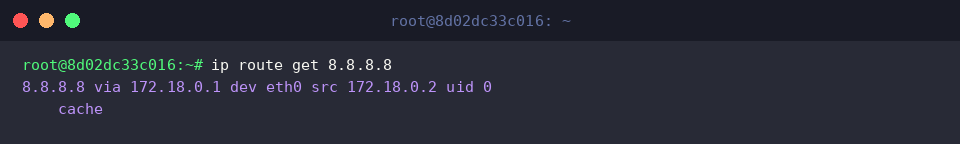
Para evitar suposiciones al depurar conectividad hacia un destino puntual en Internet (8.8.8.8), podemos interrogar al planificador de rutas del núcleo Linux:
ip route get 8.8.8.8
El sistema simula el viaje del paquete y nos devuelve la respuesta exacta: a través de qué gateway saldrá (via 172.18.0.1), cuál interfaz asumirá la transmisión (dev eth0) y qué IP local actuará como origen (src 172.18.0.2).
Gestión de la tabla ARP y detección de vecinos (ip neigh)
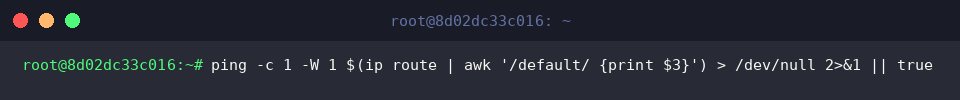
Con el fin de poblar la caché de resolución de direcciones de capa 2 con datos frescos de la puerta de enlace, emitimos una solicitud ICMP rápida:
ping -c 1 -W 1 $(ip route | awk '/default/ {print $3}') > /dev/null 2>&1 || true
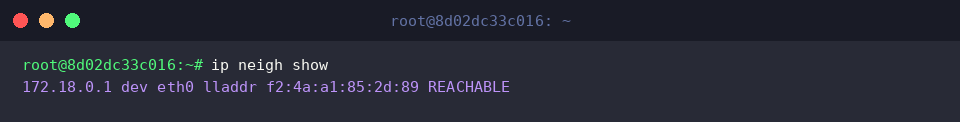
Para consultar la tabla de vecinos descubiertos (equivalente a la antigua tabla ARP), ejecutamos:
ip neigh show
Este comando expone la correlación entre la IP de la máquina de destino (172.18.0.1), la interfaz local involucrada (eth0), la dirección de hardware del nodo remoto (lladdr f2:4a:a1:85:2d:89) y la vigencia de la entrada, indicando en este caso que el nodo se mantiene perfectamente accesible (REACHABLE).
Dominar la sintaxis de ip representa un salto cualitativo imprescindible en la administración de sistemas Linux modernos. Al abandonar herramientas obsoletas como ifconfig y adoptar las capacidades analíticas de iproute2, obtendrás un control mucho más preciso, ágil y confiable sobre el comportamiento de red en tus servidores Ubuntu.