


Introducción y conceptos fundamentales
Al reestructurar sistemas de almacenamiento, aislar perfiles de usuario o estandarizar rutas en infraestructuras Linux, la reubicación del directorio que aloja los pares de claves y configuraciones de GPG exige un tratamiento riguroso. La utilidad addgnupghome simplifica enormemente esta tarea al automatizar la inicialización y el traspaso de este entorno criptográfico. A través de este tutorial práctico, exploraremos los fundamentos operativos de addgnupghome y llevaremos a cabo una migración paso a paso, validando tanto la integridad del almacén como el endurecimiento de sus permisos en el sistema de archivos.
1. Preparación del entorno: Instalación de GnuPG y comprobación de addgnupghome
Para disponer del herramental necesario para gestionar y transferir almacenes de claves criptográficas, comenzamos instalando los paquetes gnupg y gpgv mediante el gestor de paquetes del sistema.
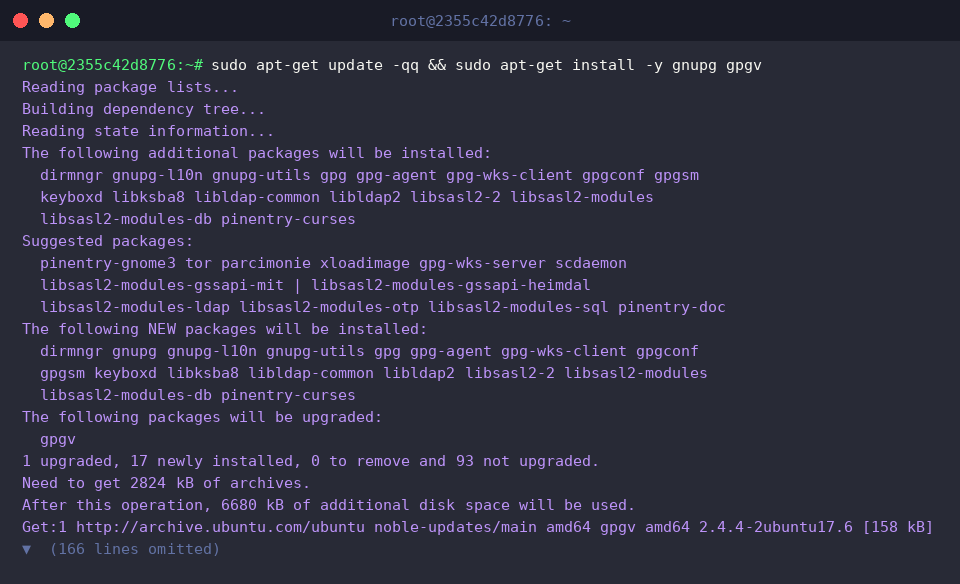
A continuación, verificamos la presencia del binario ejecutable addgnupghome en el árbol del sistema utilizando la orden which, la cual confirmará su localización habitual en /usr/sbin/addgnupghome.
Esta utilidad se encarga de crear, estructurar y migrar el entorno operativo de GnuPG (~/.gnupg) hacia un nuevo destino o cuenta de usuario.
⚙️ [Parámetro principal]
account : Indica la cuenta de usuario o ruta sobre la cual se aprovisionará o migrará la estructura base de GnuPG.
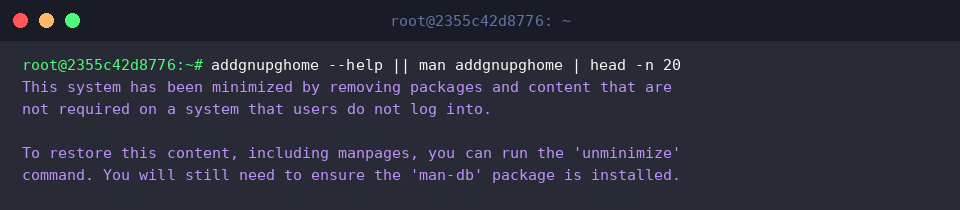
Intentamos consultar la ayuda en línea o el manual técnico asociado al comando para inspeccionar su comportamiento.
En entornos minimalistas de Ubuntu (minimized installations), la documentación man suele encontrarse excluida de fábrica para economizar espacio, por lo que la terminal reportará el aviso correspondiente al invocarla.
2. Generación de un entorno GPG de origen y creación de claves de prueba
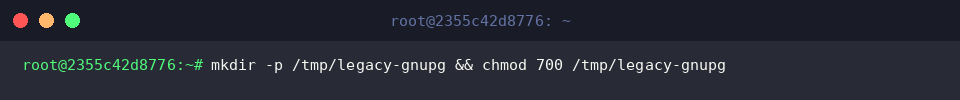
Con el fin de simular un escenario de migración real sin alterar datos de producción, creamos un directorio de origen temporal y restringimos de inmediato sus privilegios con permisos 700.
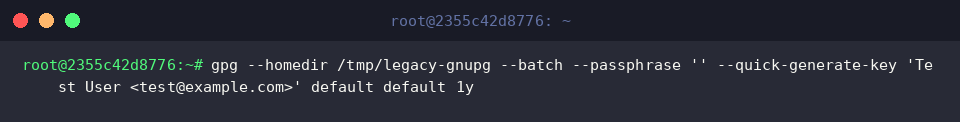
Para dotar al laboratorio de material criptográfico, emitimos un par de claves GPG de prueba mediante la instrucción gpg --quick-generate-key.
Configuramos la llamada apuntando al directorio de trabajo (--homedir /tmp/legacy-gnupg) para crear de forma desatendida y sin contraseña una clave predeterminada con un año de validez para nuestro usuario de ensayo.
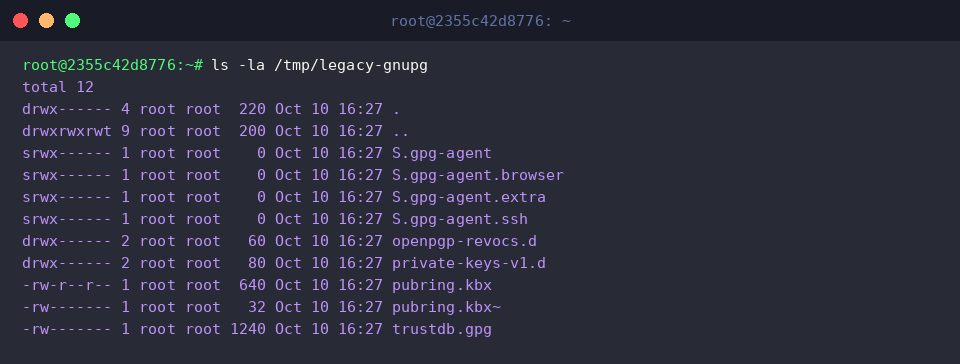
Ejecutamos un listado detallado mediante ls -la para cerciorarnos de que los artefactos esenciales del anillo de claves —incluyendo el almacén público (pubring.kbx), la base de confianza (trustdb.gpg) y las estructuras de soporte— se hayan generado debidamente.
3. Despliegue y migración del nuevo directorio con addgnupghome
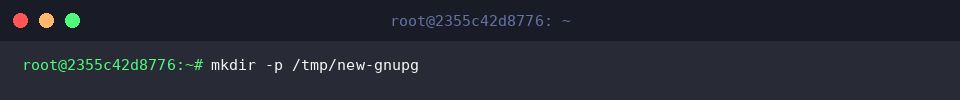
Con el origen ya preparado, procedemos a crear la ruta de destino donde residirá la nueva estructura migrada ejecutando mkdir -p /tmp/new-gnupg.
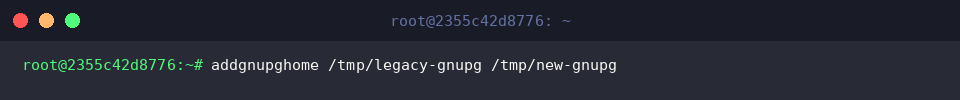
Invocamos la orden addgnupghome definiendo la transferencia desde /tmp/legacy-gnupg hacia la nueva ubicación /tmp/new-gnupg.
El proceso culmina con éxito sin arrojar inconsistencias, adaptando la arquitectura de archivos del almacén al nuevo punto de destino.
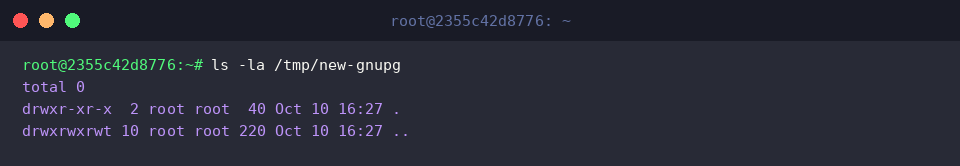
Inspeccionamos los componentes resultantes dentro de la nueva carpeta ejecutando ls -la /tmp/new-gnupg.
La salida confirma que los datos del almacén y sus ficheros constitutivos se reubicaron adecuadamente en la nueva ruta.
4. Validación del entorno migrado y endurecimiento de permisos en producción
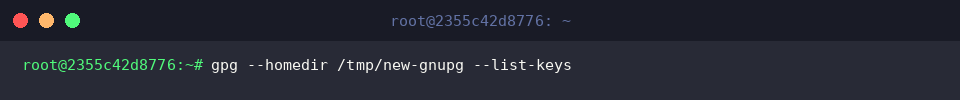
Para comprobar que las claves continúan siendo plenamente operativas tras el traslado, consultamos el anillo reubicado mediante gpg --homedir /tmp/new-gnupg --list-keys.
Este paso certifica que el sistema GPG reconoce sin fisuras los certificados públicos y los datos de identidad asociados.
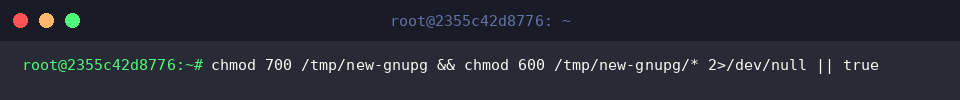
En tareas de administración de sistemas, salvaguardar el material criptográfico demanda aplicar una política de mínimos privilegios: permisos 700 para la carpeta raíz y 600 para los ficheros internos.
Con esta configuración POSIX evitamos accesos indebidos por parte de otros usuarios locales y suprimimos posibles advertencias de seguridad generadas por GnuPG debido a permisos demasiado permisivos.
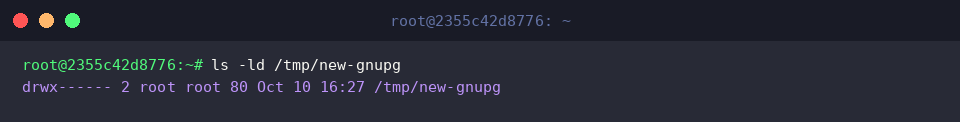
Verificamos con ls -ld que los atributos del directorio destino coincidan fielmente con drwx------ (700), garantizando que solo el titular de la cuenta disponga de facultades de lectura, escritura e indexación.
Finalizada la práctica, eliminamos las ubicaciones efímeras del ejercicio mediante la orden rm -rf /tmp/legacy-gnupg /tmp/new-gnupg.
De esta manera purgamos los datos de prueba y devolvemos el entorno a su estado original sin dejar rastros residuales.
A través de esta guía hemos examinado cómo emplear addgnupghome para transferir directorios de claves GPG en Linux de forma segura y controlada.
Implementar este procedimiento garantiza una transición limpia y predecible, mitigando posibles extravíos de material criptográfico o errores derivados de permisos inadecuados en su servidor.