


Fundamentos de la segregación de privilegios en entornos corporativos
Garantizar un control de acceso riguroso y facilitar el trabajo colaborativo en cualquier servidor Linux exige estructurar los privilegios mediante grupos bien definidos. A lo largo de este laboratorio práctico en Ubuntu, profundizaremos en el despliegue del comando addgroup, analizando paso a paso desde el aprovisionamiento básico en terminal hasta los mecanismos entre bastidores que sincronizan las bases de datos locales del sistema como /etc/group.
Creación de grupos ordinarios e inicialización del entorno con addgroup
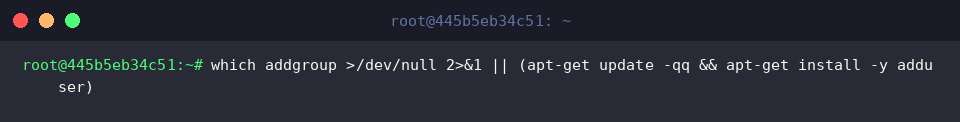
Antes de iniciar las operaciones, resulta indispensable cerciorarse de que la utilidad addgroup se encuentra disponible en el sistema. En caso de no estar instalada de forma predeterminada, basta con incorporar el paquete adduser:
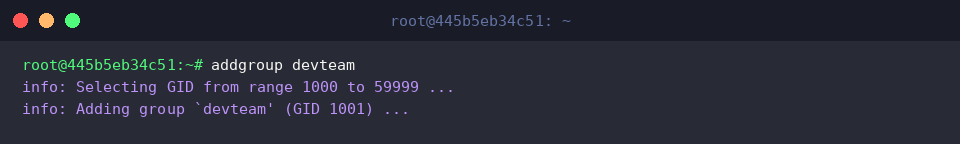
La utilidad addgroup actúa como una capa de alto nivel diseñada para incorporar nuevas entidades de grupo en el sistema operativo.
Al omitir parámetros adicionales, la herramienta reserva de manera automática el próximo identificador numérico libre dentro del rango reservado para grupos de usuarios estándar.
⚙️ [Parámetros destacados]
--gid GID : Asigna manualmente un identificador numérico (GID) concreto en lugar de delegar en la selección automática.--system : Inicializa el grupo con privilegios de servicio o demonio (habitualmente configurado con un GID inferior a 1000).--quiet : Suprime las líneas informativas convencionales durante la ejecución para agilizar la automatización.--debug : Vuelca en la salida estándar cada traza de depuración producida durante la transacción.--force-badname : Omite las restricciones estrictas del esquema de nombres, permitiendo caracteres especiales y formatos heterodoxos.
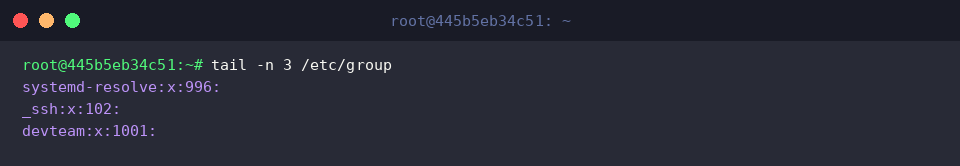
Podemos certificar la persistencia del nuevo grupo consultando los últimos registros agregados al fichero maestro /etc/group mediante la instrucción tail -n 3 /etc/group.
Este paso valida de forma concluyente que la entidad devteam ha quedado correctamente asentada con su GID asociado al final del archivo.
Definición de GID manual y aprovisionamiento de grupos de sistema (–system)
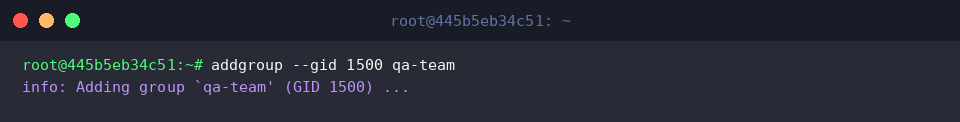
En escenarios donde se requiere homogeneizar identidades entre varios servidores o aplicar esquemas predeterminados, la opción --gid permite fijar el identificador deseado. A modo de ejemplo, creamos el grupo ordinario qa-team:
Gracias a este modificador, el sistema ignora el contador automático e impone de manera explícita el GID 1500.
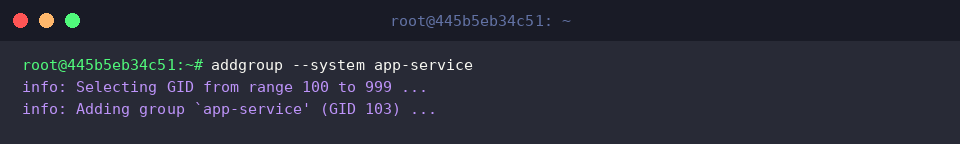
Cuando el objetivo consiste en dar soporte a servicios en segundo plano o procesos desatendidos, entra en juego el modificador --system. En este caso, establecemos el grupo de servicio app-service.
A diferencia de las cuentas habituales de usuario, el instalador restringe la búsqueda al intervalo reservado para el subsistema (100 a 999), adjudicando la primera posición libre detectada, que en esta instancia corresponde a 103.
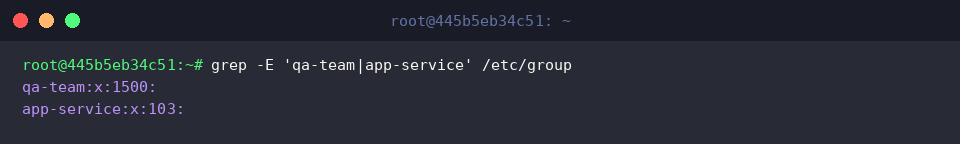
Para corroborar que ambas operaciones se consolidaron según lo previsto, filtramos el contenido de /etc/group recurriendo a expresiones regulares con grep.
Como puede observarse, qa-team exhibe el GID personalizado 1500, mientras que app-service refleja su naturaleza de sistema bajo el GID 103.
Incorporación de cuentas existentes y verificación de afiliaciones secundarias
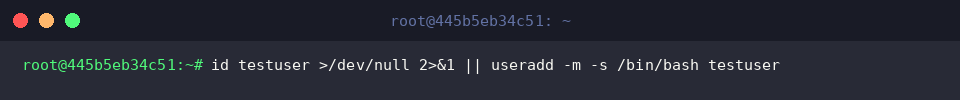
Para llevar a cabo la vinculación de miembros, primero validamos la existencia del usuario testuser. En caso de que no resida en el sistema, lo damos de alta asegurando su directorio de inicio y asignando una shell interactiva estándar:
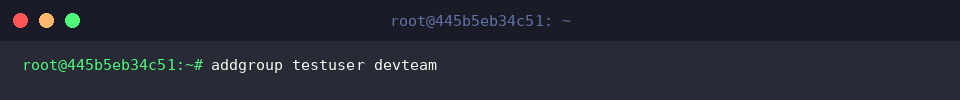
A continuación, recurrimos nuevamente a addgroup para asociar testuser al colectivo devteam en calidad de grupo suplementario.
La sintaxis resulta directa e intuitiva: basta con indicar el nombre de la cuenta seguido del nombre del grupo destino para que la pertenencia surta efecto inmediato.
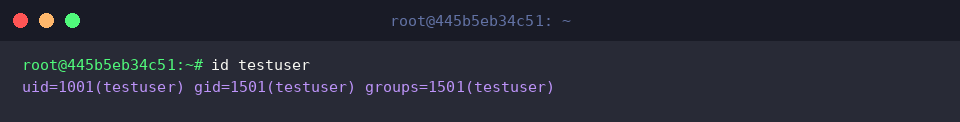
Mediante la invocación de id, obtenemos una radiografía completa de los identificadores asociados a testuser, desglosando su UID primario, su GID inicial y el conjunto completo de grupos secundarios a los que pertenece.
Esta consulta constituye el método más ágil y fiable para auditar el mapa de privilegios efectivo de cualquier cuenta local.
Arquitectura interna: disección de archivos de configuración y seguridad
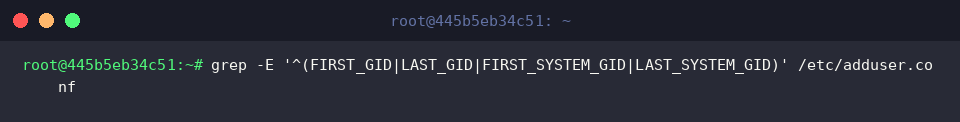
El comportamiento de addgroup se encuentra reglado por directivas globales. Al examinar /etc/adduser.conf con grep -E '^(FIRST_GID|LAST_GID|FIRST_SYSTEM_GID|LAST_SYSTEM_GID)' /etc/adduser.conf, descubrimos los márgenes numéricos exactos que gobiernan tanto a los grupos ordinarios como a los de infraestructura.
Esta configuración garantiza la convivencia armónica entre servicios del sistema y usuarios finales sin riesgo de colisión de identificadores.
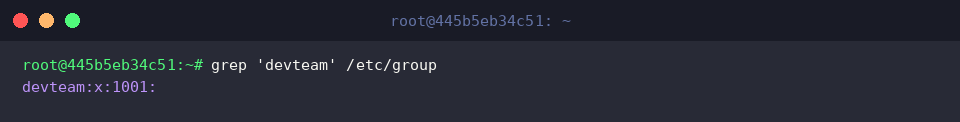
Al inspeccionar la entrada de devteam dentro de /etc/group mediante grep 'devteam' /etc/group, queda al descubierto la estructura interna del registro del sistema.
La línea se fragmenta mediante dos puntos (:) delimitando cuatro campos canónicos: el identificador nominal del grupo, el indicador de contraseña delegada (x), el número de GID (1001) y la relación explícita de cuentas adscritas.
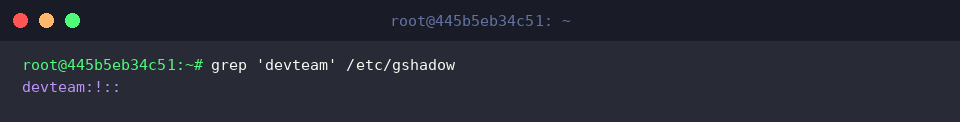
Finalmente, consultamos el fichero protegido /etc/gshadow mediante grep 'devteam' /etc/gshadow, el cual custodia los atributos de seguridad restringidos.
Aquí se resguardan aspectos críticos como la clave cifrada de grupo —señalizada habitualmente como bloqueada mediante el carácter de exclamación (!)— y los administradores habilitados para gestionar membresías sin privilegios de superusuario.
A lo largo de este recorrido técnico hemos desglosado tanto la operativa práctica como la arquitectura de persistencia que respalda a addgroup en Ubuntu.
Implementar esquemas de grupos coherentes y estructurados representa una de las mejores prácticas para blindar la seguridad y optimizar el mantenimiento continuo en entornos basados en Linux.