


Introducción
En cualquier entorno de servidores Linux, establecer una política sólida de gestión de identidades y segregación de privilegios representa el pilar fundamental de la seguridad operativa. Esta guía desglosa el uso estratégico de la herramienta adduser en Ubuntu, abordando desde el aprovisionamiento automatizado hasta la delegación segura de permisos. Asimismo, analizaremos sus ventajas frente a la utilidad de bajo nivel useradd y los recaudos indispensables relativos a permisos del sistema de archivos al eliminar cuentas.
Flujos de trabajo con adduser: aprovisionamiento interactivo y automatización sin fricción
Antes de poner en práctica la administración de cuentas, conviene garantizar la disponibilidad y actualización de las utilidades esenciales del sistema.
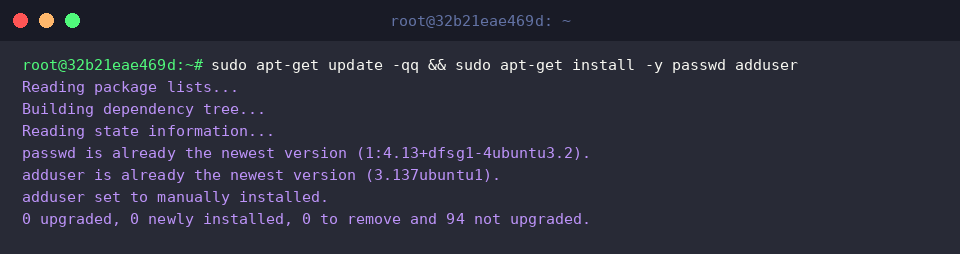
A diferencia de las herramientas primitivas del sistema, adduser funciona como un envoltorio inteligente de alto nivel que inicializa automáticamente los directorios personales, asigna la shell predeterminada y traslada los archivos de esqueleto (/etc/skel).
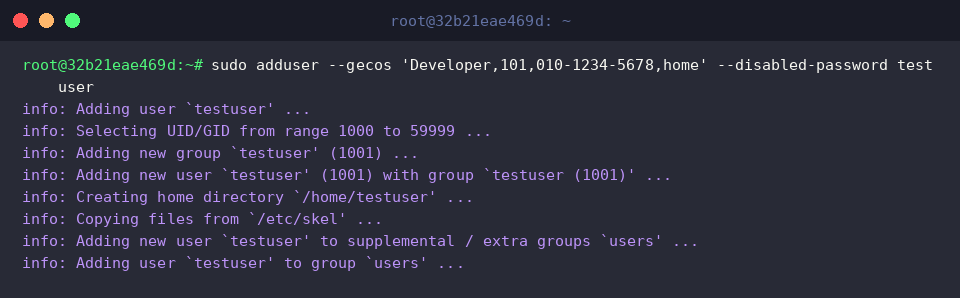
Para evitar bloqueos interactivos en flujos de integración continua o scripts de aprovisionamiento, los modificadores --disabled-password y --gecos permiten generar perfiles instantáneamente de forma desatendida.
⚙️ [Opciones destacadas]
--home DIR : Define una ubicación personalizada para el directorio raíz del usuario en lugar de la ruta estándar.--shell SHELL : Asigna un intérprete de comandos específico en el inicio de sesión.--gecos GECOS : Especifica de forma directa los metadatos descriptivos (nombre completo, contacto, ubicación física) sin abrir diálogos interactivos.--disabled-password : Inicializa la cuenta bloqueando la autenticación directa mediante contraseña hasta su posterior asignación.--disabled-login : Impide por completo el acceso a una sesión interactiva en la terminal mientras la cuenta exista en este estado.--ingroup GROUP : Establece un grupo primario preexistente en el momento de la creación.--system : Registra una cuenta especial reservada para servicios en segundo plano y demonios locales.
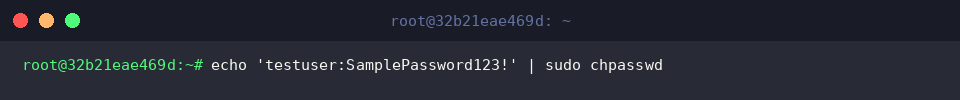
A través de la entrada estándar, la herramienta chpasswd procesa combinaciones de usuario y credencial para definir contraseñas en lote de manera silenciosa y limpia.
Este método permite suministrar una credencial robusta al perfil testuser generado en el paso previo.
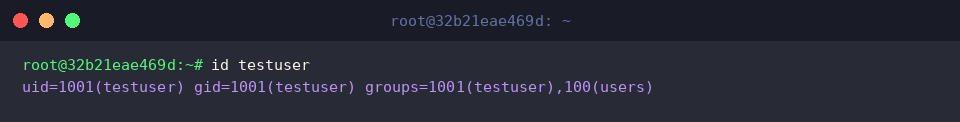
La invocación de id constituye el mecanismo por excelencia para inspeccionar los identificadores numéricos de usuario (UID) y grupo (GID), validando la coherencia del aprovisionamiento.
La salida confirma de inmediato los rangos y membresías asociadas al perfil recién integrado.
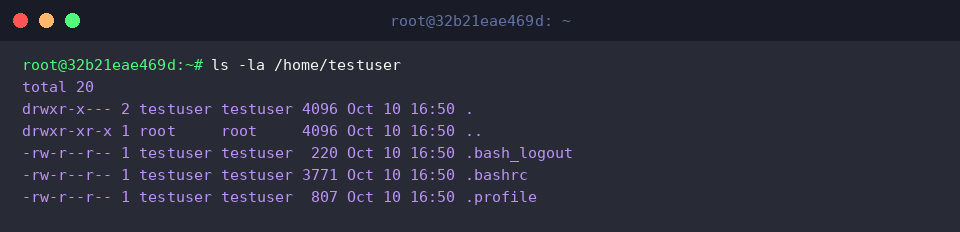
Mediante ls -la, auditamos el árbol de directorios dentro de /home/testuser para cerciorarnos del despliegue exitoso de los archivos base del entorno.
Esto comprueba que las plantillas del sistema, como .bashrc y .profile, heredaron con precisión la titularidad del usuario recién registrado.
Gestión de grupos secundarios y concesión de privilegios administrativos (sudo)
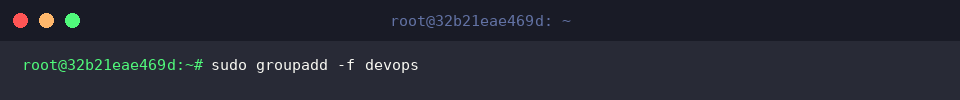
Para estructurar los permisos colaborativos, inicializamos de antemano el grupo secundario mediante sudo groupadd -f devops.
El parámetro -f previene errores de ejecución en scripts si el grupo ya existía previamente en /etc/group.
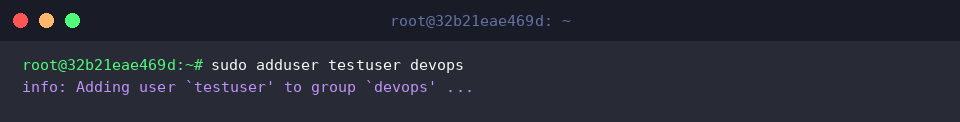
La sintaxis simplificada de adduser en Ubuntu facilita asociar usuarios a colectivos existentes con solo declarar ambos términos correlativamente.
Basta con pasar el nombre de la cuenta y el grupo destinatario para consumar la vinculación sin lidiar con modificadores complejos como -aG.
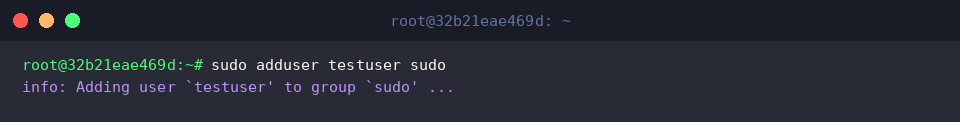
Para dotar al usuario de facultades de gestión y mantenimiento sobre el sistema operativo, procedemos a incorporarlo al grupo privilegiado sudo.
Esta membresía confiere facultades para invocar comandos de mantenimiento con elevación de permisos regulada por PAM.
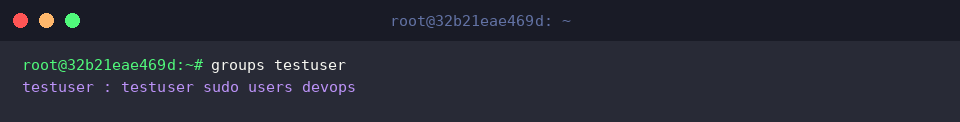
El comando groups ofrece un vistazo sintetizado de las agrupaciones operativas vinculadas a la cuenta testuser.
El desglose resultante evidencia la correcta coexistencia del grupo primario junto con las afiliaciones secundarias devops y sudo.
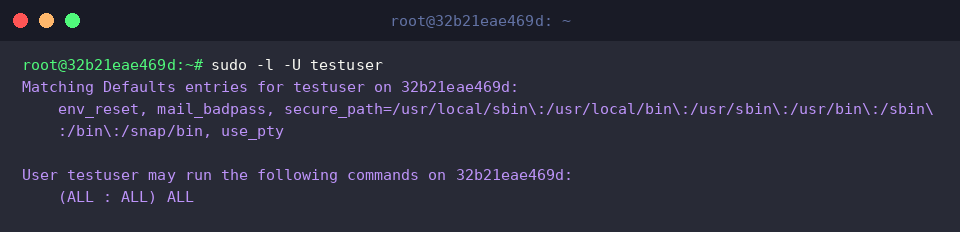
La validación rigurosa de las reglas de ejecución se concreta mediante sudo -l -U testuser, examinando la política delegada en el archivo sudoers.
Al figurar la directiva (ALL : ALL) ALL, queda formalmente certificado que el operador dispone de control administrativo total sobre el host.
Creación de identidades de sistema para demonios y servicios aislados (–system)
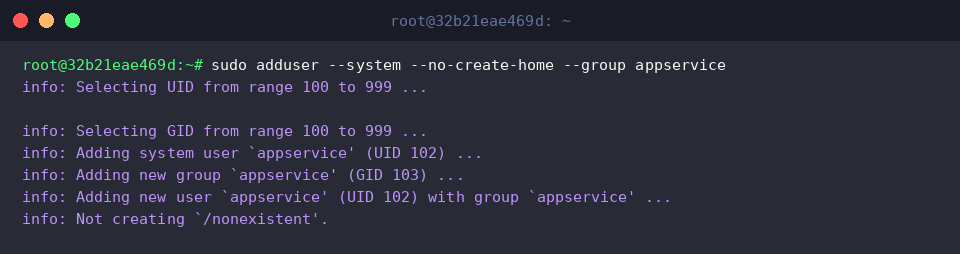
La instrucción sudo adduser --system --no-create-home --group appservice aísla las cargas de trabajo creando tanto la identidad como su grupo homónimo exclusivo.
Al aplicar --system, el núcleo reserva identificadores por debajo del umbral de usuarios convencionales (100–999), mientras que --no-create-home clausura la exposición de espacio en disco innecesario para un servicio.
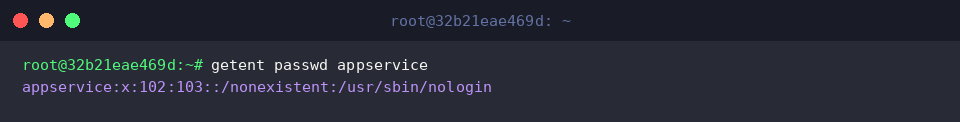
Al consultar la base de datos de cuentas con getent passwd appservice, podemos auditar las propiedades estructurales del nuevo registro.
El registro ratifica el enrutamiento del home hacia /nonexistent y la asignación de /usr/sbin/nologin como shell, blindando al host frente a accesos por consola o SSH.
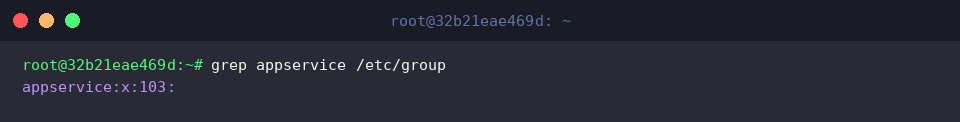
Comprobamos que el grupo dedicado haya quedado asentado correctamente inspeccionando el archivo de definición mediante grep appservice /etc/group.
La directiva --group implementó con exactitud el identificador reservado GID 103 asociado a la aplicación.
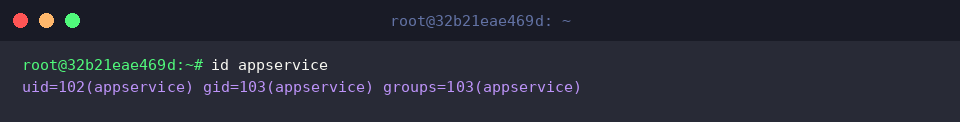
Ejecutar id appservice valida que la correspondencia entre los descriptores de seguridad se encuentre intacta.
La terminal refleja que tanto el UID 102 como el GID 103 operan dentro de los rangos reservados para procesos y no en el espacio de usuarios humanos (UID >= 1000).
Comparativa frente a useradd y directrices para desmantelar cuentas de forma segura
Una inspección a /etc/adduser.conf permite comprender los estándares de protección (DIR_MODE) e intérprete (DSHELL) aplicados de forma nativa por esta utilidad.
Mientras que useradd delega la seguridad en flags manuales y omite estructuras clave por omisión, adduser estandariza configuraciones restrictivas de fábrica (como máscaras 0750 o 0700 y shell /bin/bash).
Cuando llega el momento del ciclo de vida en que una cuenta debe darse de baja, sudo deluser --remove-home testuser liquida tanto la entrada como su árbol de almacenamiento y buzón de correo.
Preservar directorios cuyos propietarios ya no existen engendra archivos huérfanos que representan un riesgo latente de escalada de privilegios; de ahí la necesidad de sanear con --remove-home.
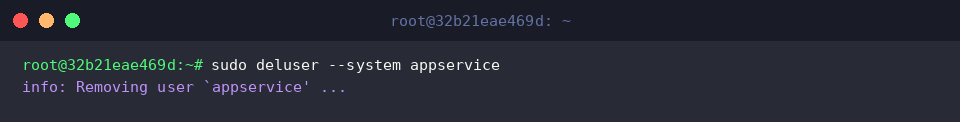
Para retirar identidades vinculadas a procesos descontinuados, recurrimos a sudo deluser --system appservice.
El modificador --system actúa como salvaguarda: constata expresamente que el destinatario sea una cuenta de demonio, impidiendo la supresión accidental de identidades estándar.
Concluida la fase de pruebas, se procede a desmantelar los colectivos residuales ejecutando sudo groupdel devops 2>/dev/null || true.
Esta limpieza higiénica previene la acumulación de definiciones obsoletas dentro del ecosistema del servidor.
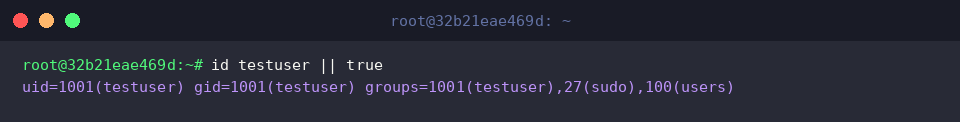
A modo de cierre, contrastamos la eliminación definitiva del usuario mediante id testuser || true.
Si el comando no retorna identificadores válidos, se ratifica que los registros han sido purgados por completo de los directorios de autenticación locales.
Dominar los patrones de aprovisionamiento con adduser asegura una administración consistente, robusta y alineada con las mejores prácticas en servidores Ubuntu.
La aplicación sistemática de estas directivas optimiza las tareas operativas cotidianas y eleva la postura de seguridad global de su infraestructura.