


Introducción
En el ecosistema GNU/Linux, la herramienta b2sum implementa la función criptográfica BLAKE2b con el propósito de corroborar la autenticidad y el estado intacto de cualquier elemento almacenado. Este algoritmo sobresale frente a soluciones convencionales como MD5 o SHA-256 gracias a una velocidad de cálculo significativamente superior unida a un nivel de robustez criptográfica óptimo, convirtiéndose en el estándar predilecto cuando se procesan volúmenes masivos de datos. A continuación, exploraremos mediante ejemplos prácticos en Ubuntu cómo generar resúmenes hash y corroborar que los ficheros no hayan sufrido alteraciones no deseadas.
Primeros pasos con b2sum: generación del hash BLAKE2b
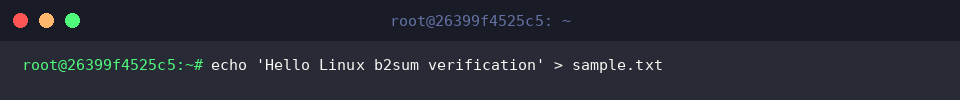
Para poner a prueba la utilidad, generamos un documento básico en el directorio de trabajo mediante el siguiente mandato: echo 'Hello Linux b2sum verification' > sample.txt.
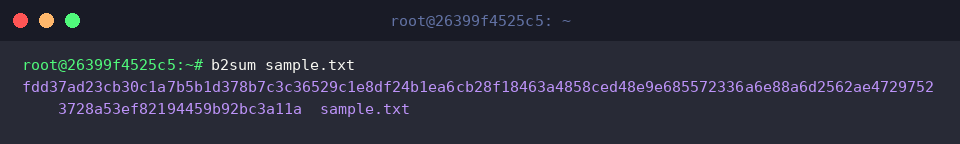
Al invocar b2sum sobre un fichero, la utilidad procesa su contenido y devuelve un resumen criptográfico BLAKE2b de 512 bits, ideal para certificar la fiabilidad de los datos.
⚙️ [Parámetros destacados]
-c : Inspecciona un archivo de sumas de control y contrasta el estado de cada entrada.-l : Modifica la longitud en bits del resumen final (hasta 512 bits, en incrementos de 8).--tag : Adopta el formato de salida característico de los entornos BSD.--quiet : Omite los mensajes de confirmación exitosa (OK), reportando exclusivamente fallos o discrepancias.--status : No imprime nada en consola; transmite el resultado directamente a través del código de retorno de la shell.
Automatización de la comprobación mediante registros de checksum (-c)
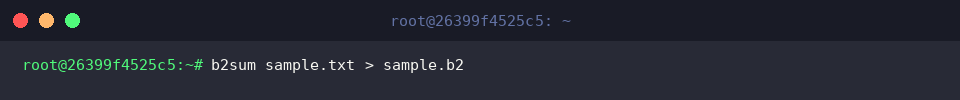
Para resguardar el cálculo generado y consultarlo con posterioridad, volcamos la salida hacia un archivo de control denominado sample.b2 ejecutando: b2sum sample.txt > sample.b2.
El operador de redirección (>) transfiere la secuencia de texto directamente al nuevo documento, de modo que la terminal permanece en silencio mientras se guarda la firma.
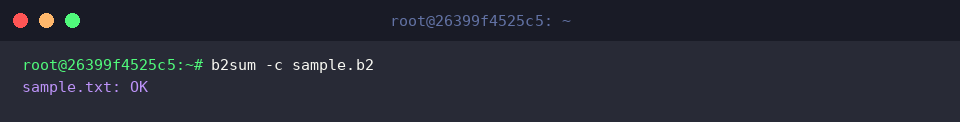
Cuando necesitemos confirmar que el fichero de origen no ha sufrido daños o modificaciones fraudulentas, recurrimos al flag -c pasando la lista guardada: b2sum -c sample.b2.
El reporte muestra la etiqueta sample.txt: OK, asegurándonos de forma tajante que la información se halla idéntica a su versión de referencia.
Ajuste dinámico del tamaño del resumen criptográfico (-l)
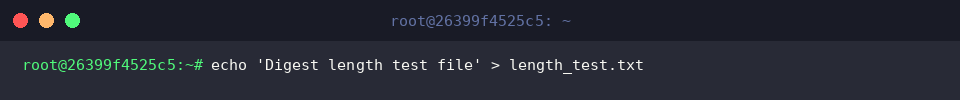
Con el fin de experimentar con el dimensionamiento de las cadenas generadas, configuramos un documento de prueba con la orden: echo 'Digest length test file' > length_test.txt.
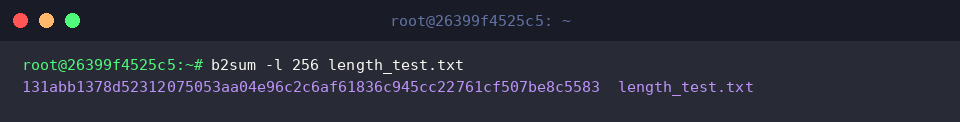
Si los requerimientos del entorno exigen una huella digital más compacta, el parámetro -l 256 permite restringir la salida a 256 bits: b2sum -l 256 length_test.txt.
En sustitución de los 128 caracteres hexadecimales habituales (propios de los 512 bits), el comando produce un hash abreviado de exactamente 64 caracteres.
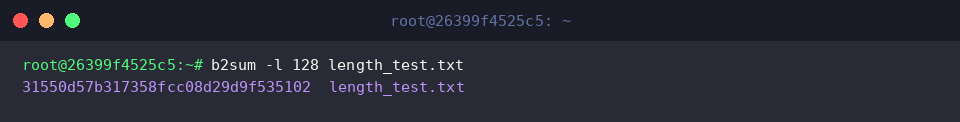
Es viable comprimir aún más la firma indicando una escala de 128 bits mediante: b2sum -l 128 length_test.txt.
Esta invocación entrega un identificador de apenas 32 dígitos hexadecimales, demostrando una notable versatilidad para adecuarse a bases de datos con limitaciones de almacenamiento o normativas técnicas concretas.
Procesamiento por lotes y validación en flujos de tubería (stdin)
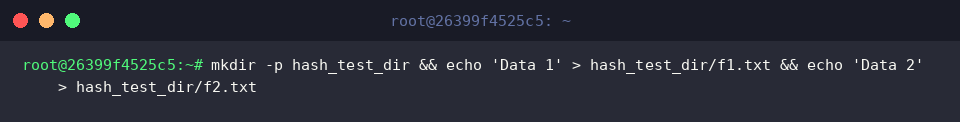
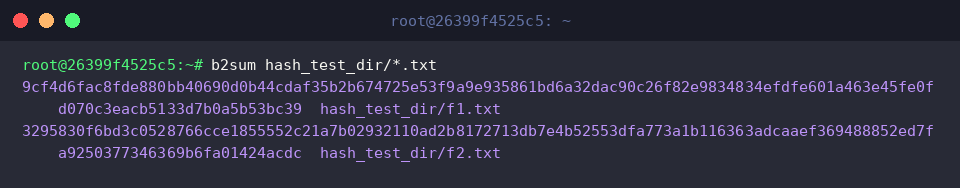
Para ensayar operaciones masivas y estructuradas, preparamos un directorio con múltiples documentos ejecutando: mkdir -p hash_test_dir && echo 'Data 1' > hash_test_dir/f1.txt && echo 'Data 2' > hash_test_dir/f2.txt.
El comodín de expansión (*) nos faculta para auditar simultáneamente todo el contenido de una ruta en un único comando: b2sum hash_test_dir/*.txt.
El terminal lista correlativamente cada ruta de fichero emparejada con su firma BLAKE2b respectiva, acelerando el control de inventarios de archivos en lote.
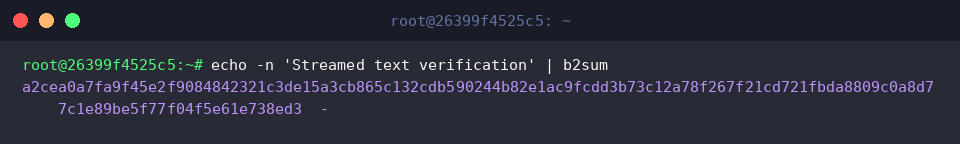
Asimismo, no es obligatorio almacenar los datos en disco para evaluar su validez; podemos canalizar flujos de texto en memoria mediante tuberías (|) con: echo -n 'Streamed text verification' | b2sum.
La aparición de un guion (-) refleja que el origen de la lectura corresponde a la entrada estándar, haciendo de este método un recurso excepcional para pipelines automatizados e integración continua.
Hemos repasado las tácticas fundamentales para incorporar b2sum en la rutina diaria de administración en sistemas Linux.
Al combinar un rendimiento sobresaliente con defensas criptográficas modernas, BLAKE2 se posiciona como el aliado definitivo para salvaguardar la integridad de paquetes, copias de seguridad y transmisiones críticas.