


Fundamentos de Bubblewrap y Seguridad sin Privilegios
La utilidad bwrap (Bubblewrap) constituye una de las herramientas más sólidas en el ecosistema Linux para confinar procesos, recursos de red y jerarquías de almacenamiento sin requerir privilegios administrativos (root). En este tutorial práctico sobre Ubuntu 24.04, exploraremos el despliegue paso a paso de Bubblewrap, analizando sus parámetros de configuración clave para comprender la arquitectura interna que hace posible la tecnología de contenedores.
1. Instalación de Bubblewrap y Despliegue de un Sandbox Esencial
Iniciamos la preparación del entorno incorporando el paquete oficial de bubblewrap disponible en los repositorios del sistema.
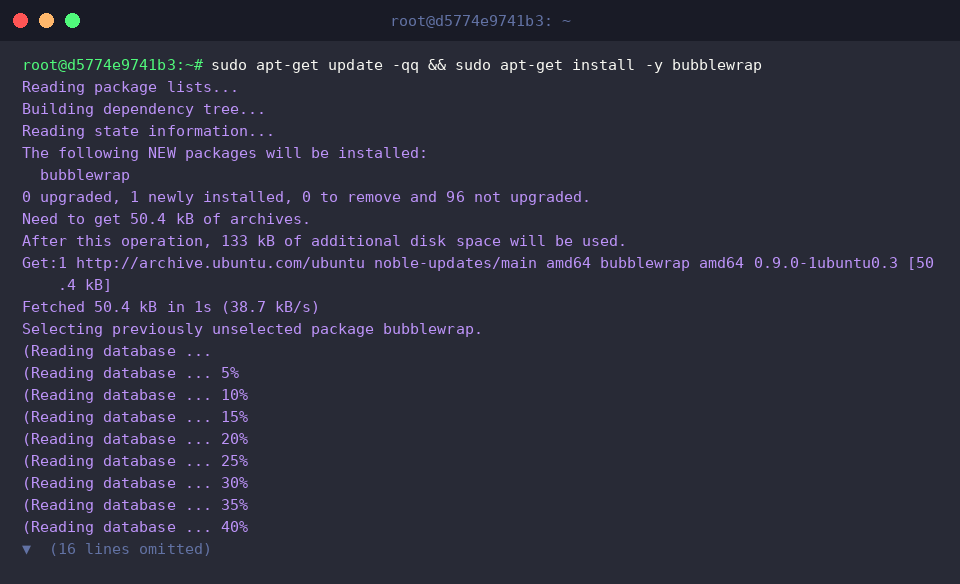
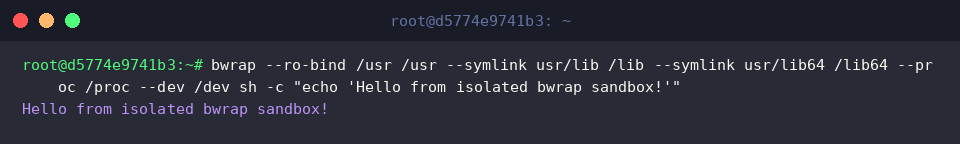
Al invocarse desde una cuenta estándar, bwrap aprovecha los espacios de nombres del kernel (namespaces) para orquestar una cápsula aislada en la que ejecutar aplicaciones.
Configurando únicamente los puntos de montaje esenciales del host bajo premisas de solo lectura, conseguimos iniciar una shell restringida y completamente desconectada del exterior.
⚙️ [Parámetros de Configuración Primordiales]
--ro-bind : Enlaza un directorio o archivo del host en el sandbox en modalidad estricta de solo lectura (Read-Only).--bind : Monta rutas del anfitrión habilitando operaciones simultáneas de lectura y modificación.--dev : Crea y mapea el sistema de ficheros de dispositivos de hardware virtuales (/dev) dentro del entorno.--proc : Genera una tabla de procesos aislada y vincula el sistema de ficheros virtual (/proc).--tmpfs : Levanta un sistema de ficheros efímero alojado puramente en memoria RAM para el ciclo de vida de la jaula.--unshare-all : Corta todos los enlaces compartidos con el anfitrión desasociando IPC, PID, red, UTS, montajes y cuentas de usuario.--symlink : Define vínculos simbólicos directos dentro del árbol de directorios de la sesión confinada.
2. Blindaje del Sistema de Ficheros con Montajes de Solo Lectura
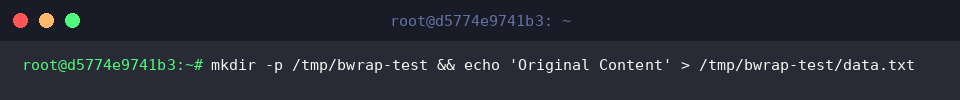
Con el propósito de validar las barreras de protección de datos, preparamos la ruta /tmp/bwrap-test en el sistema local y depositamos un archivo de prueba.
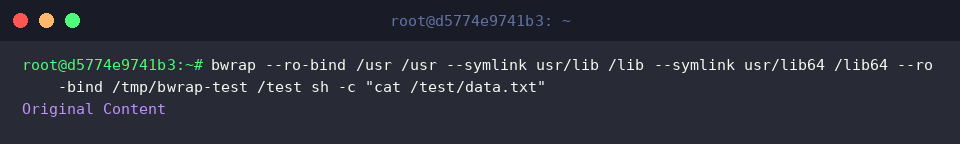
Haciendo uso de --ro-bind, exponemos el directorio /tmp/bwrap-test bajo el alias /test dentro de la cápsula para auditar su lectura.
La consola refleja de inmediato el texto original Original Content, ratificando que el acceso de lectura dentro de la jaula opera de forma transparente y predecible.
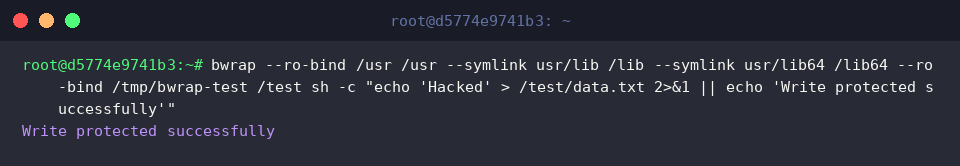
A continuación, intentamos forzar una operación de escritura sobre /test/data.txt dentro del entorno restringido.
La directiva --ro-bind bloquea tajantemente cualquier alteración física sobre el fichero, interceptando la manipulación no autorizada y preservando la integridad del anfitrión con el mensaje Write protected successfully.
3. Desacoplamiento de Espacios de Nombres: Procesos y Conectividad
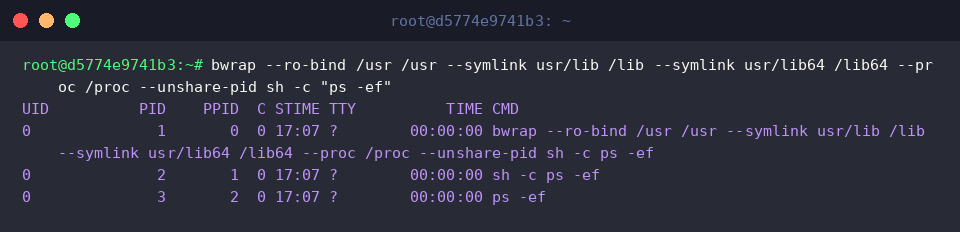
Mediante la combinación de --unshare-pid y --proc /proc, separamos por completo el árbol de procesos de la sesión respecto al sistema principal.
Al inspeccionar las tareas en curso, constatamos que la multitud de demonios del host permanece oculta; únicamente las tareas internas (bwrap, sh y ps) se encuentran visibles, encabezadas por el PID 1.
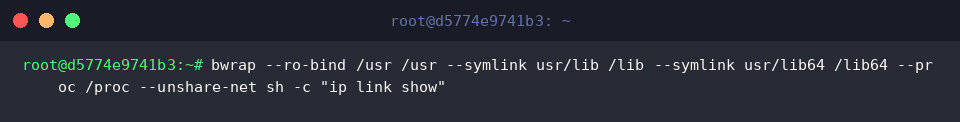
Al incorporar el flag --unshare-net, la cápsula prescinde de la infraestructura de telecomunicaciones del host, naciendo con una pila de red virgen.
La consulta de interfaces devuelve una lista completamente limpia donde ni siquiera el adaptador de bucle local (lo) se encuentra levantado, impidiendo cualquier intento de filtración o transmisión hacia redes externas.
4. Gestión de Espacios Efímeros con Memoria Volátil (tmpfs)
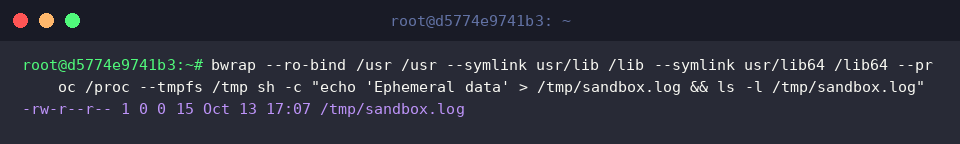
El argumento --tmpfs /tmp permite habilitar un área de trabajo volátil gestionada directamente sobre la memoria RAM del equipo, facilitando la creación del archivo /tmp/sandbox.log dentro de la jaula.
Durante la sesión, el entorno permite manipular datos temporales con total normalidad y fluidez.
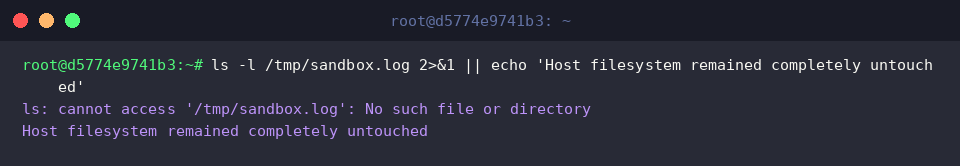
Una vez finalizado el ciclo de vida del contenedor, verificamos la existencia de dicho archivo desde la terminal del anfitrión.
Debido a la naturaleza de --tmpfs, la totalidad de la información se purga de inmediato en el cierre del proceso, confirmando que el disco principal se mantiene inalterado y sin archivos residuales.
A través de estos mecanismos, Bubblewrap demuestra ser una solución liviana y sumamente adaptable para confinar software de baja confianza o procesos automatizados. Ajustando las directivas de red, memoria y almacenamiento, es posible diseñar fortalezas de ejecución con niveles óptimos de aislamiento en Linux.