


Fundamentos e introducción técnica
Al administrar infraestructuras Linux en entornos productivos, descomprimir manualmente archivos de registro bz2 de gran tamaño satura innecesariamente el espacio en disco e impone una sobrecarga considerable de I/O. La herramienta bzegrep permite sortear este inconveniente al habilitar búsquedas con expresiones regulares extendidas (ERE) directamente sobre flujos comprimidos en memoria. A través de este tutorial práctico, exploraremos desde sus parámetros esenciales hasta técnicas avanzadas de filtrado multipatrón y escaneo por lotes.
Acondicionamiento del laboratorio y despliegue de bzip2
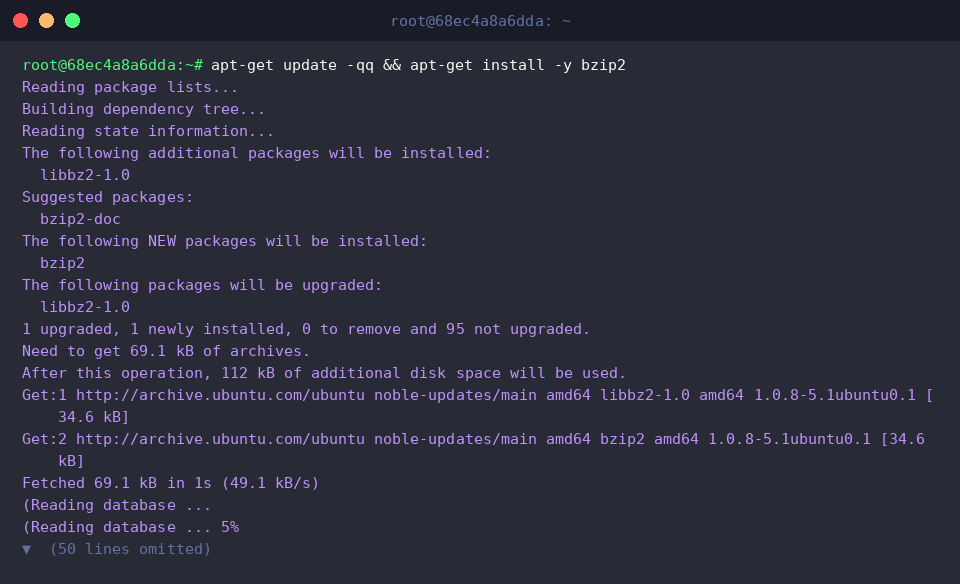
Antes de poner a prueba la utilidad bzegrep, garantizamos la disponibilidad de las herramientas del paquete bzip2 en nuestro sistema:
Aislamos el entorno de pruebas creando un directorio temporal e ingresando en él con mkdir -p /tmp/bzegrep-lab && cd /tmp/bzegrep-lab:
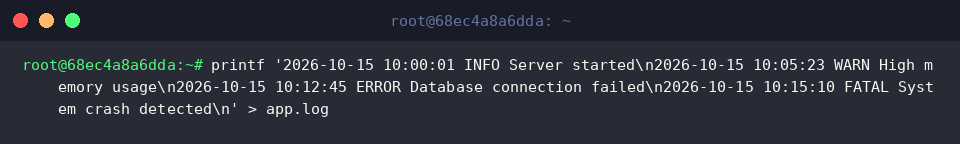
Con el fin de simular eventos reales de un servicio en producción, generamos un archivo de registro de muestra denominado app.log:
A fin de generar el archivo compactado reteniendo simultáneamente el fichero en texto plano para cotejos posteriores, ejecutamos bzip2 -k app.log:
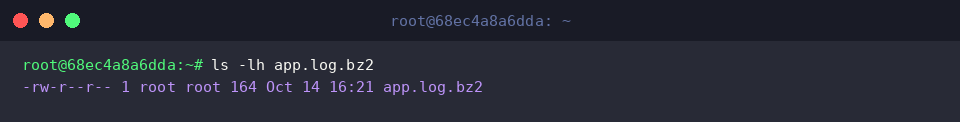
Corroboramos la creación efectiva del archivo y examinamos sus propiedades en disco mediante la orden ls -lh app.log.bz2:
Inspección directa de cadenas dentro de archivos bz2
Accedemos nuevamente a nuestra zona de trabajo designada ejecutando la orden cd /tmp/bzegrep-lab:
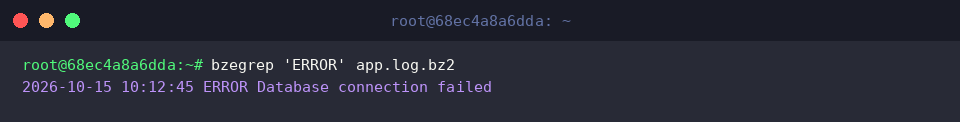
Invocamos bzegrep para rastrear las incidencias con nivel ERROR dentro de app.log.bz2. El descompresor procesa el flujo en memoria y devuelve al instante las coincidencias sin escribir datos transitorios en el almacenamiento físico:
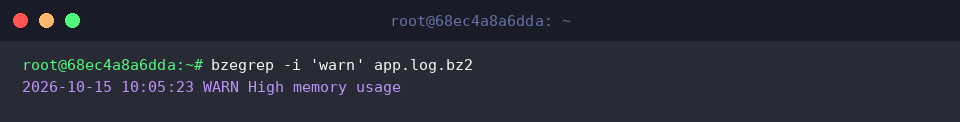
En escenarios donde no tenemos certeza de la capitalización del texto, anexamos la opción -i. Al buscar warn, la utilidad captura de forma transparente la entrada registrada como WARN:
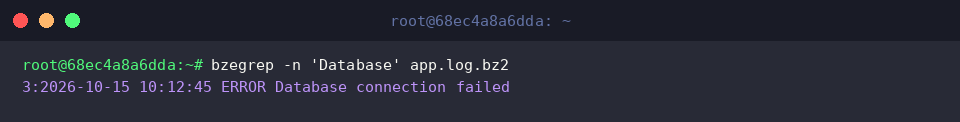
Para identificar la posición exacta del incidente dentro de la secuencia del archivo original, empleamos el modificador -n al consultar Database, lo que antepone el número de línea 3 al resultado:
Filtrado con expresiones regulares extendidas (ERE)
Nos aseguramos de permanecer situados en el directorio del laboratorio mediante cd /tmp/bzegrep-lab:
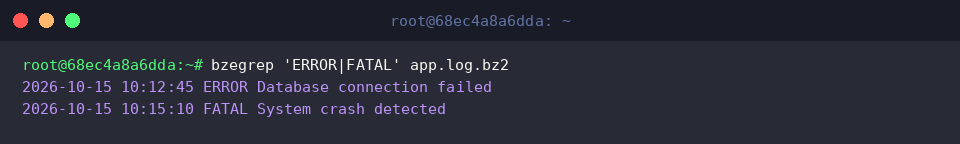
La principal virtud operativa de bzegrep radica en admitir sintaxis ERE de forma nativa. Gracias al operador de alternancia (|), es posible evaluar múltiples estados de gravedad como ERROR o FATAL dentro de un único comando:
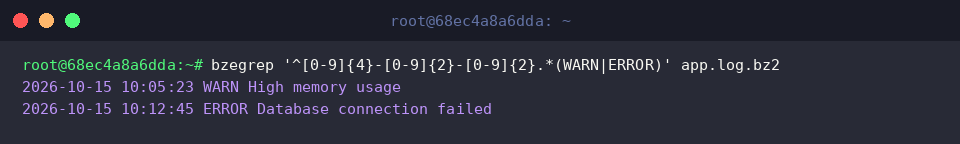
Cuando la auditoría requiere validar una estructura rígida, podemos combinar delimitadores posicionales para exigir que la línea comience con una fecha en formato ISO y continúe con estados de atención o fallo:
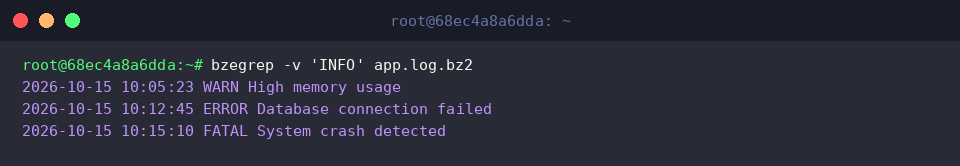
Para depurar el ruido operativo y concentrarse exclusivamente en eventos anómalos, el parámetro -v invierte la selección, excluyendo cualquier entrada rutinaria catalogada bajo la etiqueta INFO:
Escaneo masivo de múltiples archivos y gestión de nombres
Retomamos el contexto del ejercicio verificando la ubicación de trabajo mediante cd /tmp/bzegrep-lab:
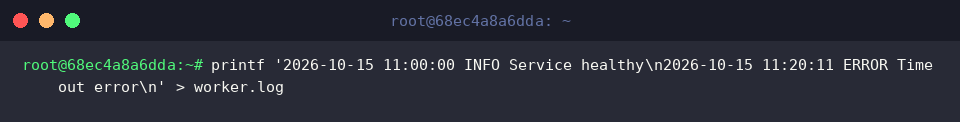
Con el fin de comprobar el comportamiento de búsqueda multifichero, creamos un segundo registro de eventos denominado worker.log:
Transformamos este nuevo componente en un archivo comprimido estándar invocando bzip2 worker.log:
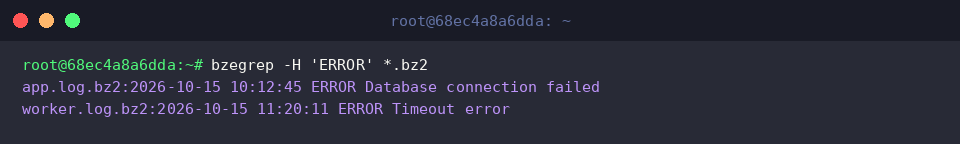
Al rastrear ERROR sobre un grupo de archivos (*.bz2), resulta indispensable saber de dónde procede cada registro; la opción -H asegura que el nombre de cada fichero aparezca como prefijo en cada línea coincidente:
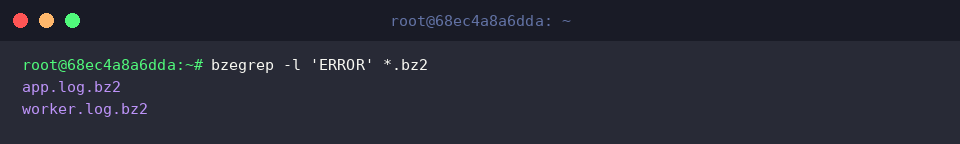
Si solo nos interesa conocer cuáles de los archivos compactados contienen incidencias sin volcar el texto completo por pantalla, recurrimos al flag -l para generar un listado limpio de los ficheros afectados:
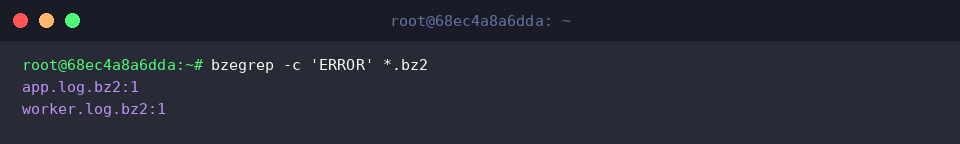
Para tareas de auditoría rápida y métricas de incidentes, el modificador -c totaliza de forma cuantitativa los eventos detectados en cada paquete .bz2:
Conclusión
El comando bzegrep en sistemas Ubuntu y distribuciones basadas en Debian se consolida como una herramienta imprescindible para cualquier administrador de sistemas o ingeniero DevOps. Al evitar la descompresión a disco de registros históricos empaquetados en bzip2, se minimizan los tiempos de respuesta ante fallos críticos y se protege la integridad del almacenamiento disponible.