


Introducción al visor bzless
Al gestionar servidores Linux, descomprimir ficheros .bz2 voluminosos únicamente para consultar eventos o depurar registros acarrea un gasto innecesario de almacenamiento y ciclos de procesador. Para solucionar este inconveniente operativo, la utilidad bzless permite paginar y examinar el contenido empaquetado de manera fluida directamente en memoria. A lo largo de este tutorial, exploraremos su uso fundamental, técnicas de filtrado de patrones y estrategias de diagnóstico para optimizar la inspección de registros en entornos de producción.
1. Comprobación del entorno y generación del archivo bz2 de prueba
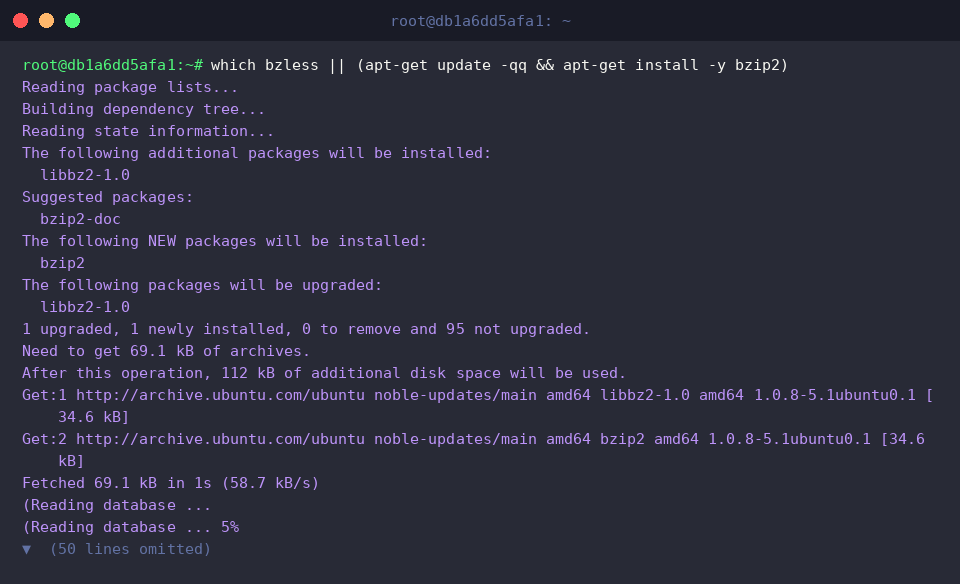
Antes de interactuar con la herramienta, conviene cerciorarse de que el binario se encuentra disponible en el sistema; en caso contrario, se aprovisiona rápidamente el paquete bzip2 mediante el gestor de paquetes.
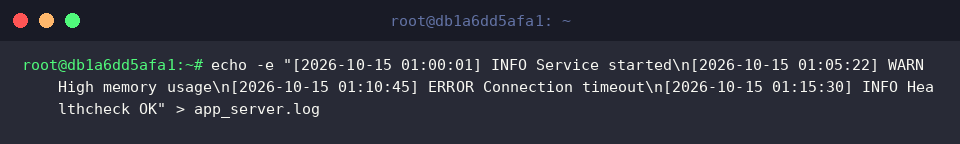
Con el propósito de recrear un escenario realista de administración, generamos un archivo denominado app_server.log poblado con varias entradas de eventos estructuradas (mensajes informativos, advertencias y fallos de conexión) recurriendo a echo.
Para conservar intacto el archivo original durante las pruebas de empaquetado, ejecutamos bzip2 -k app_server.log. El modificador -k instruye al compresor para que genere app_server.log.bz2 sin eliminar el fichero fuente.
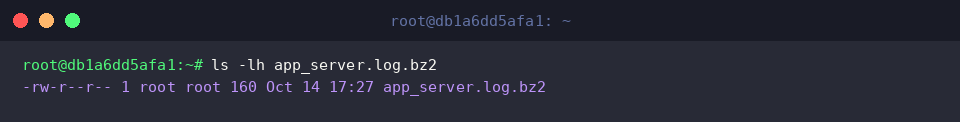
Comprobamos que el artefacto comprimido se ha creado debidamente evaluando sus dimensiones y atributos en disco mediante ls -lh app_server.log.bz2.
2. Navegación interactiva por el flujo comprimido mediante bzless
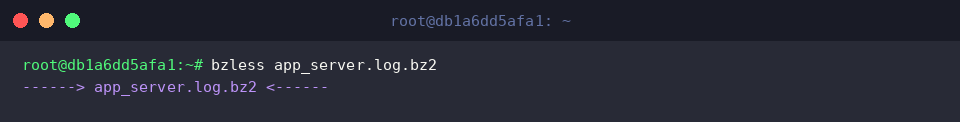
Al ejecutar bzless app_server.log.bz2, el contenido binario se expande dinámicamente en el búfer del terminal sin necesidad de escribir datos intermedios en el disco. Dado que hereda las funcionalidades del paginador estándar less, es posible desplazarse entre páginas con la barra espaciadora o las flechas de dirección, y abandonar la interfaz en cualquier instante pulsando la tecla q.
3. Numeración de líneas y búsqueda ágil de cadenas de texto
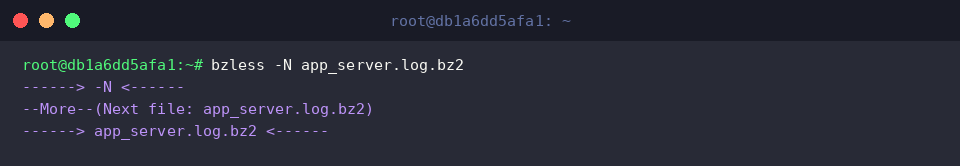
La incorporación del parámetro -N en bzless -N app_server.log.bz2 coloca un identificador numérico al inicio de cada fila. Esta visualización agiliza notablemente la correlación temporal y espacial de incidentes cuando se auditan ficheros extensos.
Asimismo, dentro de la sesión interactiva basta con escribir / seguido del término buscado (por ejemplo, /ERROR) para saltar a las coincidencias relevantes. Para iterar hacia adelante o hacia atrás entre los resultados, se emplean respectivamente las teclas n y N.
4. Alternativas en pipelines de administración: bzgrep y bzcat
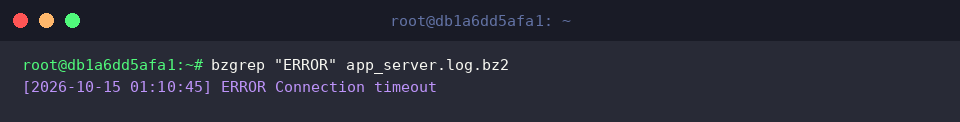
Cuando el objetivo primordial consiste en aislar anomalías sin abrir un visor interactivo completo, bzgrep "ERROR" app_server.log.bz2 extrae únicamente las líneas coincidentes de forma inmediata. Esto agiliza las comprobaciones de salud del servicio al omitir lecturas superfluas.
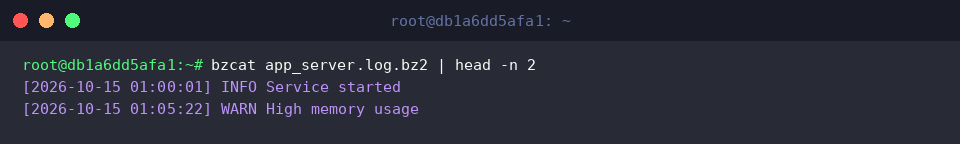
Por otro lado, la utilidad bzcat app_server.log.bz2 | head -n 2 descomprime y vuelca el flujo de datos directamente a la salida estándar, lo que permite encadenarlo mediante tuberías (|) con herramientas tradicionales como head, grep o awk para tareas de automatización y procesamiento por lotes.
Dominar el uso de bzless en Ubuntu transforma la rutina de análisis de registros comprimidos, eliminando pasos redundantes de descompresión y salvaguardando la capacidad de los discos. Adopte esta herramienta junto a su familia de utilidades para realizar diagnósticos veloces y eficientes en sus sistemas Linux.