


Fundamentos del name mangling y desmitificación de símbolos
Al examinar binarios o rastrear fallos de ejecución en entornos Linux, resulta habitual toparse con cadenas alfanuméricas aparentemente cifradas en lugar de nombres de funciones convencionales. Este fenómeno surge del proceso de name mangling (mutilación o decoración de nombres), mecanismo mediante el cual los compiladores de C++ transforman sobrecargas, espacios de nombres y signaturas de tipos en identificadores unívocos para el enlazador. A continuación, desglosaremos cómo opera la utilidad c++filt para restituir estos identificadores crípticos a su estructura de código fuente legible.
Instalación de binutils y primeros pasos desensamblando símbolos
Para incorporar el conjunto de utilidades binarias indispensables en el sistema, ejecutamos la instalación de binutils:
apt-get update -qq && apt-get install -y binutils
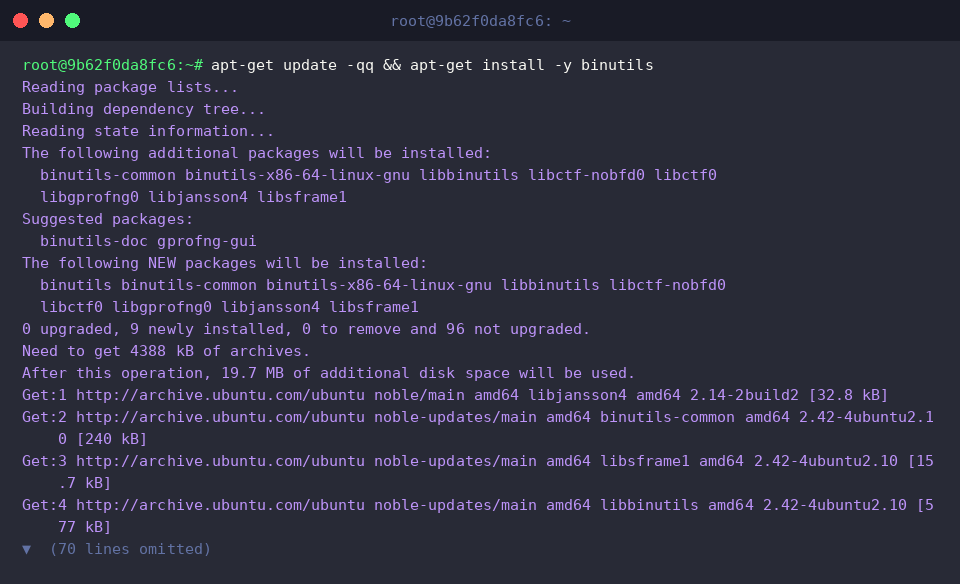
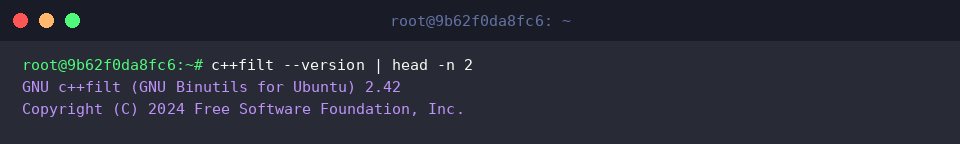
Confirmamos la disponibilidad y versión de la herramienta mediante la siguiente instrucción:
c++filt --version | head -n 2
c++filt es una utilidad diseñada específicamente para revertir la codificación de símbolos introducida por el compilador, devolviendo firmas legibles de métodos, clases y tipos primitivos.
⚙️ [Parámetros destacados]
-_, --strip-underscore : Suprime el carácter de subrayado inicial (_) antes de procesar la cadena.-n, --no-strip-underscore : Preserva intacto el prefijo de subrayado sin descartarlo.-p, --no-params : Descarta la signatura de argumentos para imprimir únicamente el identificador de la función.-t, --types : Extiende la decodificación hacia nombres de tipos además de identificadores de funciones.-s, --format : Especifica el dialecto de demangling adecuado para compiladores particulares.
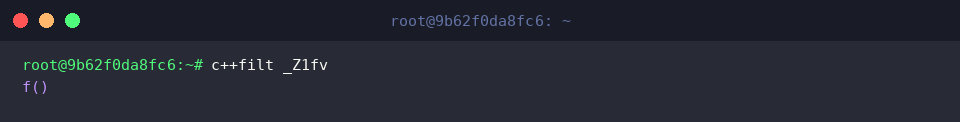
Para evaluar una traducción elemental pasamos el identificador crudo directamente por parámetro:
c++filt _Z1fv
La herramienta reconstituye con precisión el prototipo original sin parámetros: f().
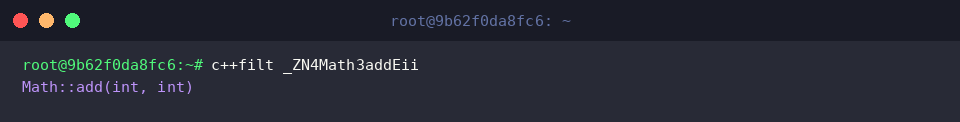
Al enfrentarnos a identificadores que integran espacios de nombres y tipos de entrada concretos, invocamos:
c++filt _ZN4Math3addEii
La resolución extrae la clase contenedora Math, su método add y los dos argumentos enteros correspondientes, arrojando como resultado Math::add(int, int).
Inspección de binarios con nm: del código fuente al símbolo mangled
Configuramos la cadena de herramientas de compilación necesaria instalando el metapaquete build-essential:
apt-get update -qq && apt-get install -y build-essential
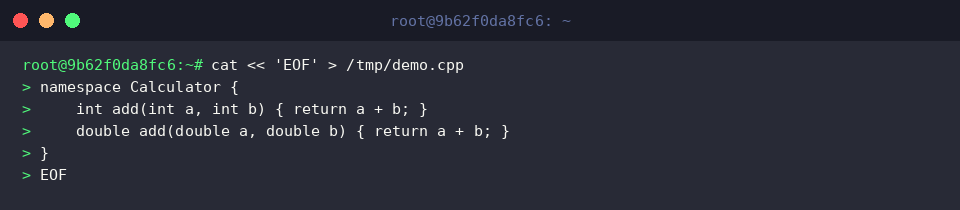
Generamos un archivo de prueba en C++ que combina ámbitos anidados y sobrecarga paramétrica:
cat << 'EOF' > /tmp/demo.cpp
namespace Calculator {
    int add(int a, int b) { return a + b; }
    double add(double a, double b) { return a + b; }
}
EOF
Procesamos el fichero fuente hacia un módulo objeto sin enlazar mediante g++:
g++ -c /tmp/demo.cpp -o /tmp/demo.o
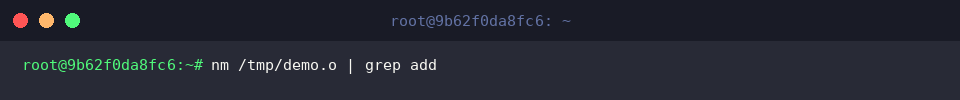
Para descubrir las etiquetas asignadas internamente al procedimiento add, recurrimos a nm:
nm /tmp/demo.o | grep add
Debido a la decoración aplicada por el compilador, cada variante sobrecargada queda registrada bajo una etiqueta única que compila su espacio de nombres y tipos: _ZN10Calculator3addEii y _ZN10Calculator3addEdd.
Canalizamos el flujo de nm directamente hacia c++filt para decodificar las tablas de manera masiva:
nm /tmp/demo.o | c++filt | grep add
El pipeline procesa los descriptores al vuelo y restituye las firmas legibles Calculator::add(int, int) y Calculator::add(double, double).
Manejo de plantillas complejas y desofuscación al vuelo vía tuberías
El uso extensivo de plantillas y contenedores de la STL eleva drásticamente la longitud de las firmas internas. Creamos una clase genérica parametrizada con tipos estándar:
cat << 'EOF' > /tmp/template_demo.cpp
#include <vector>
#include <string>
template <typename T>
class Storage {
public:
    void print(T val) {}
};
template class Storage<std::vector<std::string>>;
EOF
Compilamos el código a nivel de archivo objeto para forzar la instanciación de la plantilla:
g++ -c /tmp/template_demo.cpp -o /tmp/template_demo.o
Rastreamos la función miembro print dentro de la tabla de símbolos compilada:
nm /tmp/template_demo.o | grep print
La anidación de contenedores produce un identificador excepcionalmente denso e impenetrable para su análisis manual directo.
Interconectamos la salida del listado con el filtro decodificador:
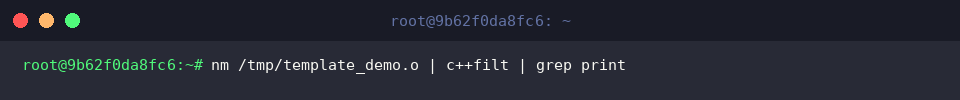
nm /tmp/template_demo.o | c++filt | grep print
La combinación aclara la estructura jerárquica instantáneamente, explicitando el tipo Storage<std::vector<std::string>>::print(...) con total nitidez.
Filtrado de trazas en logs de producción y opciones avanzadas
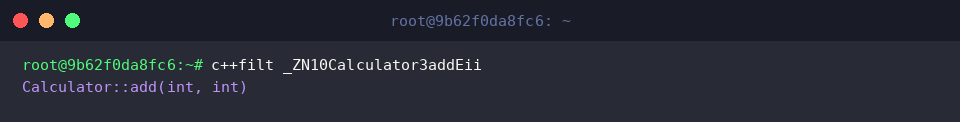
La invocación habitual de c++filt reproduce la signatura completa con sus tipos de argumento:
c++filt _ZN10Calculator3addEii
Obtenemos el identificador calificado junto con el bloque de parámetros (int, int).
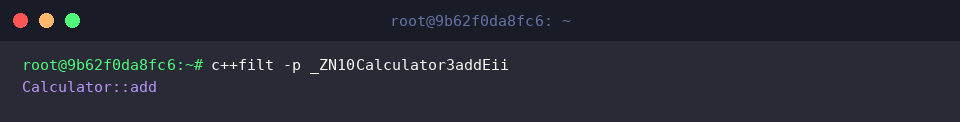
Cuando únicamente interesa aislar el nombre del método sin sobrecargar la visualización con los argumentos, empleamos la bandera -p:
c++filt -p _ZN10Calculator3addEii
La supresión de argumentos produce una salida concisa y limpia: Calculator::add.
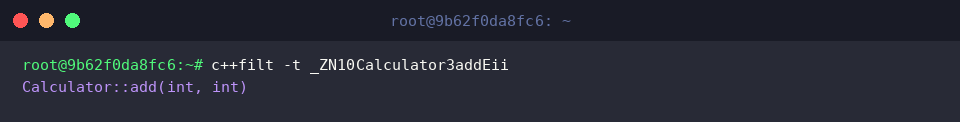
Para forzar la interpretación bajo el modo estricto de tipos, utilizamos la opción -t:
c++filt -t _ZN10Calculator3addEii
El analizador conserva la integridad del símbolo procesado devolviendo Calculator::add(int, int).
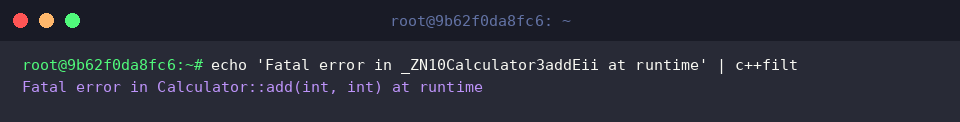
c++filt también destaca por su capacidad para procesar texto mixto en flujos continuos, como líneas procedentes de logs o volcados de memoria:
echo 'Fatal error in _ZN10Calculator3addEii at runtime' | c++filt
El flujo conserva intacto el mensaje contextual del registro mientras localiza y sustituye exclusivamente el fragmento mutilado por su correspondiente signatura legible.
Comprender la lógica tras el name mangling y apoyarse en c++filt convierte la resolución de errores de enlace (undefined reference) y el análisis de registros en tareas ágiles y transparentes dentro de cualquier entorno Linux.