


Fundamentos del comando c_rehash
Dentro del ecosistema de OpenSSL, la utilidad c_rehash desempeña un papel fundamental al indexar colecciones de certificados digitales mediante enlaces simbólicos calculados a partir de sus valores hash. Este mecanismo agiliza drásticamente las consultas criptográficas realizadas por servidores web, demonios de correo y aplicaciones seguras, eliminando por completo la necesidad de mantener enlaces de forma manual. A lo largo de esta guía práctica, desglosaremos su funcionamiento interno y los pasos necesarios para implementarlo con éxito en entornos de producción.
Preparación del entorno y parámetros esenciales
Antes de experimentar con la herramienta, conviene sincronizar los repositorios locales e incorporar el paquete openssl en la distribución.
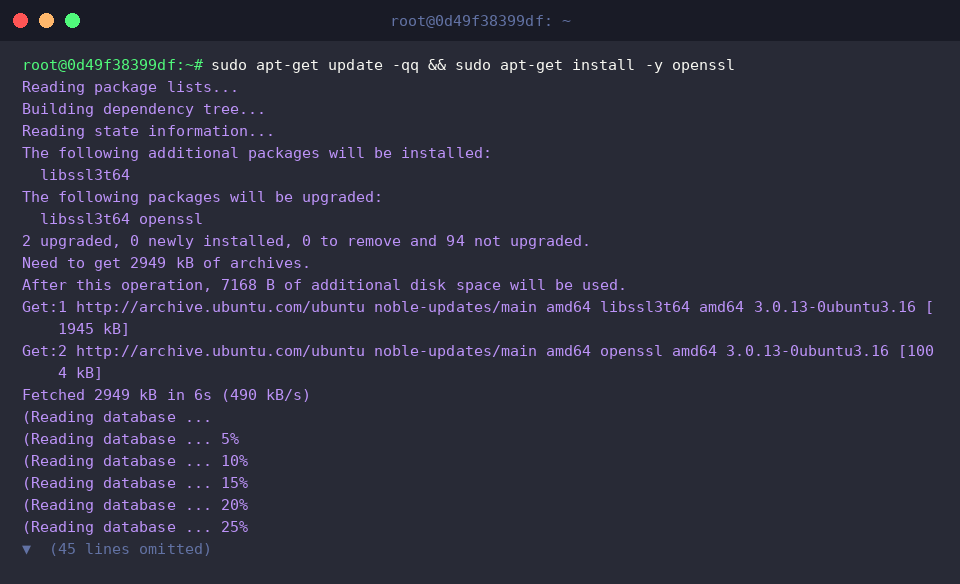
Con el software desplegado, verificamos la ruta del binario en el sistema mediante la instrucción which c_rehash.
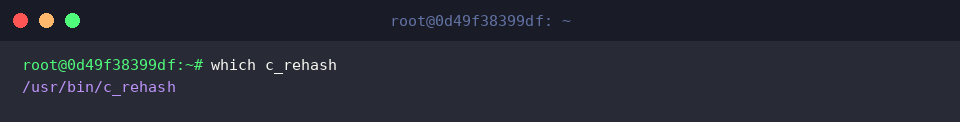
El propósito primordial de c_rehash radica en rastrear directorios en busca de certificados (archivos .pem, .crt, etc.) y generar accesos directos estructurados con el formato <hash>.N.
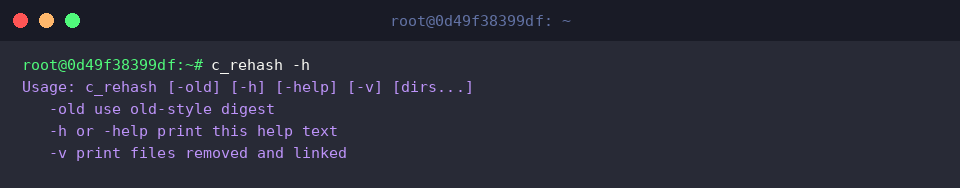
Para consultar los modificadores disponibles y comprender las opciones de invocación, recurrimos al parámetro -h.
⚙️ [Opciones destacadas]
-h : Despliega la sinopsis de uso y la lista completa de parámetros soportados.-v : Activa el modo detallado (verbose), informando sobre cada enlace creado o descartado en tiempo real.-old : Fuerza el empleo del algoritmo de hash heredado, garantizando compatibilidad con versiones previas de OpenSSL (anteriores a la rama 1.0.0).-n : Previene la eliminación de enlaces simbólicos preexistentes en la carpeta objetivo.
Creación de certificados de prueba y generación automatizada de enlaces
Para llevar a cabo las pruebas en un entorno aislado, establecemos un directorio de trabajo específico ejecutando mkdir -p ~/ssl-test.
A continuación, generamos un certificado autofirmado junto con su correspondiente clave privada RSA mediante el subcomando openssl req.
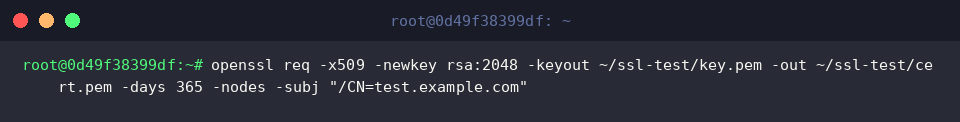
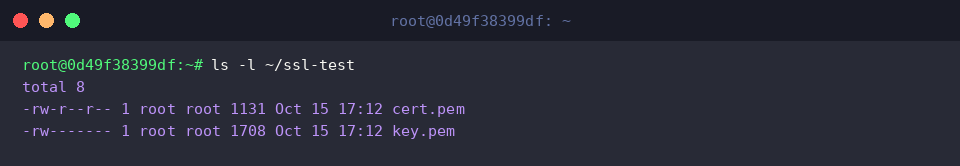
Corroboramos la correcta emisión de los archivos criptográficos (cert.pem y key.pem) inspeccionando el contenido del directorio con ls -l ~/ssl-test.
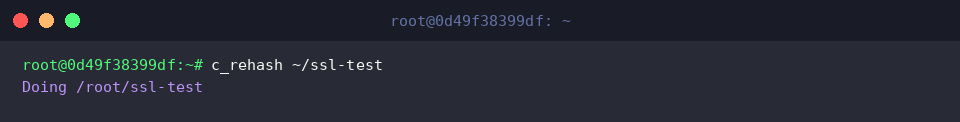
Procedemos ahora a indexar el directorio pasando su ruta como argumento a la utilidad: c_rehash ~/ssl-test. La herramienta procesará de inmediato cada certificado presente.
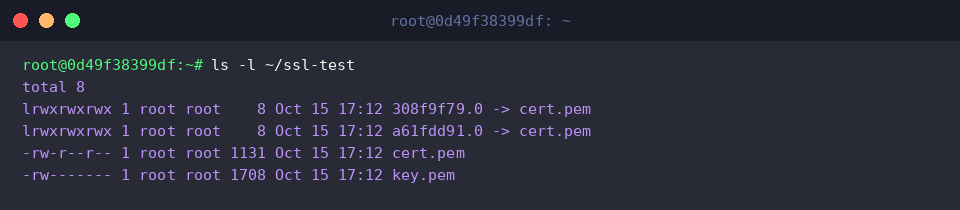
Al listar nuevamente los ficheros con ls -l ~/ssl-test, advertimos la aparición de un nuevo enlace simbólico con un identificador hexadecimal de 8 caracteres que apunta de forma precisa a cert.pem.
Diagnóstico en modo detallado y validación criptográfica del hash
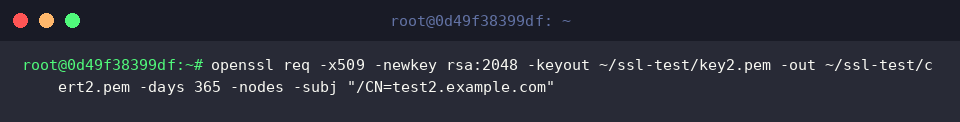
Para simular un escenario con múltiples entidades emisoras, emitimos un segundo par de certificados (cert2.pem y key2.pem) utilizando nuevamente openssl req.
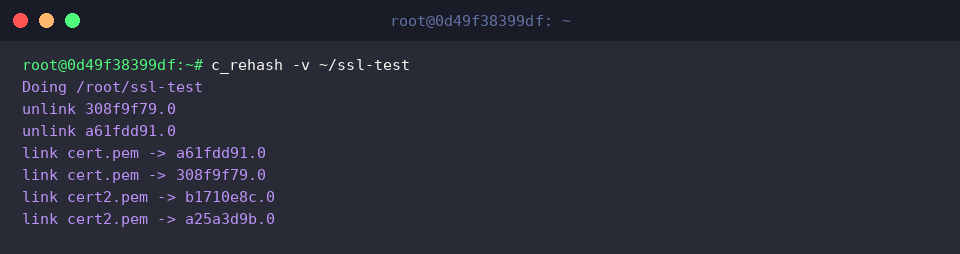
Al incorporar nuevas claves o renovar existentes, conviene supervisar el proceso paso a paso. Mediante c_rehash -v ~/ssl-test, obtenemos una traza minuciosa de cada operación de desvinculación (unlink) y reasignación (link).
La salida por consola evidencia cómo se preserva la integridad del directorio y se añade dinámicamente el apuntador correspondiente al nuevo archivo cert2.pem.
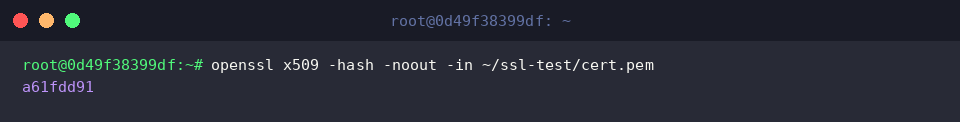
Con el fin de constatar que el enlace simbólico obedece fielmente al cálculo matemático del sujeto del certificado, calculamos directamente su valor con openssl x509 -hash -noout -in ~/ssl-test/cert.pem.
El resultado devuelto (a61fdd91) coincide en su totalidad con el prefijo del puntero (a61fdd91.0), validando la consistencia del índice generado.
Ubicación del almacén global del sistema y limpieza final
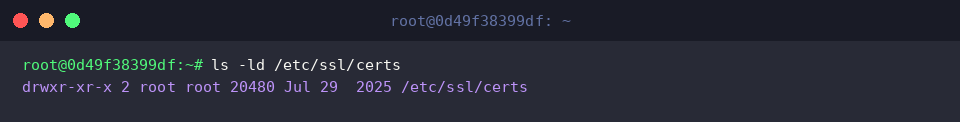
En distribuciones basadas en Debian y Ubuntu, el almacén canónico que consulta OpenSSL reside en /etc/ssl/certs. Examinamos los permisos y atributos de este directorio central mediante ls -ld /etc/ssl/certs.
Dicha comprobación permite ratificar que la estructura global del sistema se encuentra bajo la custodia estricta del usuario privilegiado root.
Finalizada la sesión práctica, liberamos el espacio ocupado y eliminamos los elementos temporales invocando rm -rf ~/ssl-test.
Dominar la utilidad c_rehash simplifica enormemente la administración de autoridades certificadoras y cadenas de confianza en Linux. Al automatizar la resolución basada en hashes, garantizamos que los servicios críticos localicen y validen credenciales TLS de manera confiable, robusta y sin sobrecarga administrativa.