


Fundamentos de la inmutabilidad en sistemas Linux
Dentro del ecosistema Linux, el superusuario root posee tradicionalmente control absoluto sobre los recursos del sistema de ficheros; sin embargo, existe un mecanismo capaz de restringir incluso sus privilegios: los atributos extendidos gestionados por la utilidad chattr. En esta guía desglosaremos cómo combinar eficazmente chattr con lsattr para salvaguardar configuraciones críticas y registros de auditoría frente a modificaciones accidentales o ataques maliciosos, mediante el uso de directivas como la inmutabilidad (+i) y el modo de solo adición (+a).
Inspección del estado inicial de atributos con lsattr
Para poner en práctica estos conceptos sin alterar archivos de producción, comenzaremos preparando un entorno aislado mediante la creación y acceso a un directorio de pruebas con mkdir -p ~/chattr_demo && cd ~/chattr_demo.
A continuación, generamos un archivo vacío que servirá como banco de pruebas para nuestras modificaciones ejecutando touch secure_config.conf.
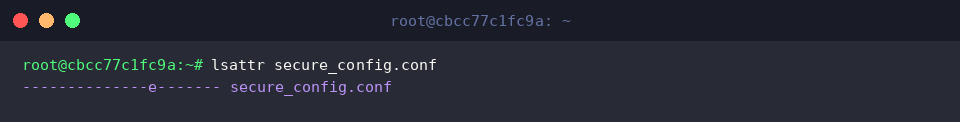
La herramienta lsattr permite auditar los indicadores especiales asignados por el sistema de archivos subyacente (como ext4). Si inspeccionamos el archivo recién creado, observaremos por defecto el atributo e, el cual indica que el almacenamiento de bloques emplea la técnica de extensiones (extents).
⚙️ [Parámetros destacados de lsattr]
-a : Incluye en el listado las entradas ocultas cuyos nombres comienzan por un punto (.).-d : Evalúa las propiedades del propio directorio en lugar de listar los elementos contenidos en él.-R : Realiza una exploración recursiva abarcando todos los subdirectorios y ficheros anidados.-v : Muestra el identificador numérico de versión o generación asociado al nodo en el sistema de archivos.
Bloqueo total ante borrado y edición: Atributo inmutable (+i)
Para blindar por completo el archivo frente a cualquier tipo de alteración, procedemos a otorgarle la cualidad de inmutabilidad ejecutando sudo chattr +i ~/chattr_demo/secure_config.conf. Al activar el flag +i, el kernel rechazará operaciones de escritura, renombrado, creación de enlaces o eliminación, sin importar que el emisor sea el propio usuario root.
Verificamos la aplicación de la nueva regla invocando lsattr ~/chattr_demo/secure_config.conf. La salida reflejará de inmediato la presencia del flag i, confirmando que el elemento ha quedado protegido a bajo nivel.
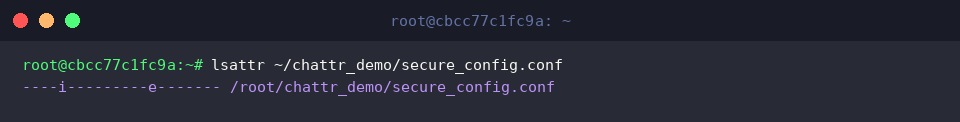
A fin de comprobar empíricamente la efectividad del bloqueo, intentamos destruir el archivo forzando su eliminación con rm -f ~/chattr_demo/secure_config.conf. Como era de esperar bajo la protección +i, el comando no logra alterar el archivo y la estructura permanece intacta en el disco.
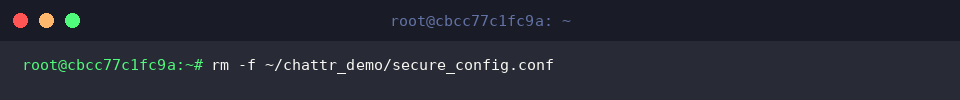
Desactivación de la protección inmutable y edición de contenidos (-i)
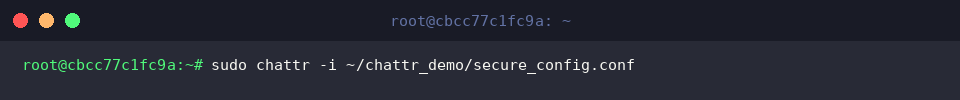
Cuando resulta indispensable actualizar la configuración protegida, debemos retirar la restricción mediante el comando sudo chattr -i ~/chattr_demo/secure_config.conf. El modificador -i revierte el estado inmutable, restituyendo el comportamiento estándar de lectura y escritura del archivo.
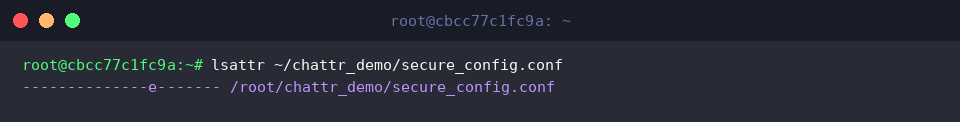
Para garantizar que el sistema haya procesado el cambio de estado, consultamos de nuevo el registro con lsattr ~/chattr_demo/secure_config.conf. La ausencia del carácter i en la línea de resultados corrobora que las restricciones extraordinarias han sido levantadas con éxito.
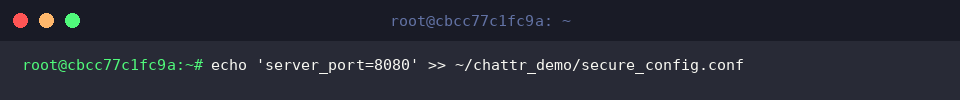
Comprobamos que las operaciones de modificación funcionan con total normalidad anexando una directiva de puerto mediante echo 'server_port=8080' >> ~/chattr_demo/secure_config.conf.
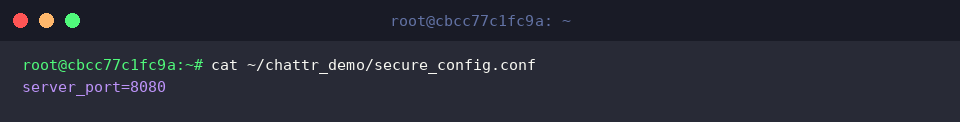
Por último, leemos el contenido del documento usando cat ~/chattr_demo/secure_config.conf, lo que ratifica la persistencia de las nuevas líneas añadidas sin fallos de permisos.
Protección contra manipulaciones en registros: Modo solo adición (+a)
En entornos de auditoría y análisis forense, es fundamental asegurar que los historiales no puedan truncarse ni alterarse retrospectivamente. Para simular este escenario, inicializamos un fichero de registro con touch ~/chattr_demo/app_audit.log.
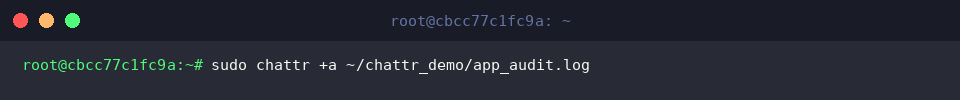
A continuación, restringimos la manipulación del fichero configurándolo en modo solo adición (append-only) mediante sudo chattr +a ~/chattr_demo/app_audit.log. Esta directiva permite que las aplicaciones continúen agregando nuevas líneas al final del archivo, impidiendo al mismo tiempo sobrescribir, vaciar o eliminar los registros preexistentes.
Revisamos el resultado de la configuración lanzando lsattr ~/chattr_demo/app_audit.log. En la cadena de atributos observaremos la marca a, indicativa de que el mecanismo de adición obligatoria ha entrado en vigor.
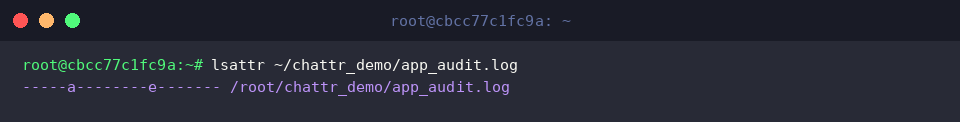
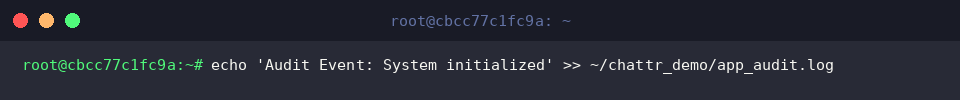
Corroboramos el correcto funcionamiento de los flujos de registro anexando una nueva entrada informativa mediante echo 'Audit Event: System initialized' >> ~/chattr_demo/app_audit.log. El redireccionamiento de adición (>>) operará de forma transparente y sin bloqueos de acceso.
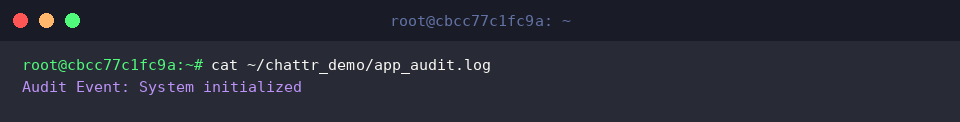
Para cerciorarnos del éxito de la escritura, volcamos el contenido en pantalla utilizando cat ~/chattr_demo/app_audit.log. El evento recién generado aparecerá registrado al cierre del fichero, validando la integridad del mecanismo de protección.
Aplicación recursiva de directivas en árboles de directorios (-R)
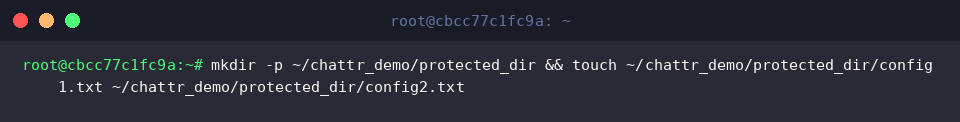
En escenarios reales de administración, con frecuencia se requiere asegurar no solo un archivo aislado, sino estructuras completas de directorios. Para recrear esta situación, preparamos un árbol de prueba ejecutando mkdir -p ~/chattr_demo/protected_dir && touch ~/chattr_demo/protected_dir/config1.txt ~/chattr_demo/protected_dir/config2.txt.
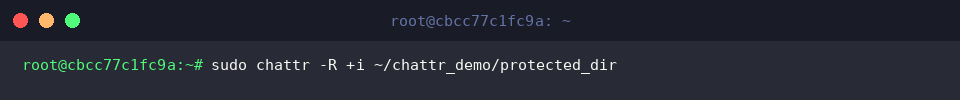
A fin de extender la política inmutable sobre la carpeta y la totalidad de sus elementos anidados, aplicamos la bandera recursiva mediante sudo chattr -R +i ~/chattr_demo/protected_dir. La opción -R garantiza que cada archivo y subcarpeta herede el bloqueo sin necesidad de configurar cada recurso por separado.
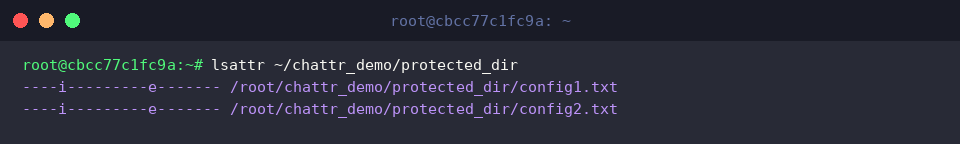
Constatamos la consistencia de los cambios a lo largo de toda la estructura ejecutando lsattr ~/chattr_demo/protected_dir. La salida mostrará que todos los ficheros internos incorporan el atributo i, confirmando el blindaje masivo.
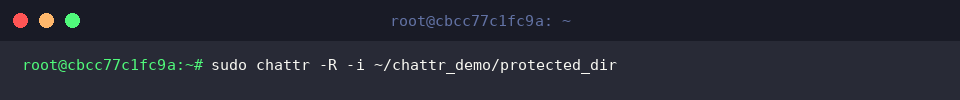
Para rehabilitar el mantenimiento habitual y permitir futuras modificaciones o limpiezas, desactivamos las restricciones en bloque recurriendo a sudo chattr -R -i ~/chattr_demo/protected_dir. Esta combinación elimina las trabas de inmutabilidad en todo el árbol de directorios de una sola vez.
Dominar el uso de chattr y lsattr constituye una estrategia fundamental para cualquier administrador de sistemas que busque añadir una capa extra de defensa frente a errores operativos o accesos no autorizados con privilegios elevados. Incorporar estas prácticas al mantenimiento de archivos de configuración y bitácoras críticas reforzará notablemente la resiliencia y estabilidad de su infraestructura Linux.