


Introducción y Conceptos Clave
Modificar el directorio raíz aparente para un proceso en ejecución es una técnica fundamental en la administración de sistemas Linux. A través de la utilidad chroot, un administrador puede redefinir la jerarquía del sistema de archivos visible para una aplicación o sesión de usuario. En este artículo técnico examinamos su funcionamiento interno mediante casos reales: la puesta en marcha de un entorno aislado minimalista, el procedimiento de rescate del sistema frente a fallos de arranque y la restricción segura de sesiones SFTP.
Fundamentos de chroot y Creación de una Jaula Mínima con BusyBox
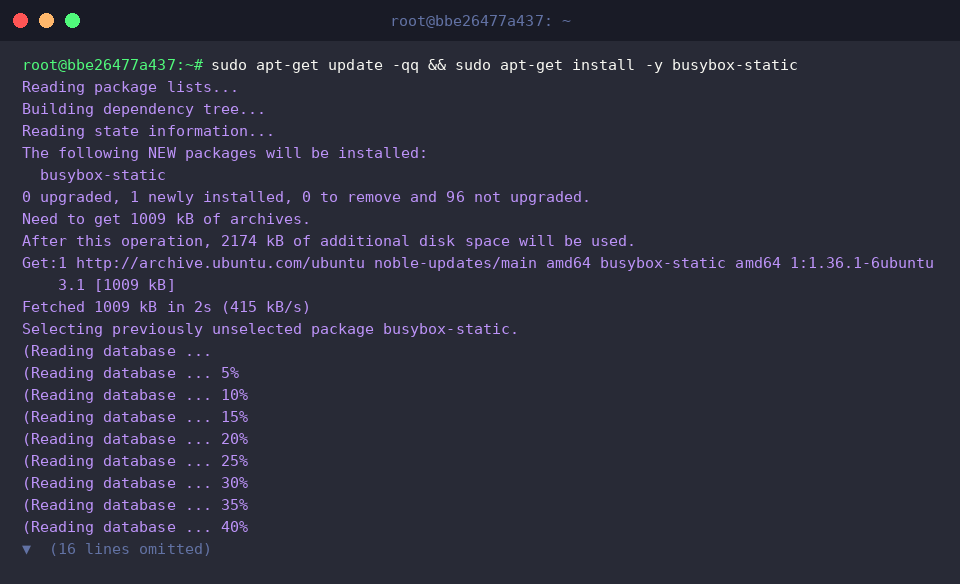
Para levantar un espacio autónomo que opere sin depender de bibliotecas dinámicas compartidas del anfitrión, recurrimos a un binario compilado estáticamente; procedemos a instalarlo mediante el comando sudo apt-get update -qq && sudo apt-get install -y busybox-static.
A continuación, preparamos el árbol de directorios que servirá de raíz alternativa junto con el subdirectorio para binarios ejecutables empleando sudo mkdir -p /opt/mini-jail/bin.
Con el fin de disponer de una shell operativa y un repertorio de comandos esenciales en este entorno cerrado, transferimos el binario mediante sudo cp /bin/busybox /opt/mini-jail/bin/.
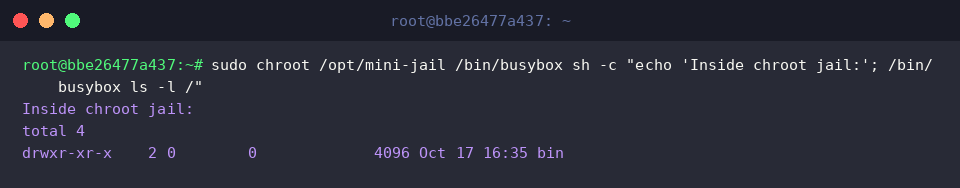
El mecanismo de chroot redirige el punto de montaje raíz (/) que percibe el proceso hijo hacia la ruta designada, impidiendo que navegue hacia capas superiores de la jerarquía del servidor anfitrión.
Al iniciar la ejecución, la sesión interpreta /opt/mini-jail como el origen absoluto del árbol de archivos, listando con éxito los elementos contenidos dentro del espacio confinado.
⚙️ [Parámetros destacados]
--userspec=USER:GROUP : Define la identidad de usuario y grupo bajo la cual se ejecutará el proceso secundario dentro de la jaula.--groups=G_LIST : Establece la lista de grupos suplementarios permitidos en el entorno confinado, separados por comas.--skip-chdir : Conserva el directorio de trabajo actual en lugar de trasladarse automáticamente a la nueva raíz configurada.
Configuración de un Entorno Bash Independiente con Dependencias Dinámicas
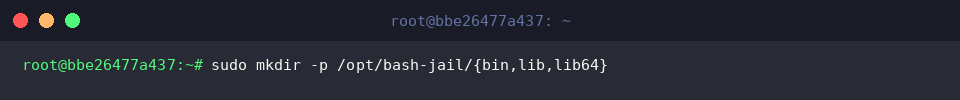
Cuando se emplean binarios enlazados dinámicamente, resulta indispensable replicar las bibliotecas compartidas requeridas. Para alojar tanto el intérprete Bash como sus dependencias, generamos la estructura estructural básica ejecutando sudo mkdir -p /opt/bash-jail/{bin,lib,lib64}.
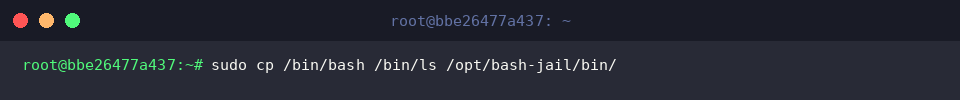
Posteriormente, integramos en la jaula el ejecutable de la shell estándar y la herramienta de listado de ficheros utilizando sudo cp /bin/bash /bin/ls /opt/bash-jail/bin/.
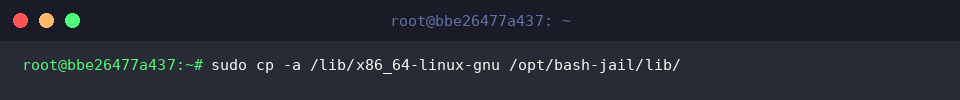
Dado que tanto bash como ls precisan bibliotecas compartidas para resolverse en tiempo de ejecución, clonamos los archivos del sistema correspondientes con sudo cp -a /lib/x86_64-linux-gnu /opt/bash-jail/lib/.
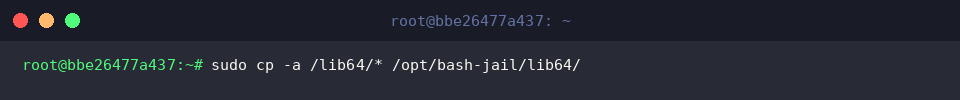
Para garantizar la correcta carga del enlazador dinámico y los componentes base de 64 bits, copiamos el contenido crítico mediante sudo cp -a /lib64/* /opt/bash-jail/lib64/.
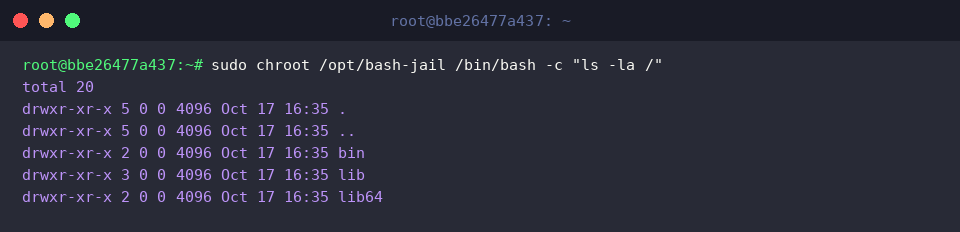
Validamos el funcionamiento del entorno aislado invocando sudo chroot /opt/bash-jail /bin/bash -c "ls -la /".
El resultado evidencia que el proceso enjaulado únicamente tiene visibilidad sobre las carpetas bin, lib y lib64 aprovisionadas, tomando esta estructura como su raíz (/) y confirmando la correcta resolución de enlaces dinámicos sin interferencia del sistema operativo central.
Rescate de Sistemas Dañados Mediante Montajes Bind de Pseudo-Sistemas de Archivos
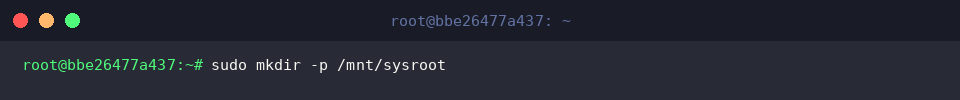
Uno de los usos más habituales de chroot en tareas de administración y rescate desde entornos Live CD consiste en intervenir instalaciones averiadas. Para comenzar, establecemos el directorio de anclaje con sudo mkdir -p /mnt/sysroot.
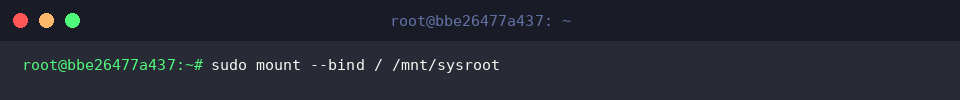
Enlazamos la partición raíz que requiere mantenimiento asociándola a dicho punto de montaje con sudo mount --bind / /mnt/sysroot.
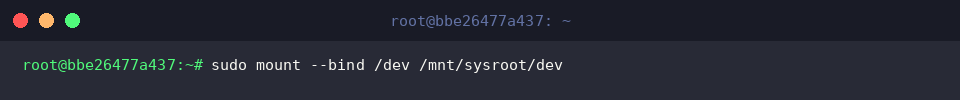
Para que los comandos administrativos puedan interactuar sin fricción con los dispositivos de almacenamiento y nodos de hardware, vinculamos /dev mediante un montaje tipo bind.
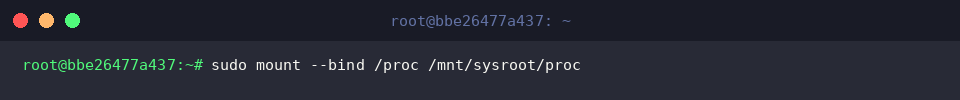
Las herramientas de diagnóstico, gestión de paquetes o configuración del gestor de arranque necesitan consultar el estado del kernel y los procesos vivos; por ello vinculamos el pseudo-sistema /proc.
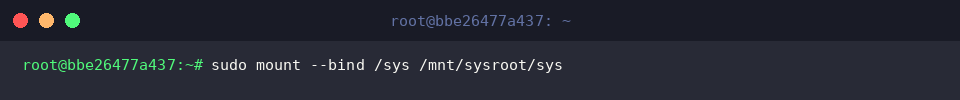
De forma complementaria, exportamos la información sobre subsistemas, controladores e interfaces de hardware incorporando /sys al entorno de rescate.
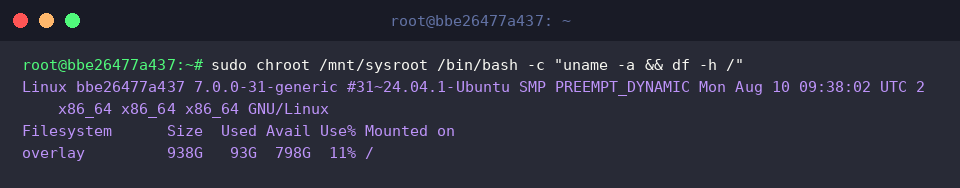
Una vez enlazados los subsistemas virtuales, comprobamos la operatividad del entorno ejecutando sudo chroot /mnt/sysroot /bin/bash -c "uname -a && df -h /".
Esta verificación confirma que el kernel activo expone su información correctamente y que la raíz montada se comporta como el sistema de producción principal, permitiendo reinstalar GRUB, reparar paquetes rotos o modificar configuraciones críticas.
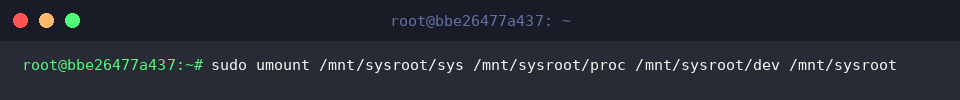
Finalizadas las tareas correctivas, es imperativo liberar todos los puntos montados en orden estrictamente inverso, previniendo incoherencias y bloqueos en los sistemas de archivos involucrados.
Restricción de Permisos en Jaulas chroot para Servidores SFTP Seguros
Para impedir el acceso a terminales interactivas y limitar al usuario exclusivamente a transferencias SFTP seguras, damos de alta una cuenta restringida ejecutando sudo id -u jailuser &>/dev/null || sudo useradd -m -d /home/jailuser -s /bin/false jailuser.
Con el propósito de proveer una carpeta donde el usuario pueda escribir y almacenar datos, habilitamos un directorio de destino con sudo mkdir -p /home/jailuser/uploads.
OpenSSH impone directivas de seguridad muy estrictas para mitigar escapes de jaula: la raíz designada para el confinamiento debe pertenecer obligatoriamente al superusuario y carecer de permisos de escritura para cualquier otro rol. Asignamos dicha configuración ejecutando sudo chown root:root /home/jailuser && sudo chmod 755 /home/jailuser.
Para posibilitar la gestión efectiva de archivos por parte del usuario conectado en su espacio de trabajo interno, delegamos la pertenencia del subdirectorio mediante sudo chown jailuser:jailuser /home/jailuser/uploads.
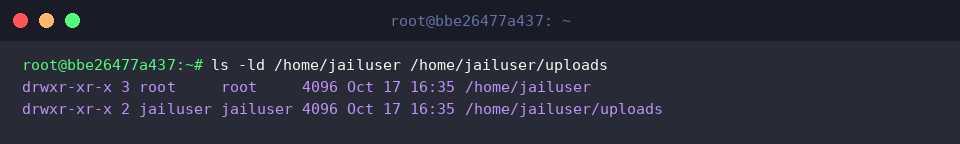
Inspeccionamos los atributos aplicados en ambas rutas empleando ls -ld /home/jailuser /home/jailuser/uploads.
La salida confirma la coexistencia de dos capas de permisos: el directorio superior asegurado bajo root:root con privilegios drwxr-xr-x, y la carpeta uploads subordinada a jailuser:jailuser, consolidando un esquema blindado para servicios SFTP en producción.
Hemos abordado cómo la utilidad chroot en Ubuntu permite segmentar entornos de archivos y responder con solvencia ante incidentes críticos de recuperación. Estas metodologías ofrecen un recurso indispensable para diseñar pruebas seguras o restaurar servidores en escenarios operativos exigentes.