


Introducción al rastreo del sistema
Comprender la interacción de bajo nivel entre los procesos de usuario y el núcleo representa uno de los pilares del diagnóstico avanzado en entornos Unix. Mediante la herramienta de diagnóstico strace, examinaremos el flujo de llamadas al sistema en tiempo real, adquiriendo técnicas fundamentales para desentrañar comportamientos anómalos en nuestras aplicaciones.
Instalación y monitoreo elemental de llamadas al sistema
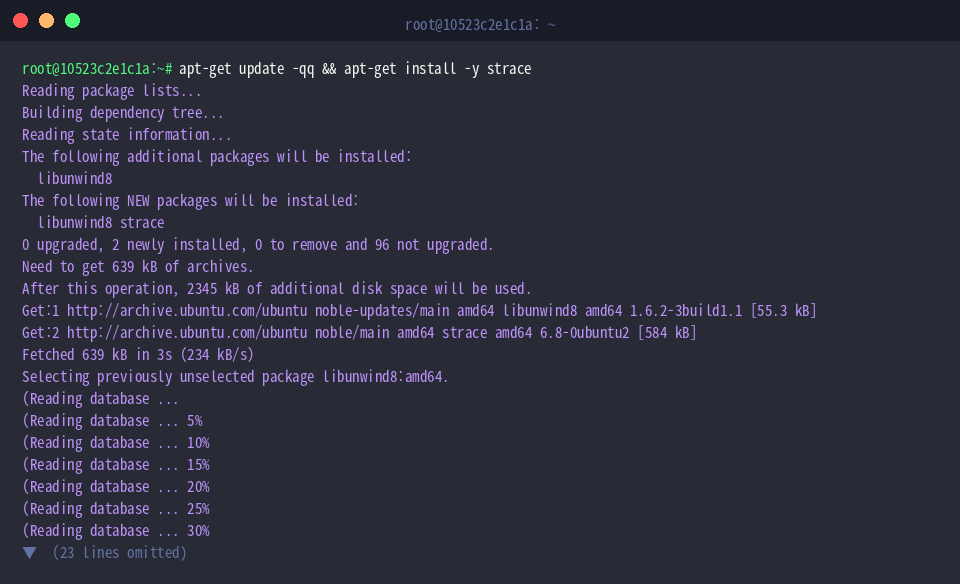
Para poner en marcha el entorno de pruebas, comenzamos actualizando los repositorios locales e instalando la utilidad dentro del sistema:
A continuación, preparamos un archivo de texto en /tmp que nos servirá como banco de pruebas para las operaciones de entrada/salida:
La utilidad strace intercepta dinámicamente cada interacción entre el proceso y el kernel de Linux, registrando tanto señales como llamadas al sistema (syscalls). Al inspeccionar un comando cotidiano como cat, queda al descubierto la secuencia completa de operaciones: apertura del descriptor (openat), lectura de bytes (read), volcado a la terminal (write) y posterior cierre del recurso (close).
⚙️ [Parámetros esenciales]
-c : Presenta un cuadro estadístico que resume los tiempos de CPU, la frecuencia de invocación y los errores detectados en cada syscall.-e : Aplica filtros selectivos para supervisar únicamente eventos o llamadas concretas.-o : Redirige la salida del diagnóstico directamente hacia un archivo en disco en lugar de saturar la consola.-p : Permite acoplarse a un proceso en ejecución indicando su identificador numérico (PID).-T : Muestra al final de cada registro la duración exacta invertida por el núcleo en procesar la llamada.-tt : Imprime la marca de tiempo absoluta en cada línea con precisión de microsegundos.-s : Define el tamaño máximo de visualización (en bytes) para las cadenas pasadas como argumentos.
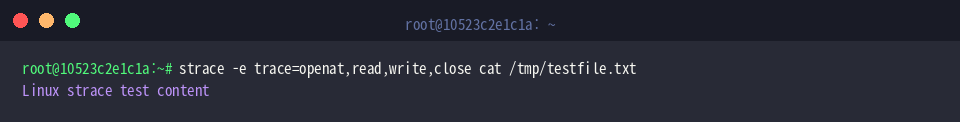
Filtrado selectivo de llamadas al sistema con -e trace
Cuando ejecutamos strace -e trace=openat,read,write,close cat /tmp/testfile.txt, aislamos de forma quirúrgica solo las cuatro llamadas indicadas dentro del abundante flujo de operaciones. Esta técnica de segmentación por comas elimina el ruido innecesario en la consola y nos permite concentrarnos exclusivamente en el ciclo de vida del manejo del archivo.
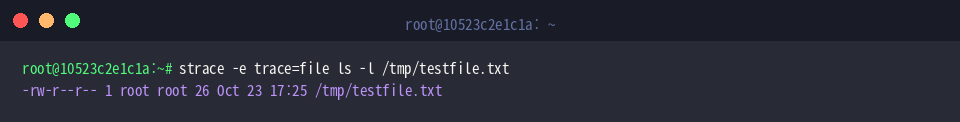
Por su parte, la directiva strace -e trace=file ls -l /tmp/testfile.txt saca provecho de los grupos predefinidos de syscalls mediante la clase file. Gracias a esta abstracción, no resulta necesario listar individualmente llamadas como stat, access o openat: la herramienta captura automáticamente cualquier instrucción relacionada con comprobaciones de permisos, rutas y metadatos de archivos.
Perfilado de rendimiento y métricas globales con -c
La sintaxis strace -c ls -la /usr/bin > /dev/null resulta idónea para auditar el impacto en el kernel al examinar directorios masivos. Al enviar la salida estándar a /dev/null, evitamos el desbordamiento de pantalla y obtenemos al concluir una tabla consolidada con el porcentaje de tiempo dedicado, el recuento de ejecuciones y los fallos producidos en cada syscall.
Del mismo modo, con strace -c grep -rn 'root' /etc/passwd > /dev/null evaluamos las demandas del sistema durante búsquedas de texto. Este enfoque permite identificar con rapidez si el cuello de botella de una aplicación reside en accesos reiterados a disco (read) o en la manipulación repetida de descriptores de ficheros.
Monitorización de procesos activos y registro a disco (-p, -o)
Para simular el diagnóstico sobre un servicio en segundo plano, creamos un proceso de larga duración mediante sleep 100 &:
Capturamos de inmediato el PID asignado guardándolo en una variable de entorno con TARGET_PID=$!:
La instrucción strace -p $TARGET_PID -o /tmp/strace_output.log -t & vincula el rastreador al proceso objetivo sin interrumpir la sesión interactiva del administrador, volcando las operaciones y marcas temporales directamente en /tmp/strace_output.log. Este método es el estándar para depurar demonios o servicios de producción de forma no intrusiva.
Damos un margen de sincronización con sleep 1 para certificar que el acoplamiento al proceso objetivo se ha completado:
Finalizamos el ciclo de inspección terminando el proceso de prueba mediante kill $TARGET_PID:
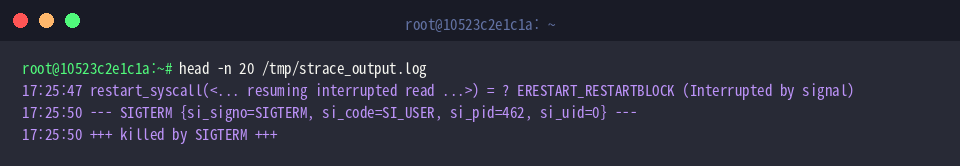
Al inspeccionar las primeras líneas del archivo generado con head -n 20 /tmp/strace_output.log, podemos auditar el desenlace del proceso: se aprecia nítidamente la recepción de la señal SIGTERM y la consiguiente rutina de cierre controlada por el kernel.
Dominar strace proporciona una visibilidad inigualable sobre lo que realmente ocurre bajo el capó en sistemas Linux. Ante fallos silenciosos, bloqueos inexplicables o degradaciones de rendimiento, examinar directamente las llamadas al sistema le permitirá aislar la causa raíz con precisión quirúrgica.