


Fundamentos e introducción al diagnóstico de redes
El diagnóstico ágil de incidencias en entornos Linux exige el dominio de tcpdump, la herramienta de referencia para inspeccionar paquetes a nivel de socket. Dejando a un lado la aridez de las páginas man convencionales, este tutorial aborda escenarios 100 % aplicados: desde el mapeo de interfaces activas y la segmentación granular de flujos en tiempo real, hasta la persistencia e inspección profunda de trazas mediante ficheros PCAP estándar.
Instalación de tcpdump y descubrimiento de interfaces disponibles
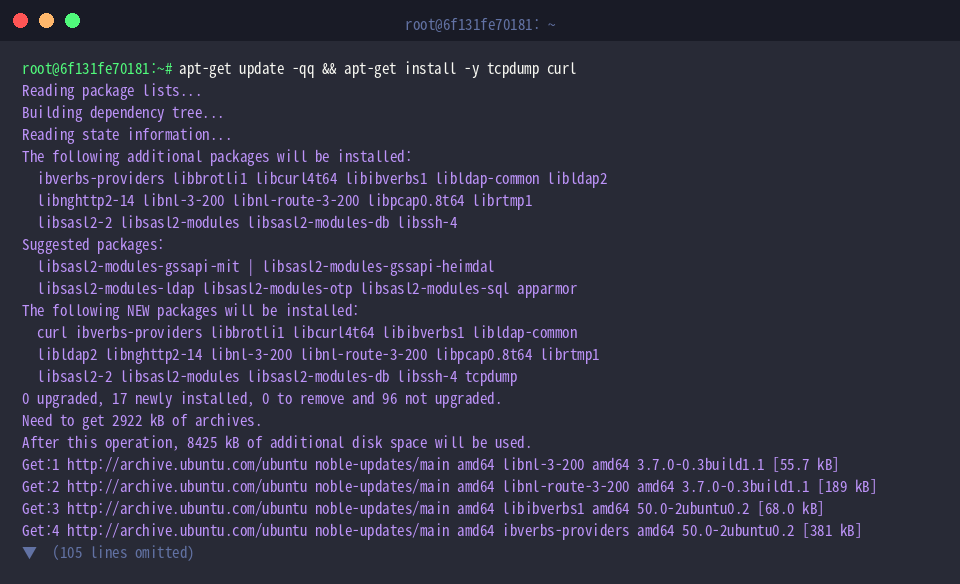
Antes de iniciar las capturas, preparamos el entorno desplegando las utilidades tcpdump y curl mediante el gestor de paquetes de la distribución.
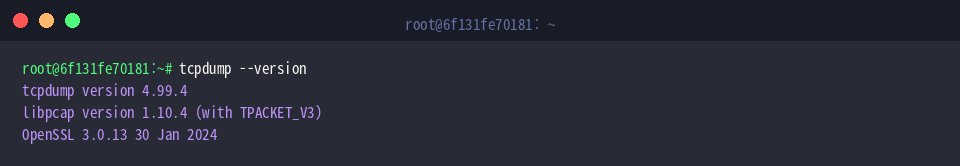
Una vez completada la instalación, ejecutamos tcpdump --version para validar la versión operativa del binario junto con la versión enlazada de libpcap, la biblioteca central encargada de interactuar con el subsistema de red del kernel.
Diseñado como un analizador ligero pero de gran alcance, tcpdump permite decodificar capas de protocolos y examinar el flujo de datos que atraviesa los adaptadores de red en directo.
⚙️ [Parámetros esenciales de ejecución]
-i : Selecciona el adaptador de red concreto sobre el cual se iniciará la escucha.-n : Suprime la resolución inversa de nombres DNS, imprimiendo las direcciones IP numéricas directas para agilizar la salida.-nn : Desactiva la traducción automática de números de puerto a nombres de servicios estándar (ej. muestra 80 en lugar de http).-c : Detiene la recolección de manera automática tras procesar la cantidad estipulada de tramas.-v : Incrementa el detalle informativo (incluyendo cabeceras IP, campos TTL e identificadores); admite -vv o -vvv para una inspección exhaustiva.-w : Dirige las tramas brutas recolectadas hacia un archivo con formato binario pcap, totalmente compatible con analizadores gráficos como Wireshark.-r : Procesa y traslada a la consola el contenido de un archivo de captura pcap previamente guardado.-A : Decodifica la carga útil (payload) de los paquetes en texto ASCII legible.-X : Expone tanto los encabezados como la carga útil simultáneamente en representación hexadecimal y caracteres ASCII.-D : Enumera todas las interfaces del sistema habilitadas para captura.
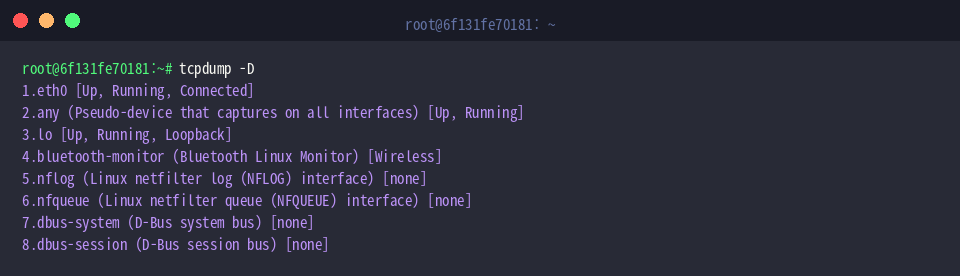
Al invocar tcpdump -D, el sistema genera un inventario completo de los dispositivos de red disponibles, indicando su identificador numérico y estado operativo.
En esta salida destacan adaptadores físicos como eth0, el pseudodispositivo any (idóneo para monitorizar simultáneamente cualquier adaptador del host) y la interfaz de loopback lo, elementos que utilizaremos como argumentos del parámetro -i.
Captura básica en la interfaz de bucle invertido (loopback)
Con el fin de generar tráfico controlado sobre la pila local, despachamos una ráfaga ICMP a segundo plano mediante ping -c 4 127.0.0.1 > /dev/null 2>&1 &.
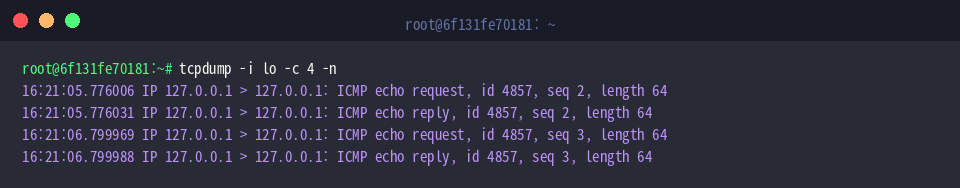
A continuación, ejecutamos tcpdump -i lo -c 4 -n, indicando al rastreador que escuche exclusivamente en la interfaz de loopback (lo), presente las direcciones en formato numérico puro (-n) y finalice tras recibir cuatro paquetes (-c 4).
El informe generado evidencia las 4 operaciones de eco ICMP (request y reply) cursadas entre instancias de 127.0.0.1, detallando con precisión marcas de tiempo, identificadores de secuencia y longitud en bytes de cada paquete.
Filtrado avanzado por puertos y protocolos en tiempo real
Para examinar paquetes vinculados a servicios seguros bajo el puerto 443, enviamos una solicitud web a través de curl -s https://example.com > /dev/null 2>&1 & ejecutándose como tarea secundaria.
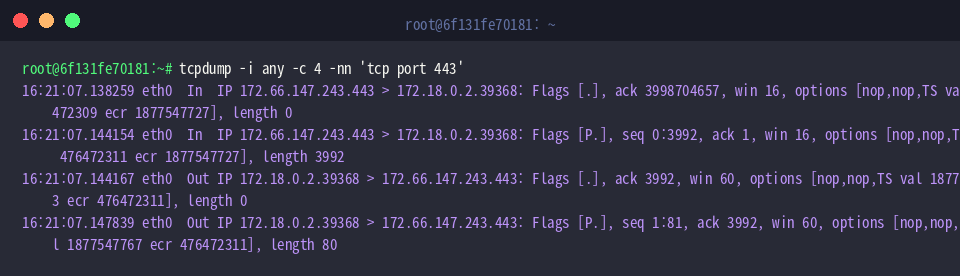
Al lanzar tcpdump -i any -c 4 -nn 'tcp port 443', el analizador evalúa globalmente todas las interfaces (-i any), conservando IPs y puertos sin resolver (-nn), aislando con la expresión 'tcp port 443' solo los primeros 4 paquetes (-c 4) pertenecientes a dicha sesión.
La traza resultante refleja la interacción entre el servidor web externo (172.66.147.243.443) y el nodo de trabajo (172.18.0.2), desglosando flags TCP, números de secuencia (seq), acuses de recibo (ack) y volumen de carga transportada.
Continuando con la discriminación de protocolos, procedemos a generar tráfico ICMP hacia un resolver externo mediante ping -c 2 8.8.8.8 > /dev/null 2>&1 & en segundo plano.
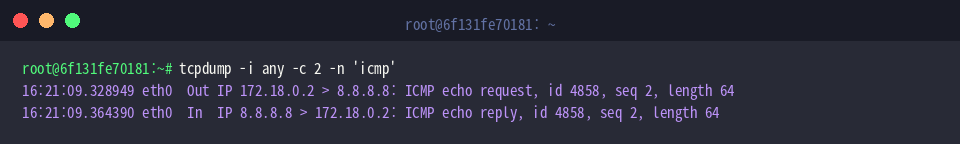
El comando tcpdump -i any -c 2 -n 'icmp' restringe la escucha al protocolo ICMP ('icmp') a lo largo de cualquier interfaz del equipo (-i any), omitiendo resoluciones de host (-n) hasta interceptar 2 eventos (-c 2).
Se observa con claridad el intercambio de paquetes de solicitud y respuesta entre el host (172.18.0.2) y la IP pública (8.8.8.8), acompañados de los campos id, seq y metadatos de longitud de trama.
Almacenamiento en ficheros PCAP y desensamblado exhaustivo de paquetes
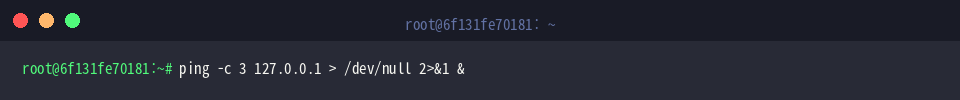
Para poner a prueba la persistencia de trazas binarias, disparamos una secuencia de prueba mediante ping -c 3 127.0.0.1 > /dev/null 2>&1 & orientada al bucle local.
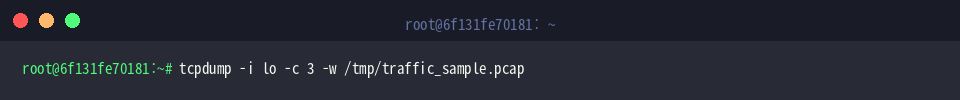
Mediante la orden tcpdump -i lo -c 3 -w /tmp/traffic_sample.pcap, fijamos la captura en el adaptador lo limitándola a 3 tramas (-c 3), volcando los bytes directamente en la ruta /tmp/traffic_sample.pcap.
Al evitar volcar texto en pantalla y canalizar la información a un archivo binario nativo, se reduce la sobrecarga de CPU y se asegura la integridad de la traza para auditorías forenses posteriores con software especializado.
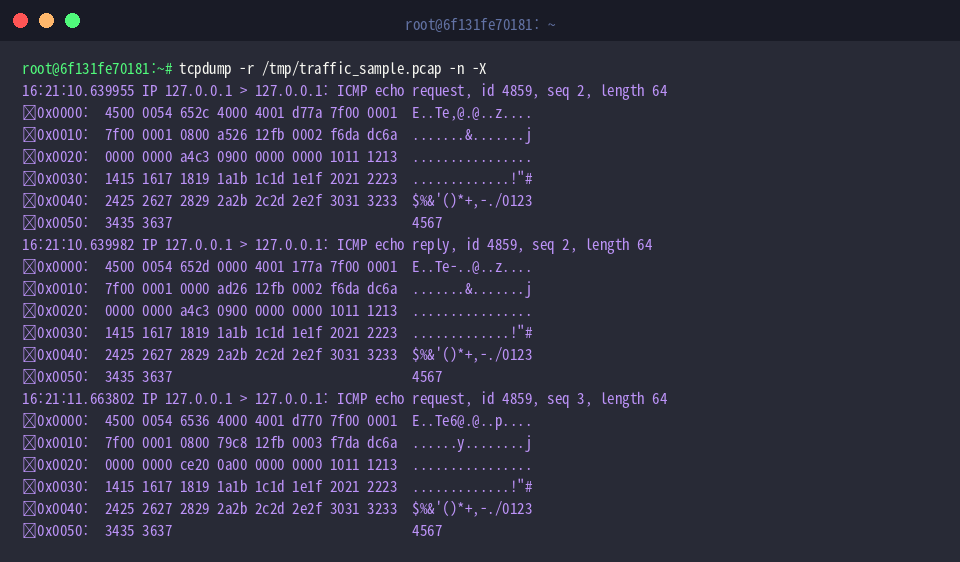
Para auditar el contenido guardado, invocamos tcpdump -r /tmp/traffic_sample.pcap -n -X. Esta combinación lee la muestra almacenada (-r), preserva los formatos numéricos (-n) y renderiza la cabecera junto con el payload simultáneamente en formato hexadecimal y texto ASCII (-X).
Esta representación detallada permite inspeccionar byte por byte la estructura interna del paquete ICMP, facilitando la detección de datos anómalos o malformaciones en la capa de transporte.
Una vez completadas las pruebas forenses, saneamos el entorno suprimiendo el archivo temporal mediante rm -f /tmp/traffic_sample.pcap.
En esta guía práctica hemos repasado las técnicas nucleares para capturar, aislar y decodificar el tráfico de red en Ubuntu con tcpdump.
Integrar estos filtros de expresiones BPF y opciones de volcado en su flujo de trabajo habitual le otorgará la visibilidad necesaria para diagnosticar cuellos de botella, caídas de servicio e incidencias de conectividad complejas en sus servidores.