


Introducción al monitoreo de conexiones con Netfilter
El subsistema de seguimiento de flujos de red (conntrack) en el núcleo de Linux constituye la columna vertebral del filtrado con estado y la traducción de direcciones (NAT). Mediante la herramienta ctstat, los administradores de sistemas pueden inspeccionar el rendimiento de este mecanismo en tiempo real. Esta guía aborda la utilización práctica del comando para identificar saturaciones en las tablas de estado, picos imprevistos de conexiones y posibles fugas de sesiones en entornos de producción.
Preparación del entorno y carga del módulo del kernel
Antes de recopilar telemetría de red, es indispensable contar con los paquetes iproute2 y conntrack debidamente instalados en la distribución:
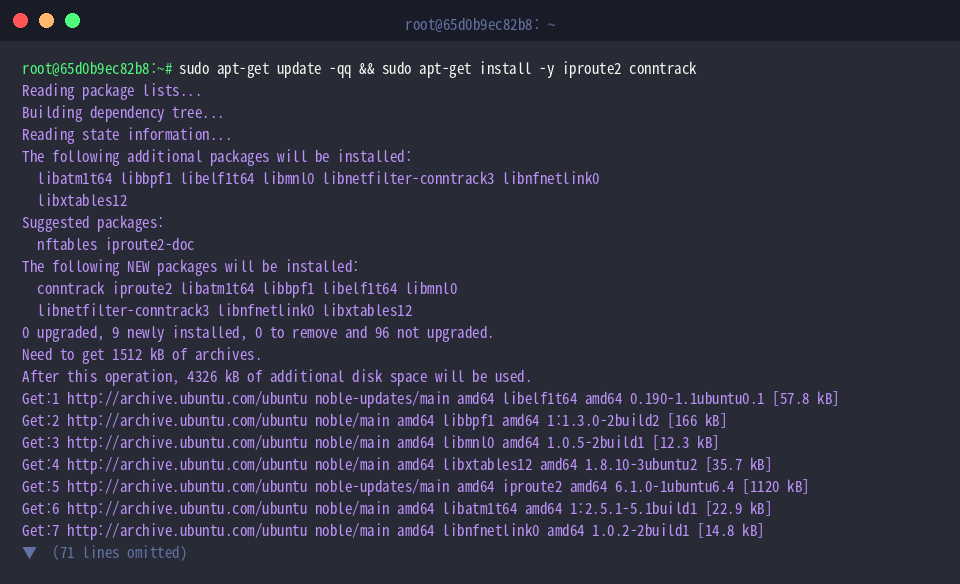
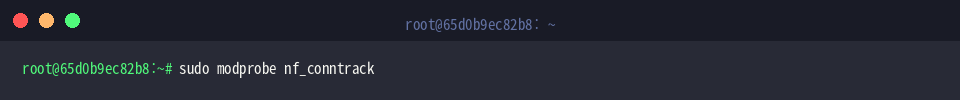
A continuación, habilitamos el motor de seguimiento en el espacio del núcleo cargando el módulo nf_conntrack:
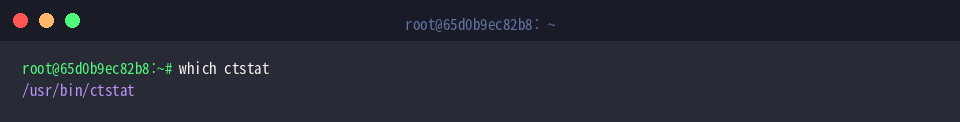
Para corroborar la presencia del binario y localizar su ruta ejecutable dentro de los directorios del sistema, empleamos which ctstat.
Esta utilidad permite obtener lecturas periódicas del estado de conntrack sin sobrecargar la infraestructura del host.
⚙️ [Parámetros destacados]
-c, --count : Fija el número total de muestras antes de detener la ejecución de forma automática.-i, --interval : Establece la cadencia de refresco temporal expresada en segundos.-h, --help : Despliega la documentación integrada de opciones disponibles.-V, --version : Muestra la versión compilada de la herramienta.
Exploración de argumentos e instantáneas únicas de estado
Para examinar en detalle la sintaxis admitida y las banderas de personalización disponibles en el ejecutable, invocamos el modificador ctstat --help:
En auditorías puntuales o scripts donde no se requiere una interfaz en bucle constante, resulta idóneo capturar una única muestra instantánea mediante ctstat -c 1. El comando presenta la fotografía actual de los contadores y finaliza de inmediato su proceso:
Supervisión a intervalos definidos y prueba de tráfico
Cuando se evalúa el comportamiento del tráfico entrante y saliente, conviene observar la evolución de las sesiones espaciando las tomas. Con el comando ctstat -i 2 -c 3 registramos tres mediciones consecutivas separadas por pausas de dos segundos:
Con el fin de verificar cómo reacciona la tabla ante una nueva comunicación TCP/TLS, despachamos una solicitud HTTP sencilla hacia un servidor externo usando curl -s https://www.google.com > /dev/null:
Inmediatamente después de emitir la petición, evaluamos las fluctuaciones registradas en el seguimiento ejecutando ctstat -i 1 -c 2, lo que permite visualizar los incrementos generados por el nuevo intercambio de paquetes:
Filtrado de métricas específicas y comprobación directa en /proc
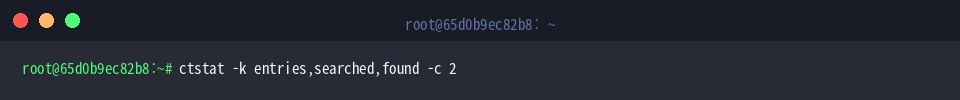
Para evitar la sobrecarga informativa que produce el reporte completo, la bandera -k permite restringir la salida a columnas de interés crítico. Con ctstat -k entries,searched,found -c 2 aislamos exclusivamente el volumen de flujos activos (entries) y los indicadores de búsqueda en la tabla (searched, found):
Finalmente, para corroborar la fidelidad de las cifras obtenidas frente a los registros en bruto que gestiona el subsistema de red, inspeccionamos el archivo virtual /proc/sys/net/netfilter/nf_conntrack_count mediante cat:
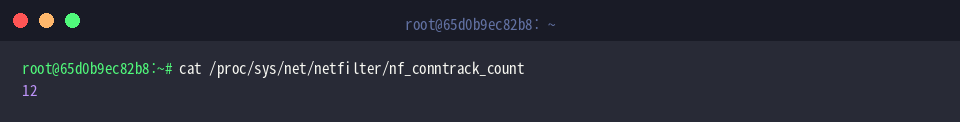
La concordancia entre el valor expuesto por /proc y la columna entries de ctstat valida el estado íntegro de la tabla de flujos. Incorporar esta herramienta en rutinas de diagnóstico o scripts de mantenimiento resulta indispensable para anticipar el desbordamiento de sesiones en servidores Linux con alta demanda de tráfico.