


Introduction
Dans les distributions Ubuntu contemporaines, la suite logicielle iproute2 s’impose désormais comme le standard incontournable face aux anciens utilitaires obsolètes de net-tools. Ce guide pratique détaille la syntaxe et l’usage quotidien de la commande polyvalente ip : de la détection des interfaces physiques au diagnostic précis des routes réseau, apprenez à déchiffrer facilement l’ensemble des métriques retournées par le système.
Préparation de l’environnement et exploration des options globales
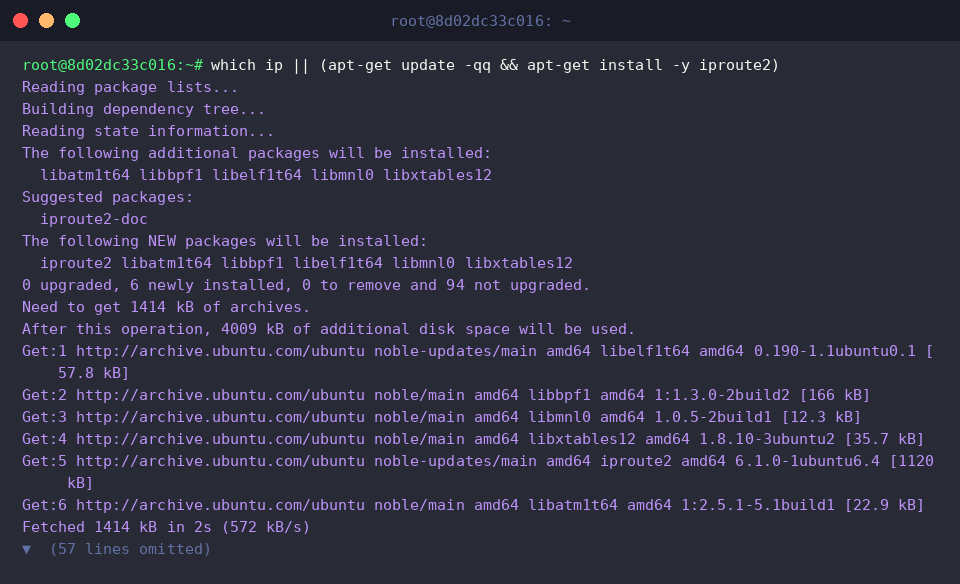
Avant d’explorer la manipulation des flux réseau, vérifions la présence du binaire ip et installons la suite logicielle nécessaire à l’aide de l’instruction which ip || (apt-get update -qq && apt-get install -y iproute2).
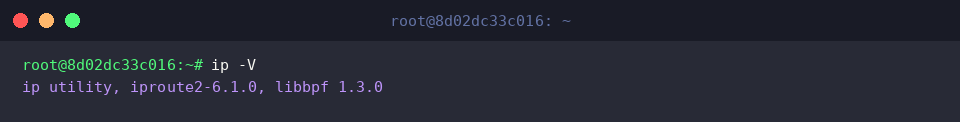
L’interrogation ip -V permet de connaître la révision exacte du paquet iproute2 déployé sur votre distribution.
⚙️ [Options courantes indispensables]
-V (-Version) : Révèle le numéro de version de l’utilitaire système.-c (-color) : Active la colorisation syntaxique du terminal afin de distinguer instantanément les adresses et états.-br (-brief) : Restreint l’affichage à une synthèse tabulaire compacte en une ligne par équipement.-s (-stats, -statistics) : Intègre l’activité volumétrique détaillée, comptabilisant octets transférés et paquets traités.-4 : Isole exclusivement la pile d’adressage IPv4.-6 : Cible uniquement les données liées au protocole IPv6.
Pour obtenir un panorama exhaustif des sous-commandes disponibles (link, addr, route, etc.) ainsi que de leurs drapeaux d’exécution, lancez simplement ip help.
Diagnostic des interfaces et extraction des adresses IP (ip addr)
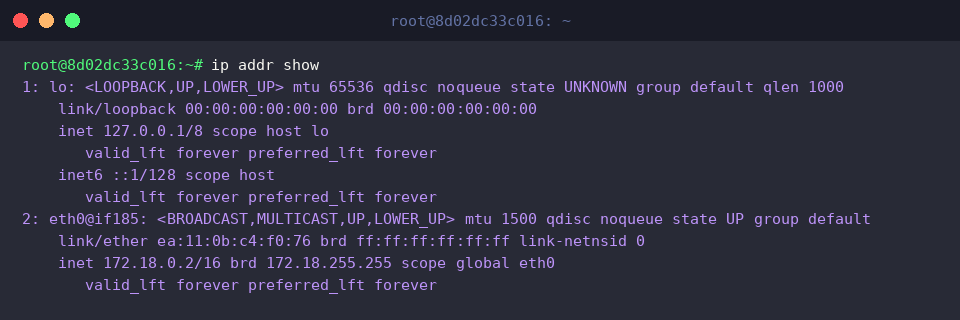
L’exécution de ip addr show dévoile une cartographie intégrale des périphériques réseau du noyau et des coordonnées IP associées.
Ce rapport détaille la boucle locale (lo) tout comme les interfaces Ethernet (eth0), précisant leur état opérationnel (UP), l’empreinte matérielle MAC (link/ether), les préfixes IPv4 (inet) et IPv6 (inet6) assortis de leur masque CIDR, sans oublier l’adresse de diffusion (brd).
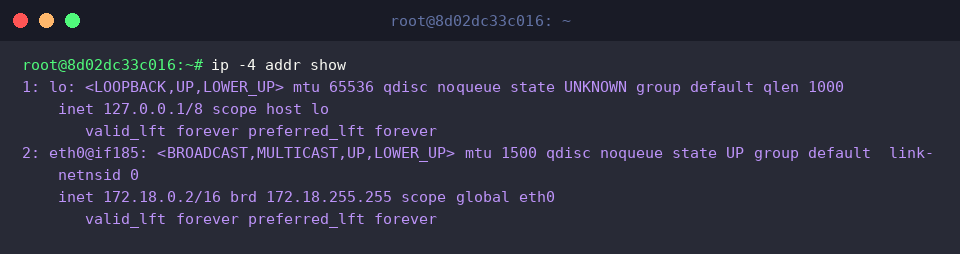
Lorsque vous souhaitez faire abstraction de la configuration IPv6 pour clarifier votre terminal, privilégiez ip -4 addr show.
Cette variante filtre les résultats pour ne faire ressortir que les adresses IPv4 locales et routables (127.0.0.1/8, 172.18.0.2/16) ainsi que le broadcast réseau.
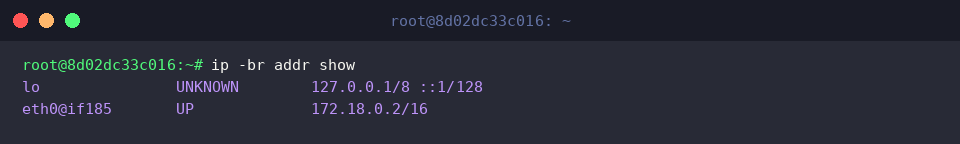
Pour un diagnostic rapide et sans encombrement visuel, ip -br addr show propose une vue synthétique remarquable grâce à l’option -br (-brief).
Les attributs superflus sont écartés au profit d’un alignement clair : nom du lien, statut opérationnel (UP, UNKNOWN) et adresses IP actives.
Supervision de la couche liaison et des identifiants MAC (ip link)
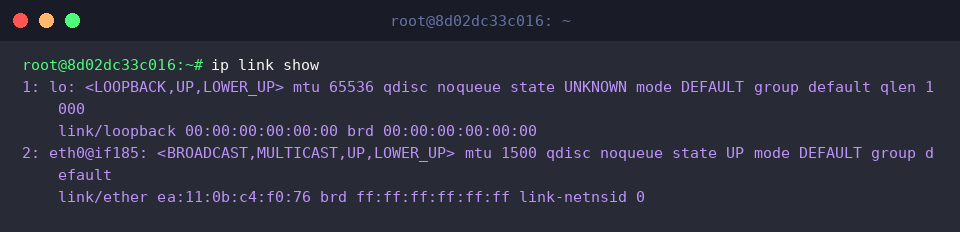
Pour examiner l’état de la couche 2 (liaison de données) indépendamment de toute configuration logique IP, utilisez ip link show.
Vous obtiendrez l’état de disponibilité du lien (UP), la taille maximale des trames (mtu 1500) ainsi que l’adresse physique matérielle MAC (link/ether ea:11:0b:c4:f0:76).
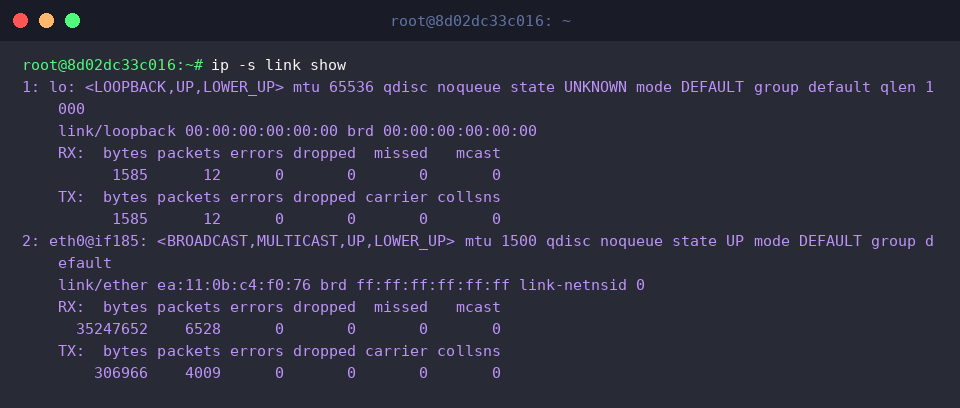
En associant le flag de métrique via ip -s link show, vous enrichissez le compte-rendu d’indicateurs de trafic vitaux pour le débogage.
Cette commande récapitule les volumes entrants (RX) et sortants (TX) en octets et en trames, tout en mettant en exergue d’éventuelles anomalies d’acheminement telles que les erreurs de transmission (errors) ou les paquets rejetés (dropped).
Cartographie du routage et identification de la passerelle par défaut (ip route)
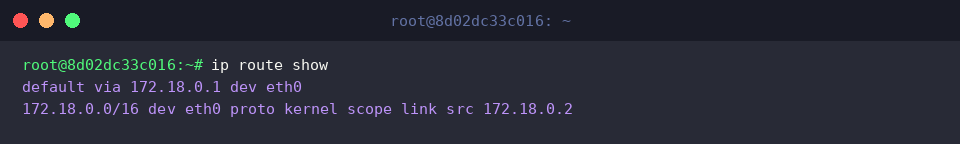
L’appel ip route show charge la table d’acheminement gérée par le noyau Linux, ce qui permet d’identifier immédiatement comment circulent vos paquets.
On y repère au premier coup d’œil la passerelle par défaut orientant le trafic externe (default via 172.18.0.1 dev eth0) ainsi que les règles régissant les segments locaux (172.18.0.0/16).
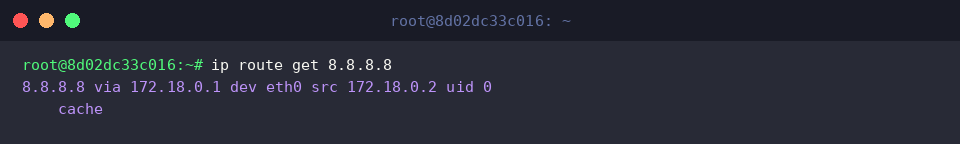
Pour déterminer précisément le cheminement qu’empruntera une connexion vers une destination arbitraire (8.8.8.8), exécutez ip route get 8.8.8.8.
Le noyau calcule et affiche instantanément le saut de passerelle (via 172.18.0.1), la carte réseau sollicitée (dev eth0) et l’adresse IP source retenue (src 172.18.0.2) pour initier l’échange.
Examen de la table de voisinage et résolution ARP (ip neigh)
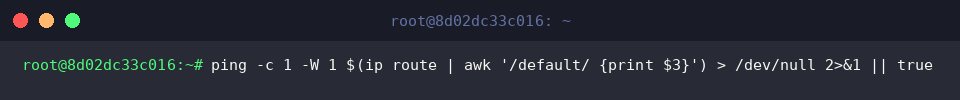
Afin d’actualiser le cache ARP local avec les informations de notre routeur et disposer de données concrètes, émettons un paquet ICMP ciblant l’adresse de passerelle via ping -c 1 -W 1 $(ip route | awk '/default/ {print $3}') > /dev/null 2>&1 || true.
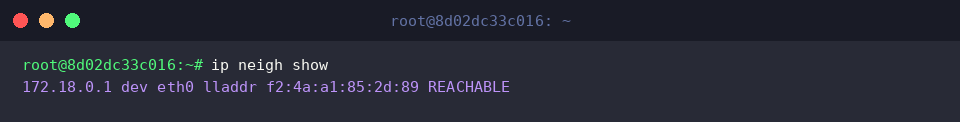
La consultation de ip neigh show révèle le contenu de la table de voisinage réseau (l’équivalent moderne du cache ARP sous Linux).
Cette commande liste les hôtes du sous-réseau avec leur adresse IP (172.18.0.1), l’interface de liaison (eth0), leur adresse physique associée (lladdr f2:4a:a1:85:2d:89) et l’état de la découverte réseau, confirmant ici une joignabilité optimale (REACHABLE).
Vous disposez désormais de tous les réflexes nécessaires pour auditer votre connectivité sous Ubuntu en exploitant la puissance du binaire ip, reléguant définitivement le vénérable ifconfig au passé. Grâce à cette panoplie de filtres et de sous-commandes modernes, le diagnostic réseau sous Linux gagne à la fois en vélocité et en clarté.