


Présentation générale
Véritable couteau suisse des administrateurs système et des développeurs backend, l’utilitaire en ligne de commande curl s’avère indispensable pour interagir avec des services distants sans passer par une interface graphique. Ce guide détaille les usages concrets de cet outil : requêtes Web fondamentales, débogage de flux RESTful, inspection minutieuse des métadonnées HTTP et récupération sécurisée de fichiers volumineux.
1. Initialisation de l’environnement et émission de requêtes GET
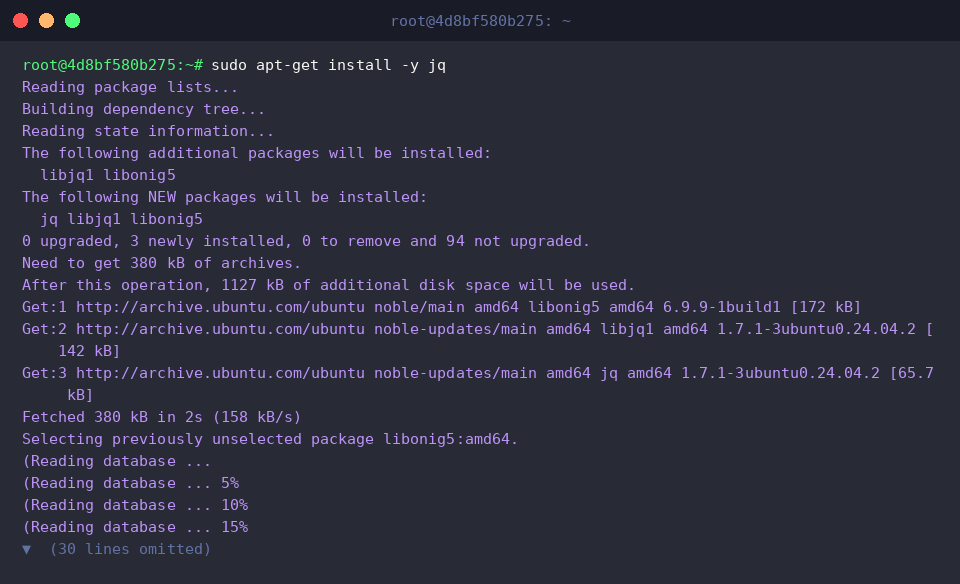
Avant d’explorer la syntaxe de l’outil, mettons à niveau le cache des dépôts APT puis installons le binaire requis sur le système hôte.
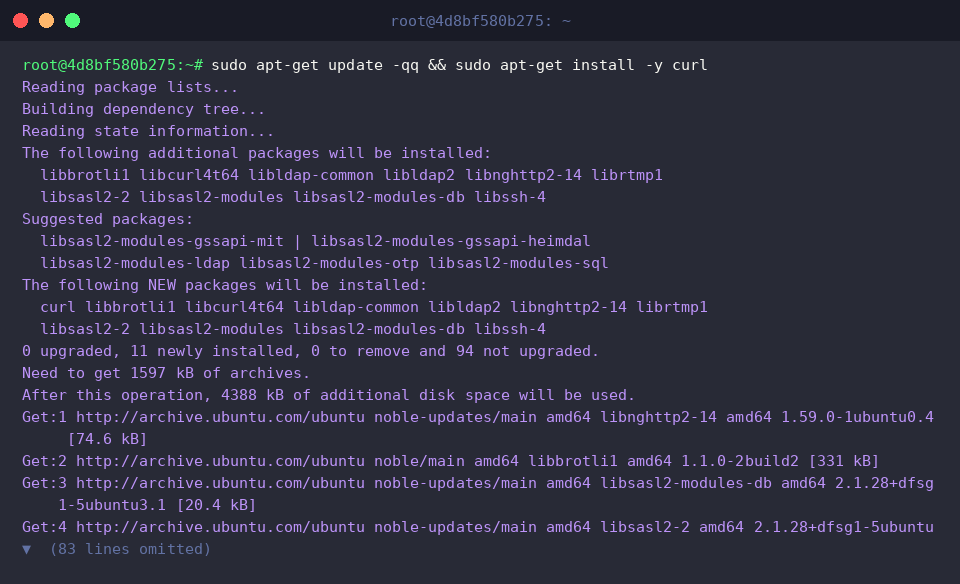
Conçu pour transférer des flux de données via une grande variété de protocoles réseau, curl cible par défaut une ressource Web en émettant une requête standard GET. Lorsqu’aucune option n’est spécifiée, le corps brut renvoyé par la cible s’affiche immédiatement dans la sortie standard du terminal.
⚙️ [Récapitulatif des drapeaux essentiels]
-s : Bascule en mode silencieux (silent), supprimant la jauge de progression et les alertes d’erreur.-i : Affiche conjointement les en-têtes HTTP de la réponse et la charge utile (payload).-I : Exécute une requête de type HEAD pour extraire uniquement les en-têtes sans rapatrier le contenu.-X : Force l’utilisation d’une méthode HTTP spécifique (GET, POST, PUT, DELETE).-d : Injecte des données dans le corps de la requête lors de transactions POST ou PUT.-H : Ajoute un en-tête personnalisé au format Clé: Valeur dans le message émis.-o : Redirige le flux distant vers un nom de fichier local défini manuellement.-O : Préserve le nom de fichier d’origine de la ressource distante lors de l’écriture sur disque.-C - : Active la reprise automatique d’un téléchargement partiel interrompu.-L : Indique au client de suivre les redirections successives (codes HTTP 3xx) jusqu’à la cible finale.
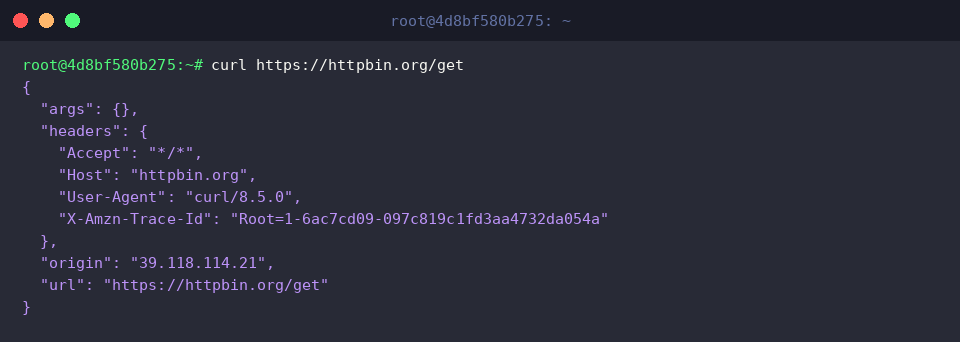
L’ajout de l’argument -s purge l’affichage de toute télémétrie superflue (taux de transfert, temps écoulé). Cette approche garantit une sortie propre, particulièrement adaptée aux pipelines (|) et à l’automatisation dans des scripts Bash.
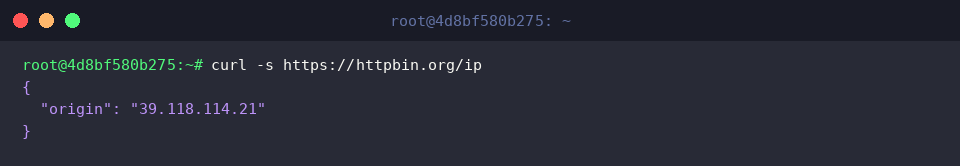
2. Débogage des en-têtes HTTP et validation des statuts de retour
L’option -I sollicite le serveur sans consommer de bande passante inutile : la transaction se limite à la consultation des en-têtes. Cette technique est idéale pour inspecter rapidement le serveur d’application, le type MIME servi ou la conformité du protocole négocié (tel que HTTP/2 200).

Lorsqu’un diagnostic nécessite de confronter les directives réseau au corps du message, l’option -i réunit les deux sections dans le même flux textuel, simplifiant ainsi le repérage d’anomalies lors du développement d’API.
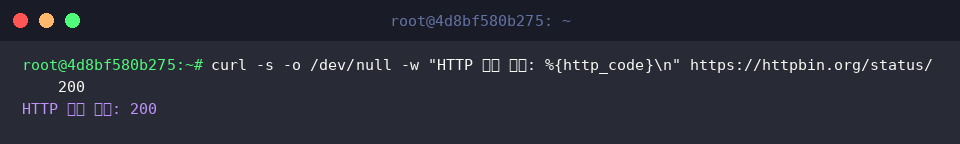
Pour concevoir des routines de supervision (health checks), il est fréquent de combiner le mode silencieux -s, l’évacuation de la charge utile via -o /dev/null, et le formatage personnalisé -w. Cette configuration permet d’isoler uniquement le code de retour HTTP afin d’alimenter les structures conditionnelles de scripts de déploiement.
3. Communication avec des API REST et gestion de l’authentification (POST / JSON)
Afin d’examiner et de filtrer aisément les flux JSON retournés par les architectures modernes, adjoindre l’utilitaire jq à votre boîte à outils s’avère hautement recommandé.
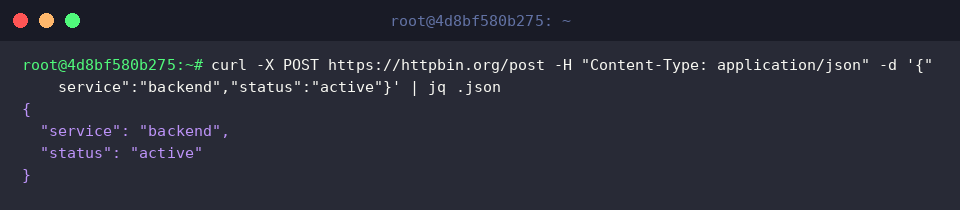
La transmission de structures de données structurées s’effectue en déclarant la méthode avec -X POST, en précisant le format attendu via -H "Content-Type: application/json", puis en intégrant le dictionnaire JSON grâce à l’argument -d. L’acheminement du résultat vers jq garantit une lecture immédiate et validée de la transaction.
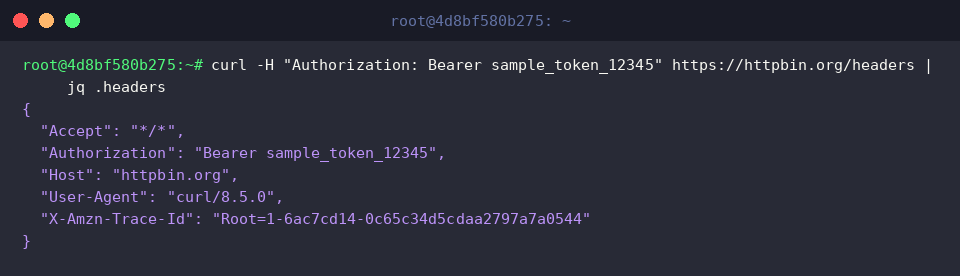
L’accès aux ressources protégées par jetons de sécurité (JWT, clés d’API) requiert l’injection d’un en-tête d’autorisation. Le paramètre -H permet de définir explicitement le schéma Authorization: Bearer <jeton>, autorisant ainsi le dialogue sécurisé avec le point d’accès distant.
4. Téléchargement résilient et gestion des transferts volumineux
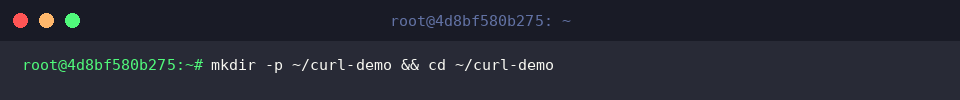
Pour préparer l’enregistrement de fichiers sur le système de fichiers local, créons un espace de travail dédié avant d’y basculer le contexte d’exécution.
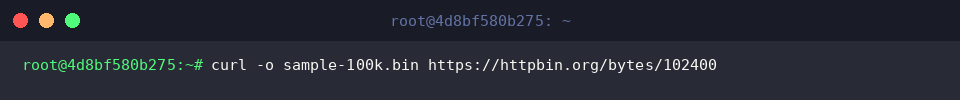
Le commutateur -o impose une destination locale explicite (sample-100k.bin) au flux binaire reçu. Cela évite toute altération du terminal consécutive à l’affichage accidentel de caractères non imprimables.
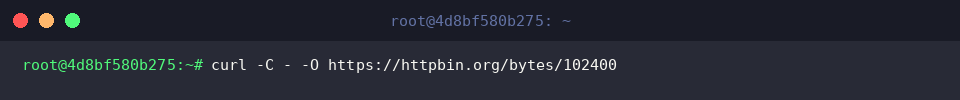
Face à des instabilités réseau lors de transactions conséquentes, l’association de -C - et -O optimise considérablement le transfert : l’outil mesure le décalage (offset) de l’archive déjà présente et reprend la négociation exactement là où elle avait échoué, sans réinitialiser la procédure.
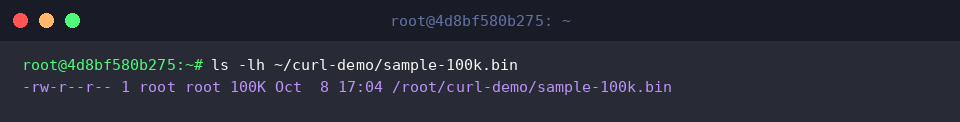
Une vérification finale à l’aide de ls -lh valide l’intégrité volumétrique du fichier rapatrié et confirme la terminaison nominale du processus.
Vous disposez désormais d’un tour d’horizon complet des capacités de curl, depuis la simple consultation Web jusqu’à la manipulation d’API sécurisées et la résilience réseau. L’adoption de ces drapeaux perfectionnera la robustesse de vos automatisations et vos opérations d’ingénierie sous Linux.