


Vue d’ensemble
Garantir la sécurité et l’intégrité de vos fichiers sous Linux repose avant tout sur une bonne maîtrise de l’utilitaire chmod. Ce tutoriel décortique le système de gestion des accès du noyau en comparant la notation numérique octale (notamment 755 face à 644) et la syntaxe symbolique (rwx). Des cas concrets en ligne de commande vous permettront d’assimiler immédiatement les mécanismes sous-jacents.
1. Comprendre la matrice des droits sous Linux et analyser un fichier avec ls -l
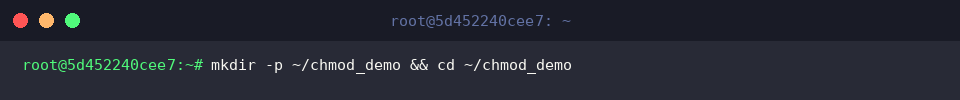
Pour travailler dans un environnement isolé sans impacter vos documents existants, préparez un dossier de test à la racine de votre espace utilisateur puis positionnez-vous dedans grâce à la commande mkdir -p ~/chmod_demo && cd ~/chmod_demo.
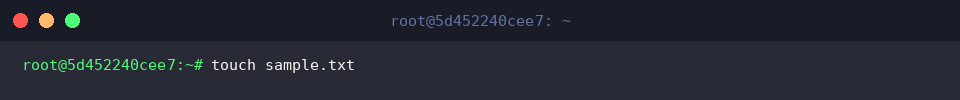
Générez ensuite un fichier texte vierge qui servira de support à nos manipulations via touch sample.txt.
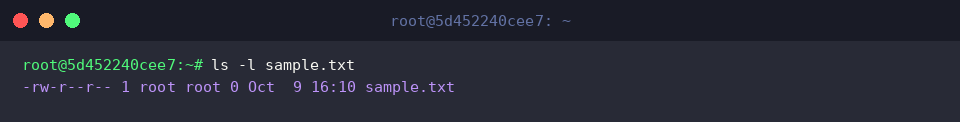
L’inspection de la structure d’accès initiale s’effectue en invoquant ls -l sample.txt.
Le premier bloc de dix caractères (-rw-r--r--) renseigne à la fois sur la nature de l’élément (ici un fichier régulier via le tiret initial) et sur la répartition des autorisations : lecture et écriture pour le propriétaire, lecture seule pour les membres du groupe propriétaire, ainsi que lecture seule pour les autres utilisateurs du système.
⚙️ [Paramètres essentiels de l’outil ls]
-l : active l’affichage détaillé (format long) incluant le type, les droits, les identifiants utilisateur/groupe, le volume en octets et l’horodatage.-a : intègre l’intégralité des entrées système, y compris les éléments masqués dont l’intitulé débute par ..-h : convertit les tailles brutes en notations lisibles pour un humain (Ko, Mo, Go) lorsqu’il accompagne le commutateur -l.-d : cible les attributs propres au répertoire sélectionné plutôt que d’énumérer ce qu’il héberge.-R : parcourt l’arborescence de manière récursive en dévoilant l’ensemble des sous-dossiers et fichiers imbriqués.
2. Ajuster les privilèges via la notation octale (chmod 644 vs 755)
Assurez-vous de vous situer dans le dossier d’expérimentation préalablement mis en place en lançant cd ~/chmod_demo.
Pour octroyer les pleins pouvoirs au propriétaire (lecture 4 + écriture 2 + exécution 1 = 7) tout en limitant le groupe et les tiers à la consultation et au lancement (lecture 4 + exécution 1 = 5), appliquez la commande chmod 755 sample.txt.
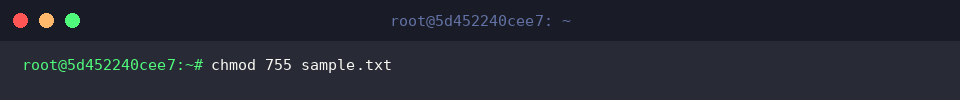
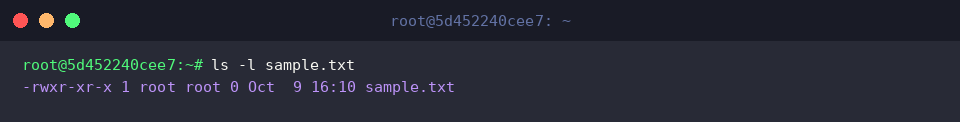
Vérifiez la prise en compte du nouveau masque avec ls -l sample.txt.
La chaîne d’attributs affiche désormais -rwxr-xr-x, matérialisant clairement l’accès complet rwx accordé au compte créateur et les autorisations r-x étendues au reste de la machine.
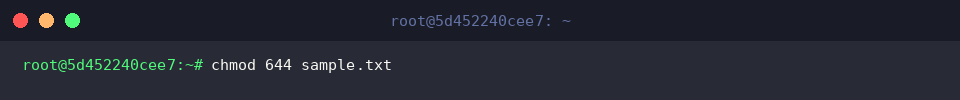
Dans le cas d’un fichier documentaire ou de données statiques, le standard recommande de restreindre l’accès à la modification pour le seul auteur et de verrouiller l’exécution. Rétablissez cette configuration courante à l’aide de chmod 644 sample.txt.
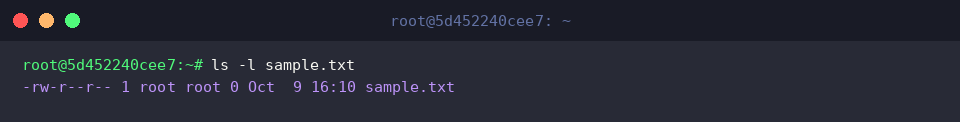
Un nouveau contrôle avec ls -l sample.txt confirme l’actualisation des métadonnées.
Le statut repasse fidèlement à -rw-r--r--, attestant de la révocation du bit d’exécution au profit d’un mode lecture/écriture exclusif pour l’administrateur du fichier.
3. Manipuler des autorisations ciblées avec la notation symbolique
Repositionnez le contexte d’exécution dans notre espace dédié en tapant cd ~/chmod_demo.
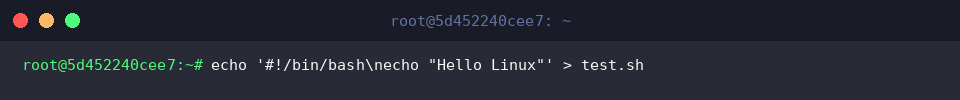
Afin d’illustrer la gestion des scripts exécutables, écrivez un court programme bash à l’aide de la commande echo '#!/bin/bash\necho "Hello Linux"' > test.sh.
Pour rendre ce script directement exécutable par l’ensemble des catégories d’utilisateurs sans recalculer l’intégralité du masque numérique, utilisez le raccourci chmod +x test.sh.
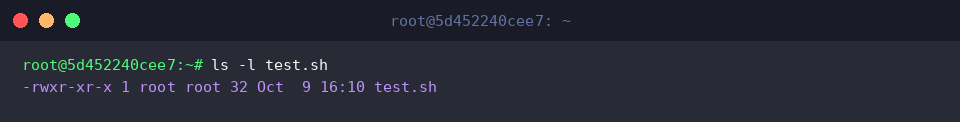
Examinez les permissions résultantes en soumettant ls -l test.sh.
La séquence -rwxr-xr-x atteste que le drapeau d’exécution (x) est à présent effectif sur l’ensemble des profils.
La syntaxe symbolique permet également de combiner plusieurs opérations en une seule requête séparée par une virgule. Retirez la capacité d’écriture au groupe tout en bannissant la lecture pour les utilisateurs non membres via chmod g-w,o-r test.sh.
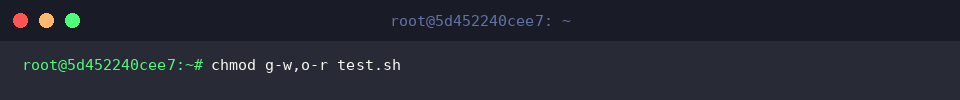
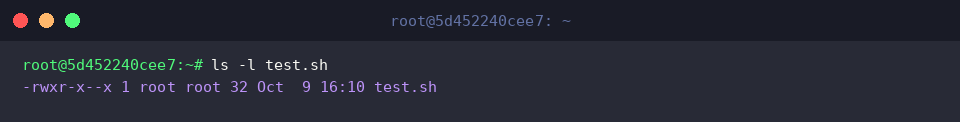
Exécutez ls -l test.sh pour inspecter l’impact de ce filtrage.
Les privilèges affichent maintenant -rwxr-x--x : le groupe perd toute faculté de modification tandis que le champ dédié aux tiers se voit privé de l’attribut de lecture (r).
4. Traitement récursif d’une arborescence complète avec l’option -R
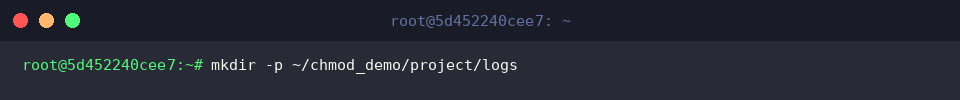
Pour simuler une architecture applicative réelle composée de code et de journaux d’événements, générez l’arborescence requise via mkdir -p ~/chmod_demo/project/logs.
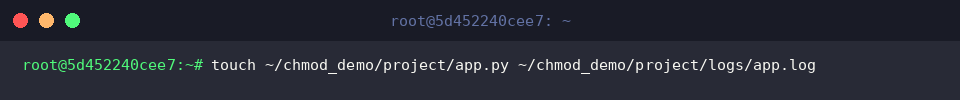
Insérez-y les fichiers de démonstration en lançant touch ~/chmod_demo/project/app.py ~/chmod_demo/project/logs/app.log.
Le commutateur -R propage une consigne à travers tous les niveaux descendants d’un répertoire. Pour verrouiller l’ensemble du projet en affectant le masque 750 au conteneur principal et à son contenu, exécutez chmod -R 750 ~/chmod_demo/project.
Ce réglage confère un accès absolu au propriétaire (7), maintient la lecture et le parcours pour le groupe (5), et bloque hermétiquement tout accès aux comptes tiers (0).
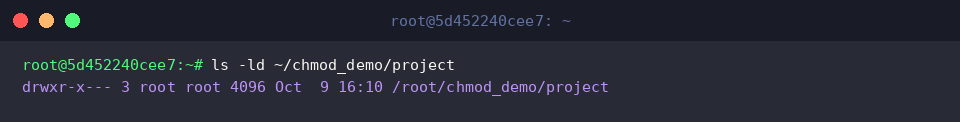
Inspectez d’abord le statut du dossier parent sans lister son contenu via ls -ld ~/chmod_demo/project.
La signature drwxr-x--- confirme que le répertoire applique à la perfection la politique définie : rwx pour l’utilisateur, r-x pour le groupe et une fermeture totale --- pour le reste du système.
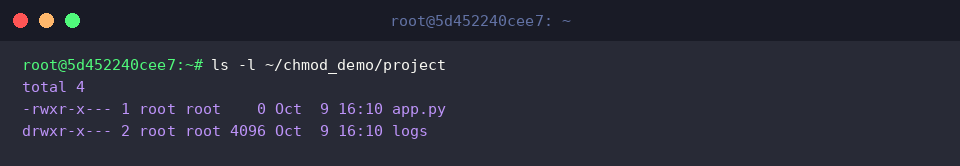
Passez en revue les éléments internes en utilisant ls -l ~/chmod_demo/project.
Le script app.py et le sous-répertoire logs reflètent fidèlement les statuts -rwxr-x--- et drwxr-x---, démontrant l’efficacité du déploiement en cascade assuré par l’argument -R.
Ce tour d’horizon synthétise les fondamentaux de chmod, les subtilités séparant les profils 755 et 644, ainsi que les méthodes de gestion récursive indispensables en production.
L’application rigoureuse de ces politiques d’accès constitue l’une des clés de voûte de la sécurité et de la stabilité de vos serveurs Linux.