


Introduction
Lorsqu’il devient nécessaire de relocaliser ou de standardiser l’arborescence contenant vos trousseaux cryptographiques et configurations GnuPG sous Linux, l’utilitaire addgnupghome offre une solution automatisée particulièrement robuste. Cet article détaille les principes fondamentaux de cet outil système et vous guide pas à pas dans la mise en place, la migration et la validation rigoureuse d’un nouvel environnement de clés GPG.
1. Mise en place de la suite GnuPG et repérage de l’utilitaire addgnupghome
La première étape consiste à approvisionner le système avec les paquets logiciels requis (gnupg et gpgv) pour disposer de l’ensemble des bibliothèques de manipulation de trousseaux.
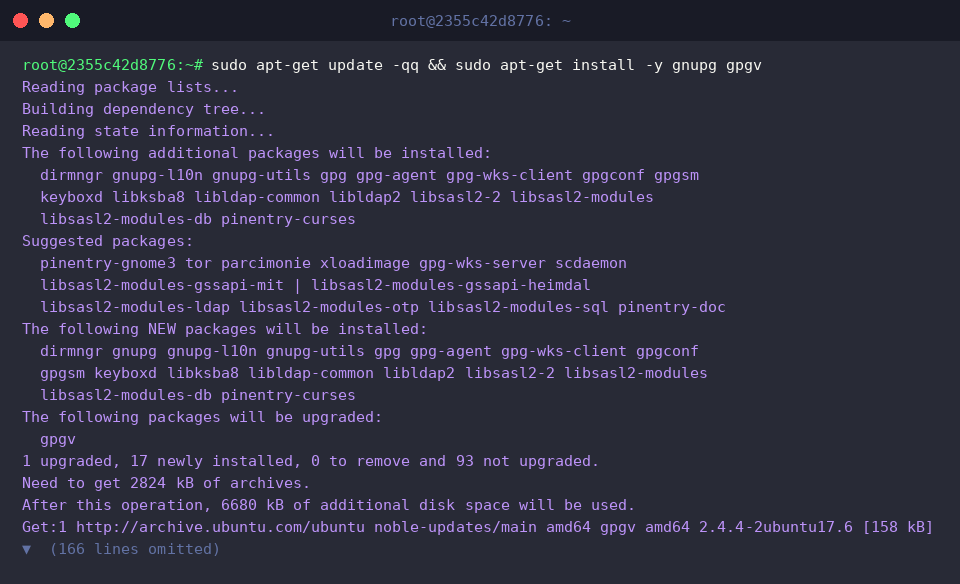
Assurez-vous ensuite de la présence de l’exécutable système en vérifiant que le chemin /usr/sbin/addgnupghome est bien référencé sur votre machine à l’aide de l’outil which.
Conçu pour les administrateurs système, addgnupghome automatise la création ou la migration de l’arborescence de base (~/.gnupg) au profit d’un compte utilisateur ou d’un emplacement dédié.
⚙️ [Paramètre essentiel]
account : Définit le compte utilisateur cible recevant la nouvelle infrastructure de trousseau GnuPG.
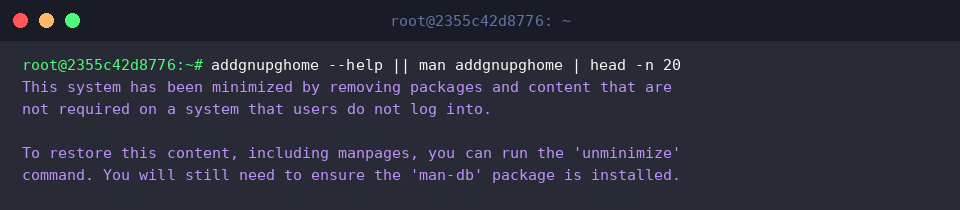
Une interrogation rapide de la commande permet de consulter la documentation intégrée.
Sur une distribution Ubuntu en version allégée (minimized), les pages de manuel complètes ne sont pas déployées par défaut, ce qui peut déclencher un simple avertissement dans le terminal.
2. Préparation d’une arborescence source et génération de clés pour les tests
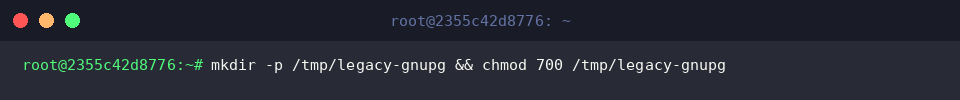
Afin d’expérimenter le mécanisme de transfert sans toucher à vos véritables identifiants de production, initialisez un répertoire temporaire et restreignez immédiatement ses accès au mode strict 700.
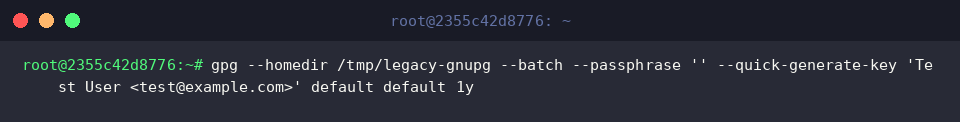
Générez ensuite une biclé cryptographique jetable en invoquant gpg --quick-generate-key.
Cette commande non interactive produit une clé valide un an sans phrase de passe dans l’arborescence cible (--homedir /tmp/legacy-gnupg).
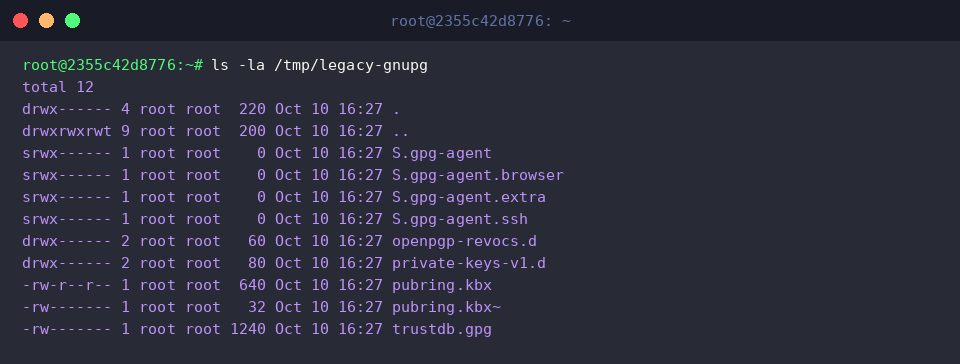
Une inspection détaillée avec ls -la valide la bonne instanciation des artefacts cryptographiques indispensables, tels que la base de clés publiques (pubring.kbx) et la base de confiance (trustdb.gpg).
3. Déploiement du nouveau répertoire de clés via addgnupghome
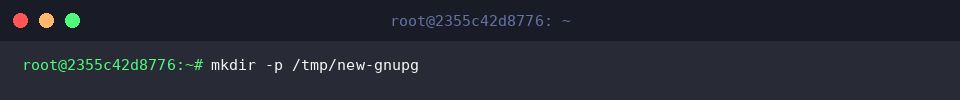
Préparez la structure de destination appelée à recevoir l’ensemble des données migrées au moyen de la commande mkdir -p /tmp/new-gnupg.
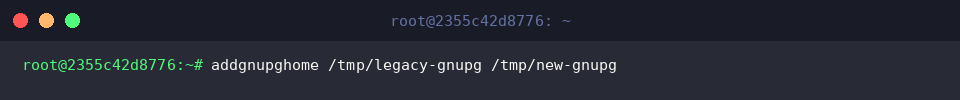
Lancez ensuite le processus de transfert en transmettant à addgnupghome le chemin d’origine /tmp/legacy-gnupg ainsi que l’emplacement cible /tmp/new-gnupg.
L’opération prend en charge la réorganisation interne et la copie des éléments de chiffrement vers le nouvel emplacement sans lever d’anomalie.
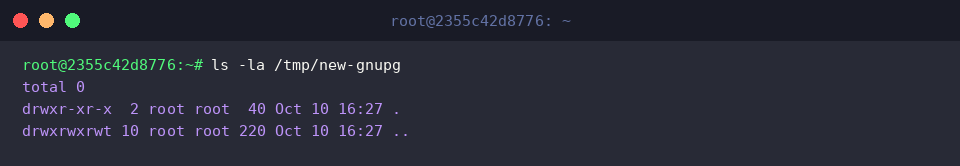
Examinez sans attendre le contenu du répertoire de destination via ls -la /tmp/new-gnupg afin d’avoir un aperçu direct de l’arborescence migrée.
4. Audit du trousseau transféré et durcissement des privilèges d’accès
Interrogez le moteur GPG en pointant explicitement vers la nouvelle cible via l’argument --homedir /tmp/new-gnupg --list-keys pour vous assurer de la visibilité des clés.
Cette étape confirme que le trousseau public reste parfaitement lisible et exploitable après la réimplantation.
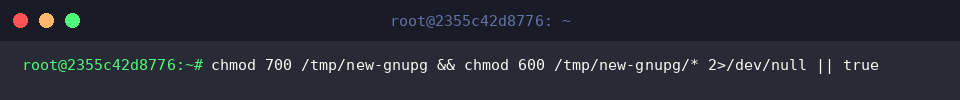
Conformément aux bonnes pratiques de sécurité sous Linux, imposez un verrouillage strict des droits : le répertoire principal doit être assigné en 700, tandis que les fichiers internes doivent être restreints en 600.
Ces restrictions garantissent qu’aucun autre compte utilisateur du système ne pourra examiner les composants de clés privées.
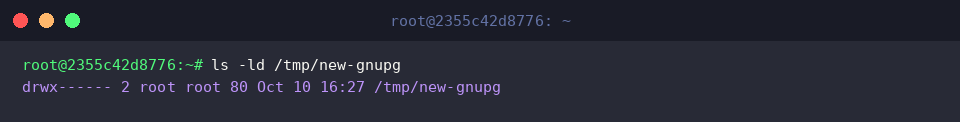
Un contrôle par ls -ld permet de valider que le dossier parent présente bien le masque drwx------ attendu.
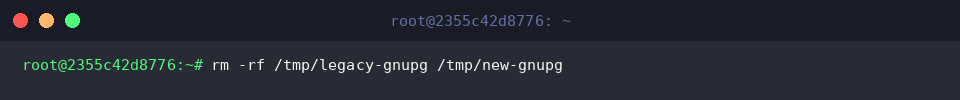
Enfin, purgez l’ensemble des dossiers temporaires créés pour ce banc d’essai grâce à la commande rm -rf /tmp/legacy-gnupg /tmp/new-gnupg afin de restituer l’environnement dans son état initial.
Vous disposez désormais d’un protocole complet et fiable pour relocaliser vos environnements GnuPG sous Linux sans risquer d’altérer vos trousseaux de clés ni de compromettre la sécurité de vos données sensibles.