


Présentation générale et contexte d’utilisation
Dans un parc de serveurs ou de postes de travail Ubuntu mutualisés, garantir l’alignement des politiques de chiffrement entre tous les comptes utilisateurs représente un impératif de gouvernance. L’utilitaire applygnupgdefaults répond précisément à cet enjeu d’administration système : il permet de propager de manière automatisée et homogène un jeu de directives globales vers les profils GnuPG locaux de chaque compte. Ce tutoriel détaille pas à pas la mise en place de ces règles centralisées, depuis l’approvisionnement des composants jusqu’au contrôle de conformité des profils déployés.
1. Préparation de l’environnement et vérification des paquets GnuPG requis
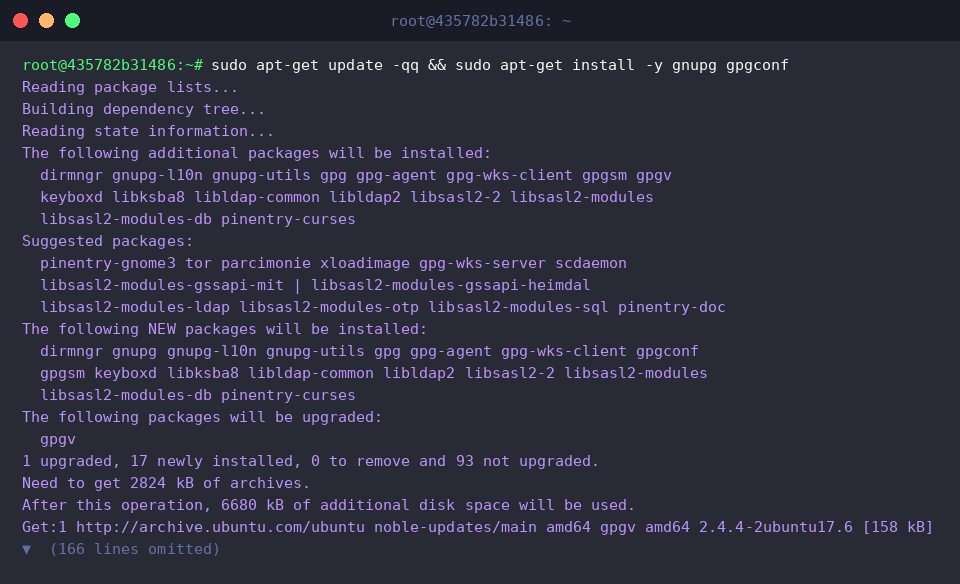
Pour manipuler sereinement la distribution des réglages, le système doit disposer de la suite cryptographique GnuPG ainsi que des utilitaires associés regroupés dans gpgconf. L’actualisation du gestionnaire de paquets APT suivie de l’installation des dépendances constitue le point de départ :
Conçu pour harmoniser l’environnement cryptographique, applygnupgdefaults analyse le fichier de référence global /etc/gnupg/gpgconf.conf afin d’en répercuter les directives dans le dossier personnel de l’utilisateur ciblé.
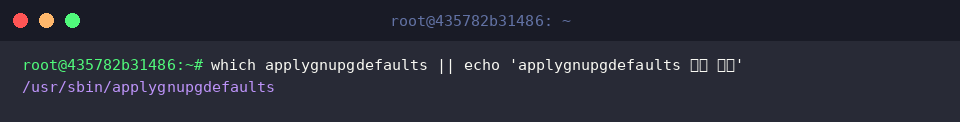
Il convient de s’assurer en amont que le binaire est bien accessible dans le chemin d’exécution (PATH) standard à l’aide de l’utilitaire which :
⚙️ [Paramètres essentiels du binaire]
-v, --verbose : active le mode verbeux détaillant chaque étape de la synchronisation en console.-n, --dry-run : exécute une simulation sans modifier le système de fichiers, permettant d’anticiper les altérations.-r, --replace : écrase les configurations individuelles préexistantes au profit des valeurs maîtresses du système.-f, --file FILE : substitue le modèle par défaut /etc/gnupg/gpgconf.conf par un fichier source personnalisé.
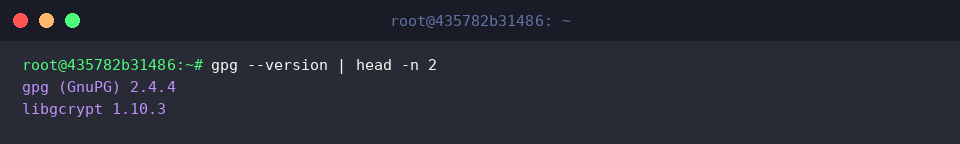
Une inspection rapide de la révision de GnuPG et de la bibliothèque cryptographique sous-jacente (libgcrypt) permet d’écarter tout problème de compatibilité avec les algorithmes modernes :
2. Définition et mise en place des paramètres GnuPG globaux au niveau système
La centralisation des directives débute par la création de l’arborescence dédiée aux politiques globales dans /etc/gnupg :
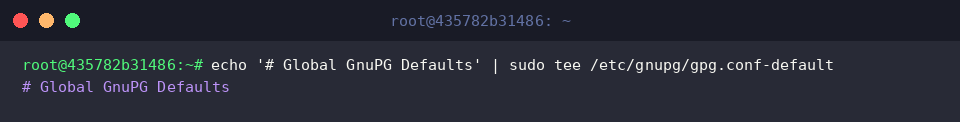
L’étape suivante consiste à initialiser le modèle de directives par défaut /etc/gnupg/gpg.conf-default en y insérant un en-tête d’identification explicite :
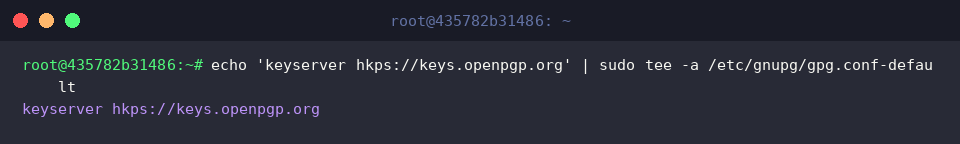
À titre d’illustration d’une politique commune, nous imposons un serveur de clés OpenPGP sécurisé (hkps://keys.openpgp.org) à l’ensemble des utilisateurs du système en ajoutant cette directive à la suite du gabarit :
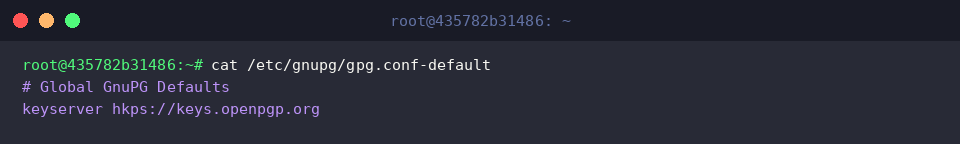
Avant de poursuivre le déploiement, visualisons le document ainsi forgé pour confirmer l’exactitude de la syntaxe enregistrée :
3. Initialisation de l’espace utilisateur et déploiement effectif des réglages par défaut
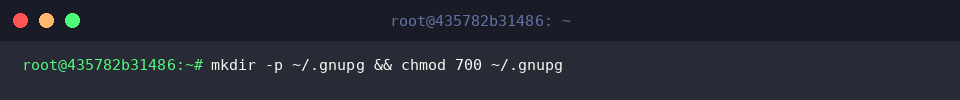
Dans le contexte du compte cible, la structure locale ~/.gnupg doit être initialisée en restreignant drastiquement ses droits d’accès via les permissions POSIX 700, bloquant toute lecture indiscrète par des tiers :
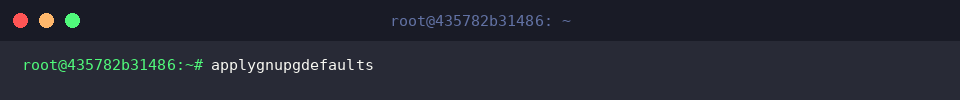
Une fois l’environnement récepteur préparé, l’exécution directe de applygnupgdefaults déclenche la recopie et l’instanciation des règles globales dans le profil de session actif :
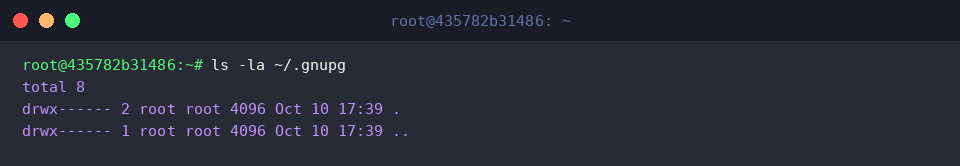
Pour valider l’impact sur le disque, dressons un inventaire détaillé des fichiers générés et de leurs privilèges associés au sein de ~/.gnupg :
4. Contrôle de cohérence et validation de la configuration déployée
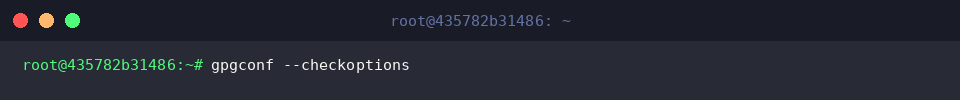
Pour s’assurer que les nouvelles définitions ne comportent aucun conflit logique ni erreur lexicale, l’outil gpgconf --checkoptions procède à une analyse structurelle. Une absence totale de retour en console confirme l’intégrité parfaite de la configuration :
Terminons par la vérification sur le terrain : assurons-nous que la directive de serveur de clés a bien été inscrite dans ~/.gnupg/gpg.conf à l’aide d’un test conditionnel couplé à grep :
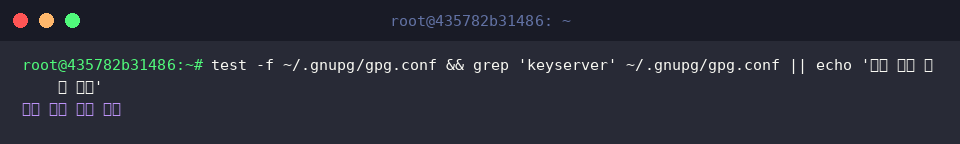
L’apparition du message confirmant la présence du paramètre atteste que la politique globale régit désormais le comportement cryptographique de l’utilisateur.
Grâce à applygnupgdefaults, la maintenance des profils GnuPG sous Ubuntu gagne en rigueur et en reproductibilité, simplifiant la mise en conformité des flottes de machines tout en prévenant les erreurs de configuration manuelles.