


Vue d’ensemble
Avant de déployer un nouveau logiciel au sein d’une distribution Debian ou Ubuntu, vérifier ses métadonnées techniques et cartographier ses dépendances constitue un prérequis fondamental pour préserver l’intégrité de l’environnement. Cet article détaille l’utilisation de l’utilitaire apt-cache à travers des cas concrets, depuis la recherche ciblée de composants jusqu’à l’audit minutieux des arborescences logicielles.
Synchronisation du catalogue local et métriques du cache
L’actualisation de l’index des dépôts locaux s’effectue en amont via l’instruction sudo apt-get update -qq, qui opère silencieusement pour récupérer les dernières définitions.
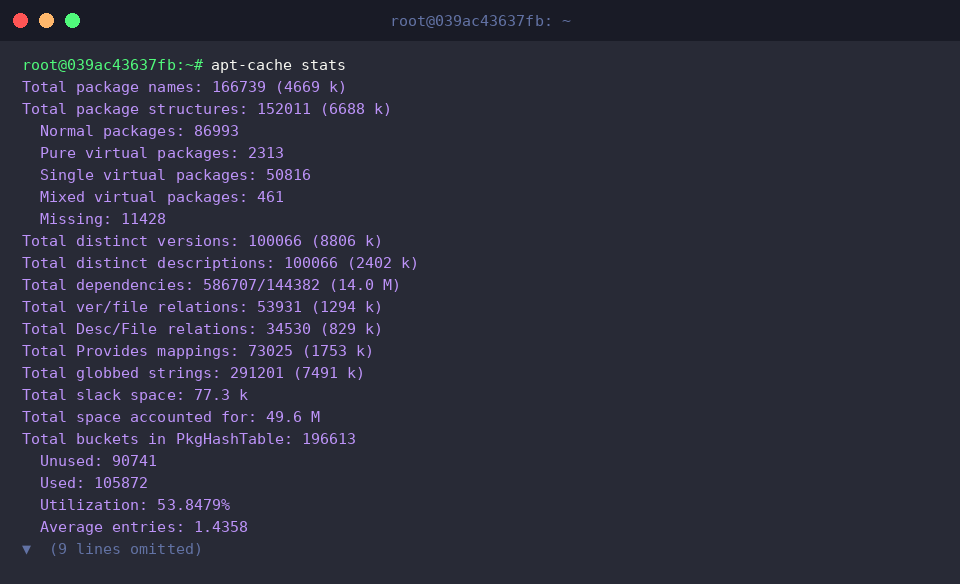
Pour obtenir une vue consolidée de la base de données binaire locale, l’outil met à disposition la sous-commande apt-cache stats. Celle-ci génère un rapport complet sur le volume total des références indexées, la répartition structurelle de la mémoire cache et les indicateurs relatifs aux dépendances.
⚙️ [Paramètres essentiels de l’utilitaire]
-p : Définit explicitement l’emplacement du fichier de cache binaire des paquets.-s : Détermine l’accès au cache des sources logicielles.-q : Active le mode silencieux en masquant les indicateurs de progression.-i : Restreint l’évaluation aux seules dépendances strictes et indispensables.--names-only : Cible exclusivement le nom des logiciels en occultant les résumés textuels.--all-versions : Restitue la totalité des versions disponibles répertoriées dans les dépôts.--full : Fournit l’intégralité des métadonnées détaillées lors des requêtes au lieu d’un format condensé.
Recherche ciblée et filtrage par motifs lexicaux
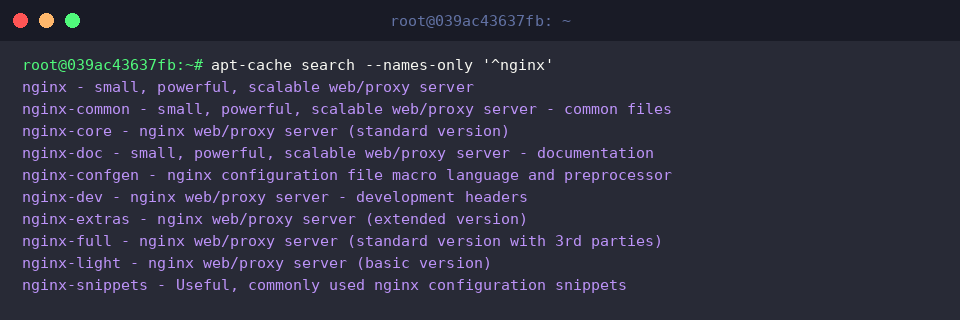
L’emploi de l’expression apt-cache search --names-only '^nginx' restreint la comparaison lexicale aux désignations officielles des paquets en faisant abstraction de leur texte descriptif. Cette approche fondée sur une syntaxe rationnelle isole instantanément l’ensemble des modules débutant par nginx, tout en affichant un aperçu concis de leur rôle respectif.
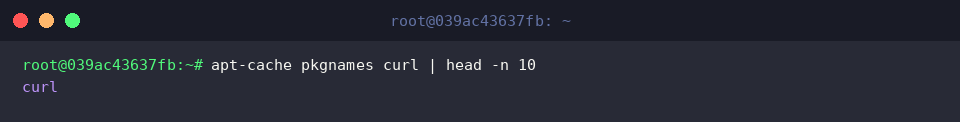
Lorsqu’on souhaite uniquement extraire les identifiants bruts sans la moindre surcharge descriptive, la commande apt-cache pkgnames curl | head -n 10 se révèle particulièrement performante. Elle liste les paquets partageant le préfixe spécifié, tandis que le filtre head limite l’affichage aux dix premières concordances pour une lisibilité optimale en console.
Exploration des métadonnées et comparaison des versions
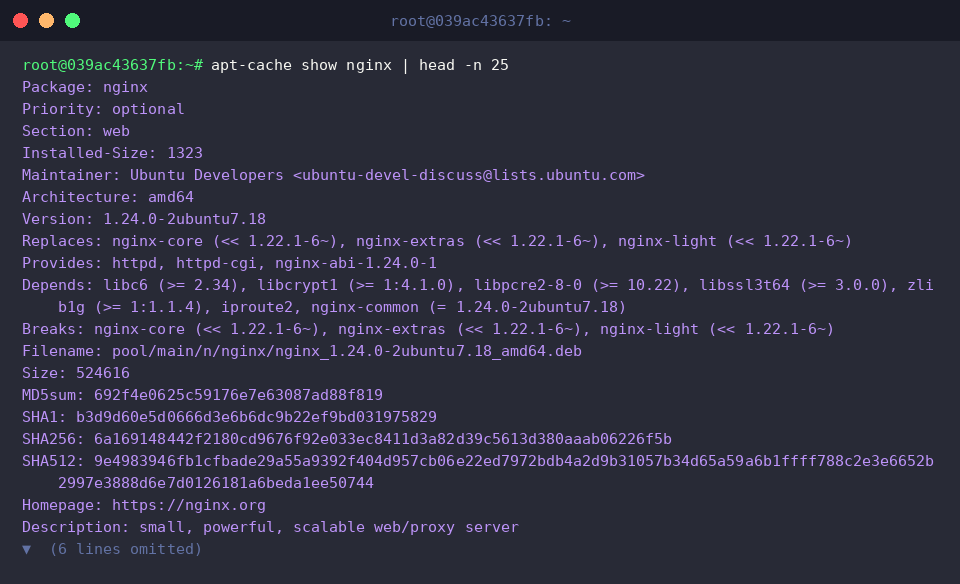
Pour ausculter l’ensemble des spécifications techniques rattachées à un binaire, l’instruction apt-cache show nginx | head -n 25 extrait les champs fondamentaux du manifeste : architecture matérielle cible, empreinte sur le disque, responsable du paquet ou encore chaînes d’exigences (Depends). L’adjonction de head permet d’isoler immédiatement les attributs critiques sans faire défiler l’intégralité du document.
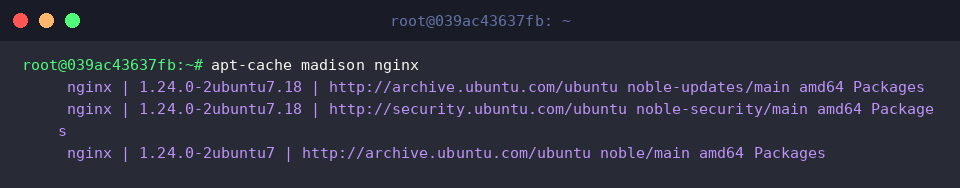
De son côté, la commande apt-cache madison nginx synthétise la provenance et les numéros de version accessibles sous la forme d’un tableau synthétique. Cette vue structurée simplifie grandement l’analyse comparative entre les dépôts officiels, qu’il s’agisse des flux de sécurité (noble-security), des correctifs intermédiaires (noble-updates) ou du canal de base (noble).
Cartographie des dépendances directes et inverses
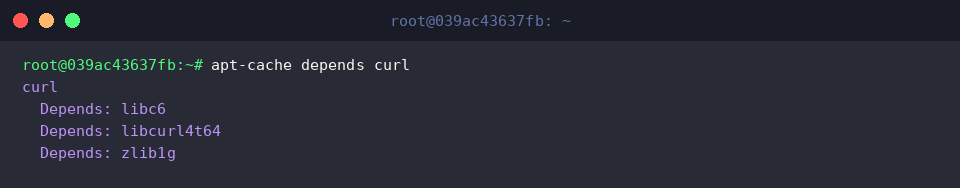
L’évaluation des prérequis logiciels repose sur apt-cache depends curl, qui dresse l’inventaire exhaustif des bibliothèques partagées et composants tiers nécessaires au bon fonctionnement de l’application. On observe ainsi sans ambiguïté les liens d’interdépendance étroits liant le binaire curl aux paquets système tels que libc6, libcurl4t64 ou zlib1g.
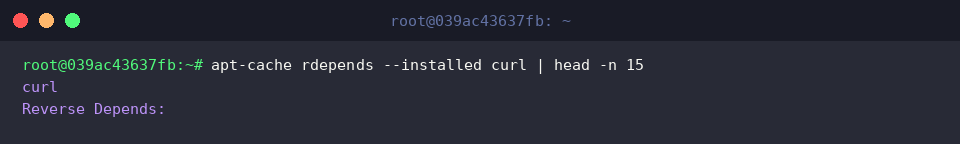
À l’opposé, l’instruction apt-cache rdepends --installed curl | head -n 15 interroge les relations inverses au sein des logiciels déjà présents sur la machine. Cette démarche diagnostique est essentielle pour mesurer l’impact collatéral d’une désinstallation ou d’une montée de version, le recours à head garantissant une restitution claire et condensée des dépendances ascendantes.
La maîtrise de ces différentes fonctionnalités d’apt-cache offre aux administrateurs système un levier puissant pour auditer et sécuriser la gestion des paquets sous Ubuntu. En intégrant judicieusement ces filtres dans vos routines d’exploitation, vous gagnerez en rapidité tout en renforçant la stabilité globale de votre infrastructure Linux.