


Vue d’ensemble
Au sein des infrastructures réseau denses, la saturation de la table ARP peut entraîner une surcharge non négligeable pour le noyau. Le démon arpd offre une alternative performante en déportant la résolution et la mise en cache des adresses matérielles vers l’espace utilisateur. Ce tutoriel détaille le rôle de ce composant sous Ubuntu, illustré par des manipulations pratiques pour configurer le service, surveiller son activité et préserver la fluidité de vos communications réseau.
Déploiement des dépendances et exploration des paramètres
Pour disposer du binaire arpd ainsi que des utilitaires indispensables à la gestion des sockets et des processus, commencez par rafraîchir les dépôts puis installez les paquets requis avec apt-get update -qq && apt-get install -y iproute2 net-tools psmisc.
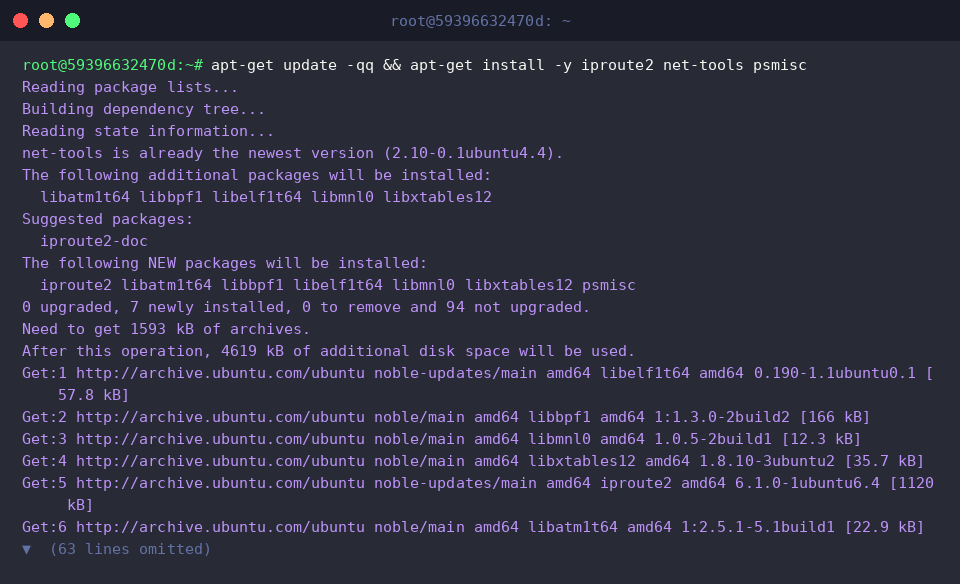
Une fois l’opération terminée, vérifiez que l’exécutable est immédiatement accessible dans l’arborescence système via which arpd.
Le retour /usr/sbin/arpd confirme que l’environnement d’exécution est prêt.
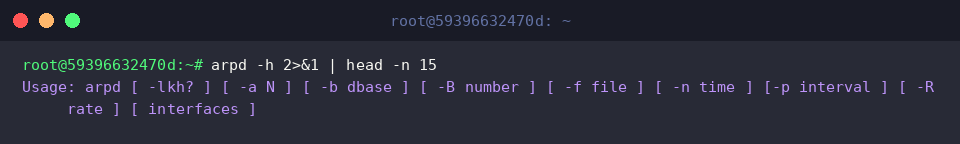
Conçu pour intercepter les requêtes ARP hors du contexte noyau, arpd gère sa propre base de données locale. Un aperçu de ses options d’invocation s’obtient rapidement en consultant l’aide intégrée :
⚙️ [Options essentielles]
-l : affiche en direct sur la sortie standard les requêtes et transactions ARP traitées.-k : ordonne l’arrêt immédiat de l’instance d’arpd actuellement active sur le noyau.-b <dbase> : définit l’emplacement du fichier de stockage persistant pour les entrées ARP.
(Chemin par défaut : /var/lib/arpd/arpd.db)-B <number> : calibre la taille du tampon pour les diffusions de requêtes groupées.-a <N> : indique le nombre de sondes à émettre avant de marquer une entrée comme non joignable.-n <time> : fixe la durée de validité (en secondes) d’un enregistrement avant son expiration.-R <rate> : applique un plafond au débit d’émission des sollicitations ARP par seconde.
Diagnostic des interfaces et analyse de la table ARP du noyau
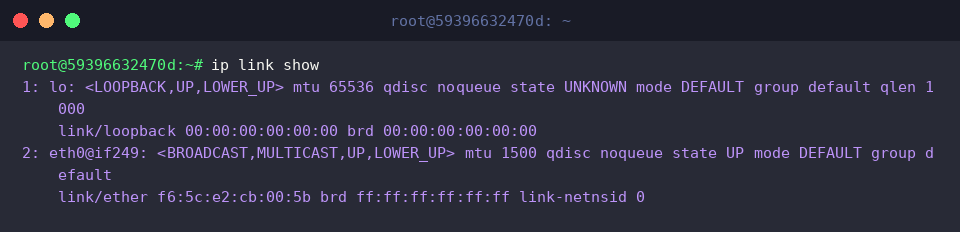
Avant d’associer le démon à un adaptateur spécifique, visualisez l’état des liaisons réseau présentes sur la machine à l’aide de la commande ip link show.
La sortie permet d’identifier l’interface locale lo ainsi que l’interface Ethernet eth0, cette dernière étant opérationnelle avec l’indicateur d’état UP.
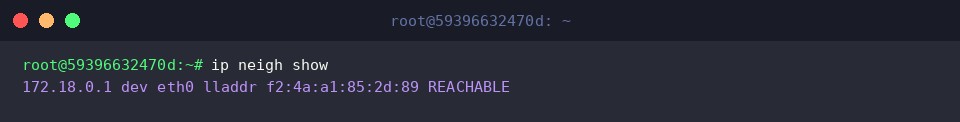
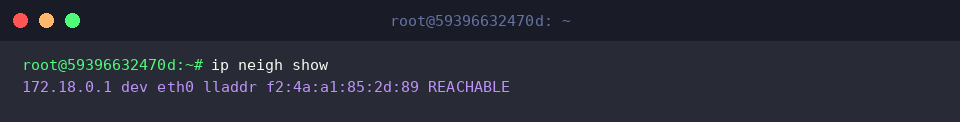
Examinez ensuite la table de voisinage IP gérée nativement par Linux en lançant ip neigh show afin de constater les associations IP/MAC déjà enregistrées.
On observe notamment la passerelle par défaut 172.18.0.1 rattachée à eth0, avec le statut de connectivité REACHABLE.
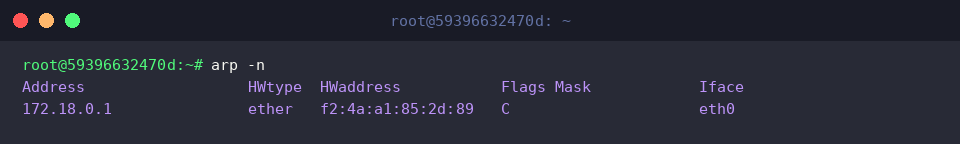
Pour recouper ces informations avec les outils traditionnels, interrogez le cache sous forme numérique directe grâce à arp -n.
La présence du flag C (Complete) signale que la correspondance entre adresses logiques et physiques est d’ores et déjà validée.
Démarrage du démon arpd et persistance du cache en arrière-plan
Le service stockant son historique dans une base dédiée, commencez par préparer le répertoire d’accueil avec mkdir -p /var/lib/arpd.
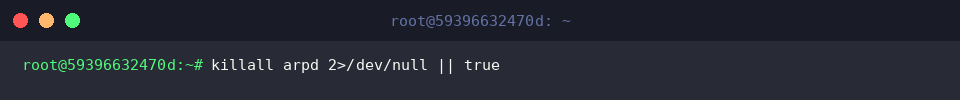
Afin d’éviter tout conflit de liaison ou chevauchement de processus antérieur, assurez-vous de stopper toute exécution précédente en appelant killall arpd 2>/dev/null || true.
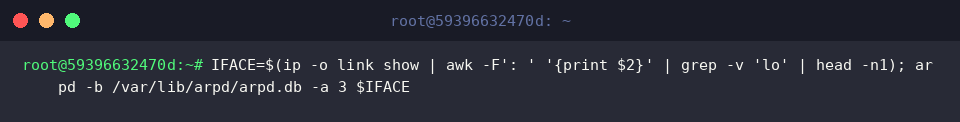
Lancez ensuite le démon en isolant dynamiquement la première interface Ethernet active et en précisant le fichier de base de données ainsi que la limite de tentatives au moyen de IFACE=$(ip -o link show | awk -F': ' '{print $2}' | grep -v 'lo' | head -n1); arpd -b /var/lib/arpd/arpd.db -a 3 $IFACE.
Pour valider la bonne prise en compte du service et vérifier qu’il tourne sans entrave en tâche de fond, contrôlez la table des processus avec ps aux | grep [a]rpd.
Le retour d’exécution confirme la présence du processus résident avec les paramètres spécifiés.
Génération de trafic, lecture du cache et clôture de session
Pour tester la capture dynamique d’adresses et solliciter les passerelles environnantes, générez un léger flux réseau vers un serveur distant via ping -c 2 8.8.8.8 > /dev/null 2>&1 || true.
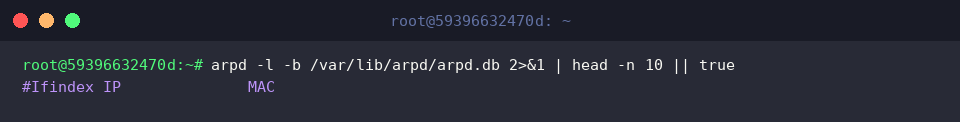
Inspectez ensuite le contenu collecté au sein de la base de données locale du démon au moyen de arpd -l -b /var/lib/arpd/arpd.db 2>&1 | head -n 10 || true.
Cet affichage détaille la structure des enregistrements gérés par l’outil, mettant en regard index d’interface, adresses IP et adresses matérielles associées.
Une fois l’exercice pratique terminé, libérez les ressources allouées au démon en stoppant son exécution avec killall arpd 2>/dev/null || true.
Dernière vérification : assurez-vous que la résolution au niveau du sous-système réseau du noyau est restée intacte après l’extinction du service en relançant ip neigh show.
L’entrée de la passerelle 172.18.0.1 sur l’interface eth0 conserve son statut REACHABLE, garantissant la continuité des communications.
La mise en œuvre d’arpd sous Ubuntu permet ainsi d’alléger considérablement l’empreinte mémoire du noyau face à des volumes d’adresses importants. Ce mécanisme constitue une solution éprouvée pour prévenir la saturation des tables ARP et pérenniser la robustesse de vos passerelles et serveurs de production.