


Présentation générale
Au sein de l’écosystème Ubuntu, la suite logicielle iproute2 met à disposition la commande bridge, un utilitaire fondamental pour inspecter et administrer les commutateurs logiciels sous Linux. Ce tutoriel explore de manière approfondie le cycle d’exploitation d’un pont réseau virtuel : de son instanciation initiale jusqu’au contrôle d’intégrité des interfaces rattachées, en passant par le suivi des tables de commutation MAC (FDB) et l’application des règles d’isolation VLAN.
1. Déploiement d’un pont de test et diagnostic des liaisons (bridge link)
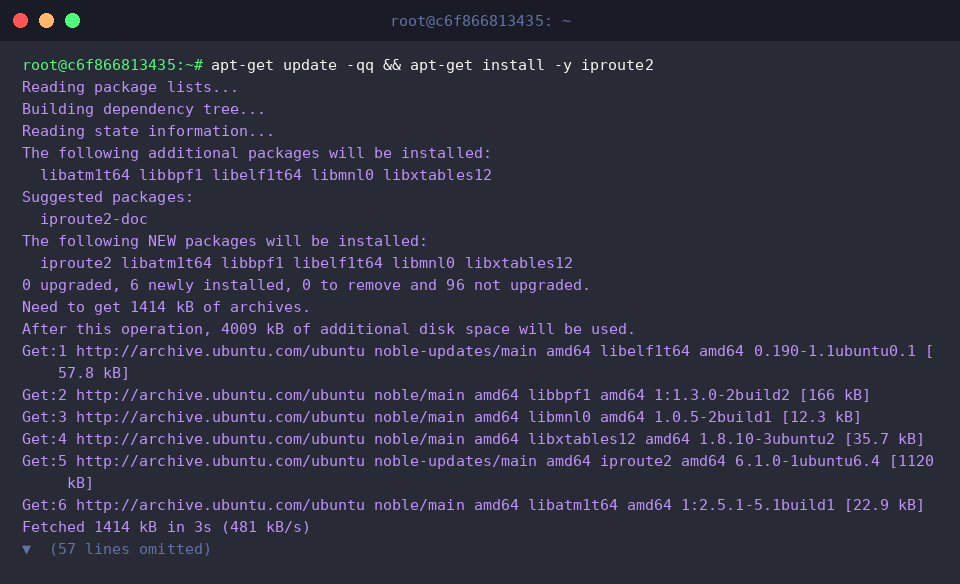
Avant toute manipulation technique, l’installation du paquet iproute2 garantit la disponibilité des briques logicielles nécessaires à la gestion réseau moderne sous Debian/Ubuntu.
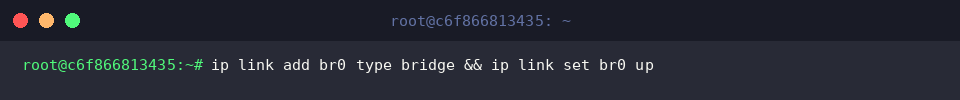
L’initialisation d’une interface de commutation virtuelle nommée br0 s’effectue en couplant la création du périphérique à son activation immédiate via l’enchaînement ip link add br0 type bridge && ip link set br0 up.
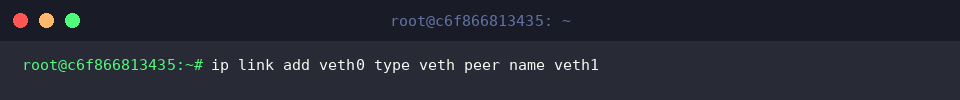
Pour interconnecter des espaces de communication virtuels, nous générons ensuite une paire d’interfaces Ethernet jumelées (veth0 et veth1) grâce à l’instruction ip link add veth0 type veth peer name veth1.
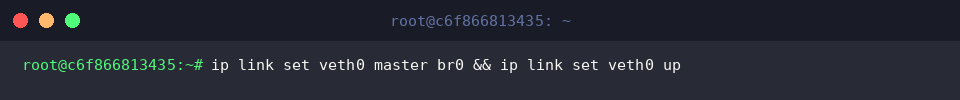
L’intégration de la terminaison veth0 en tant que port membre du commutateur br0 requiert l’association du lien maître et la montée de l’interface par ip link set veth0 master br0 && ip link set veth0 up.
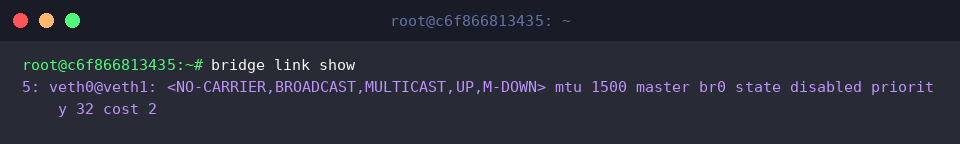
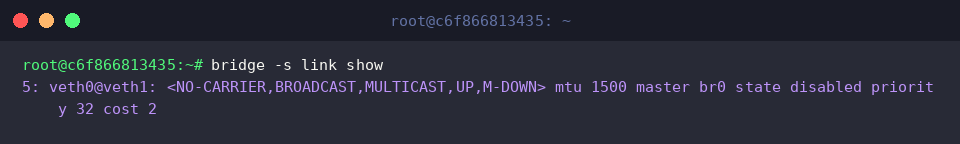
L’invocation de bridge link show dresse un inventaire précis des ports actuellement reliés aux différents ponts de l’hôte, tout en dévoilant leurs métriques de fonctionnement.
La restitution met en évidence l’affectation au commutateur hôte (master br0), le statut opérationnel de l’arbre de recouvrement STP (state disabled), ainsi que le niveau de priorité (priority) et le coût de liaison (cost).
⚙️ [Paramètres d’exécution recommandés]
-s (-stats) : Restitue la volumétrie détaillée des échanges (octets, paquets émis/reçus, anomalies).-d (-details) : Dévoile les indicateurs avancés tels que les temporisations et drapeaux du protocole STP.-c (-color) : Améliore le confort visuel grâce à la coloration syntaxique des flux dans le terminal.-j (-json) : Structure les données en notation JSON pour automatiser le traitement via des scripts.-p (-pretty) : Combine une indentation lisible à l’option JSON (-j) pour faciliter la lecture humaine.
2. Exploration et alimentation de la table de transfert MAC (bridge fdb)
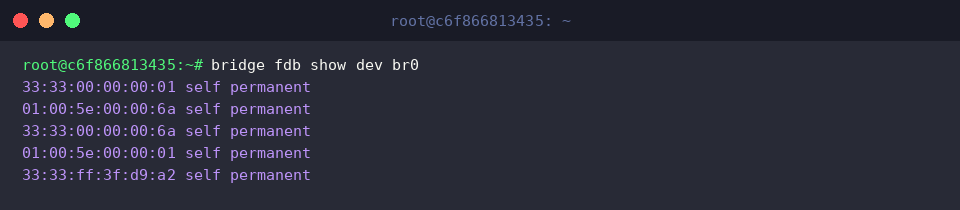
L’interrogation de la base d’apprentissage matériel (FDB) propre au pont br0 s’opère au moyen de bridge fdb show dev br0.
Cette commande liste les adresses de diffusion multidestinataire (multicast) ainsi que les adresses physiques statiques définies par le noyau sous la mention self permanent.
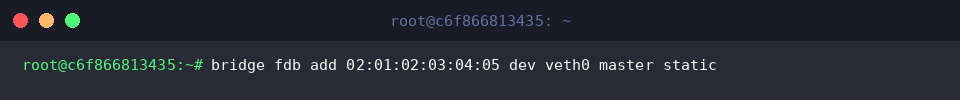
L’enregistrement manuel d’une correspondance matérielle joignable derrière le port veth0 est réalisé en exécutant bridge fdb add 02:01:02:03:04:05 dev veth0 master static.
Dans cette syntaxe, le mot-clé master charge la table de commutation globale du pont parent, tandis que static garantit la pérennité de l’enregistrement en neutralisant le mécanisme habituel d’expiration par vieillissement (aging).
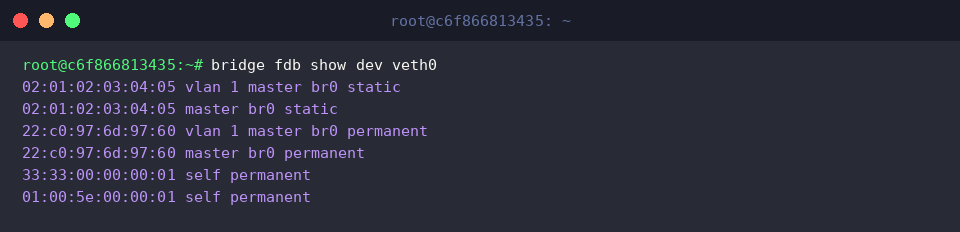
Pour contrôler les flux orientés vers le port veth0, la commande bridge fdb show dev veth0 filtre les enregistrements associés.
On vérifie ainsi l’inscription conjointe de la règle manuelle (static) et de l’identifiant matériel d’origine (permanent) au sein de l’arbre de commutation supervisé par le pont maître (master br0).
3. Segmentation du trafic et contrôle du filtrage VLAN (bridge vlan)
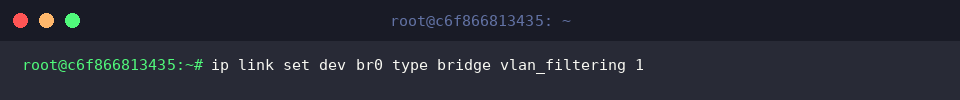
Par défaut, un pont Linux traite indifféremment l’ensemble des trames. L’activation de la politique de segmentation s’effectue via ip link set dev br0 type bridge vlan_filtering 1.
Ce paramétrage impose au commutateur de contrôler les balises 802.1Q entrantes et de restreindre le transit aux seuls identifiants VLAN explicitement autorisés.
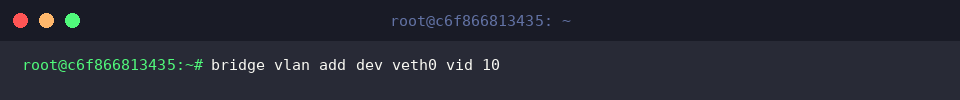
L’attribution du réseau virtuel identifié par le tag 10 au port membre veth0 se configure par l’instruction bridge vlan add dev veth0 vid 10.
Ce rattachement élargit le périmètre d’acceptation du port sans altérer sa configuration native préexistante.
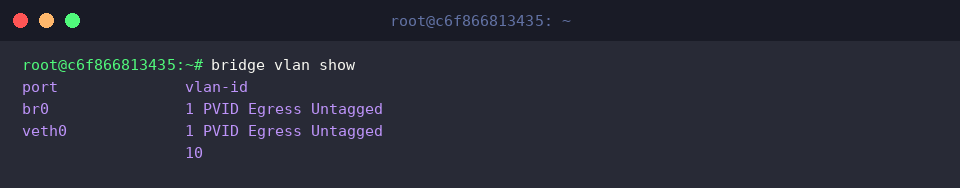
La cartographie globale des réseaux virtuels s’affiche à l’aide de bridge vlan show.
Le rapport valide la présence du VLAN par défaut non étiqueté (1 PVID Egress Untagged) sur br0 et veth0, tout en confirmant la prise en compte du nouveau tag 10 sur l’interface subordonnée.
4. Métriques avancées (-s, -d) et libération des ressources
L’analyse approfondie des flux requiert l’adjonction de l’indicateur de volumétrie via bridge -s link show.
Cette vue enrichie compile le comptage des trames et des octets traités par veth0, parallèlement aux paramètres structurels comme la désactivation STP (state disabled), l’échelon de priorité (priority 32) et le coût pondéré (cost 2).
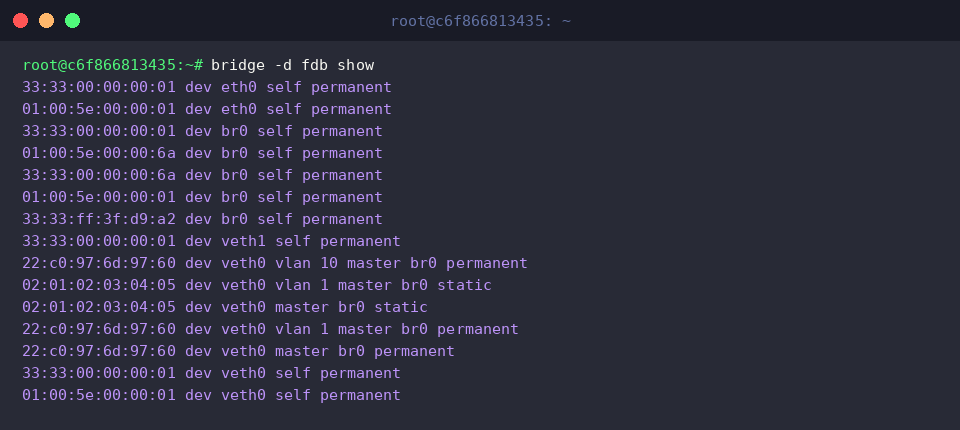
Pour auditer la distribution des adresses physiques en fonction de chaque segment logique, on utilise l’option détaillée bridge -d fdb show.
Les données résultantes mettent en lumière la corrélation directe entre les enregistrements statiques ou permanents (static, permanent), leurs domaines de diffusion respectifs (vlan 1, vlan 10) et l’entité coordinatrice (master br0).
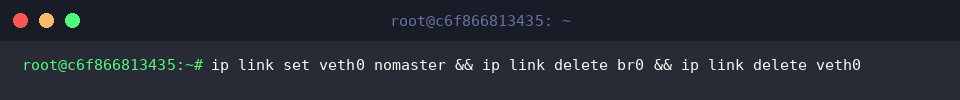
Une fois les vérifications terminées, la remise en état de l’environnement s’opère par la désolidarisation du port et la suppression successive des périphériques résiduels à l’aide de ip link set veth0 nomaster && ip link delete br0 && ip link delete veth0.
Ce tour d’horizon met en exergue l’efficacité de la commande bridge pour diagnostiquer l’état des commutateurs virtuels Linux sous Ubuntu. Ces procédures d’analyse constituent un socle technique précieux pour résoudre rapidement les incidents réseau en environnement de production ou lors de l’exploitation d’infrastructures de conteneurs et de virtualisation.