


Introduction : pourquoi inspecter des archives sans les extraire ?
Sur un serveur de production, compresser d’anciens journaux volumineux avec bzip2 permet de préserver un espace disque précieux. Cependant, devoir extraire l’archive à chaque fois qu’un diagnostic s’impose s’avère fastidieux et pénalisant pour les performances d’E/S. L’utilitaire bzgrep pallie directement cette contrainte en permettant de parser et filtrer les flux textuels au sein même d’archives .bz2, à la volée et sans décompression préalable sur disque. Ce guide pratique aborde pas à pas les manipulations essentielles en ligne de commande : de l’installation des prérequis à la gestion des expressions régulières sur plusieurs fichiers, en passant par le repérage des numéros de ligne et l’insensibilité à la casse.
1. Mise en place de l’environnement et génération d’une archive bzip2
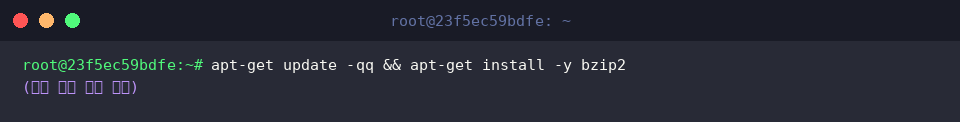
Pour disposer des outils nécessaires sur votre distribution Ubuntu ou Debian, l’utilitaire bzip2 (qui intègre également la commande bzgrep) doit être présent sur le système. Vous pouvez l’installer rapidement avec la commande suivante :
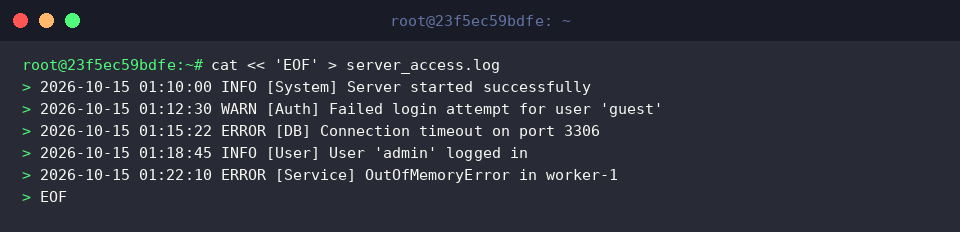
Afin de manipuler des cas concrets, créons un faux fichier de journalisation nommé server_access.log contenant divers événements système et applicatifs via la directive cat :
Le comportement par défaut de bzip2 supprime le fichier source après l’opération. Pour conserver le document original intact tout en générant l’archive de test, passez le drapeau -k (keep) avec la commande bzip2 -k server_access.log :
Contrôlez ensuite la création effective du fichier compressé et observez son empreinte disque en lançant ls -lh server_access.log.bz2 :
2. Recherche standard et filtrage insensible à la casse (-i)
Pour isoler une chaîne spécifique sans solliciter d’espace de stockage supplémentaire pour l’extraction, invoquez directement bzgrep "ERROR" server_access.log.bz2.
À l’instar du grep traditionnel, l’analyse respecte scrupuleusement la casse par défaut : seules les entrées contenant le terme ERROR en majuscules apparaissent à l’écran.
Lorsque la typographie du mot-clé est incertaine ou mixte, l’option -i permet d’ignorer la casse lors de l’exécution de bzgrep -i "error" server_access.log.bz2.
Le filtre capture ainsi toutes les variations orthographiques potentielles du terme recherché au sein du journal compressé.
3. Numérotation des lignes (-n), décompte (-c) et inversion des critères (-v)
Localiser l’emplacement exact d’une anomalie s’avère indispensable lors de l’investigation d’un incident. L’ajout du paramètre -n via bzgrep -n "ERROR" server_access.log.bz2 préfixe chaque occurrence de son numéro de ligne correspondant dans le flux décompressé.
Cette information facilite grandement la corrélation chronologique avec d’autres traces applicatives.
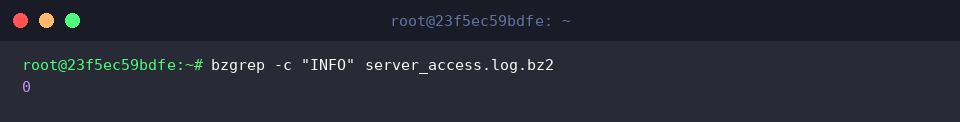
Si vous cherchez uniquement à quantifier le volume d’occurrences plutôt qu’à afficher le contenu brut, le commutateur -c s’avère idéal : bzgrep -c "INFO" server_access.log.bz2.
Cette commande renvoie immédiatement le décompte total des lignes correspondantes, offrant une vue synthétique de la fréquence d’un événement.
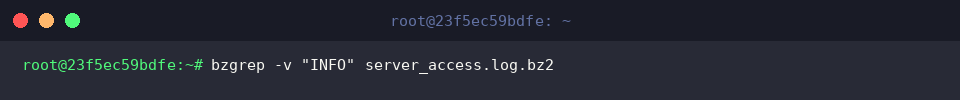
Pour écarter le bruit de fond généré par les messages informatifs réguliers et se focaliser sur les anomalies, appliquez l’option d’inversion -v avec bzgrep -v "INFO" server_access.log.bz2.
Cette exclusion permet d’isoler en un clin d’œil les avertissements et incidents critiques qui nécessitent votre attention immédiate.
4. Analyse simultanée de plusieurs fichiers .bz2 et expressions régulières
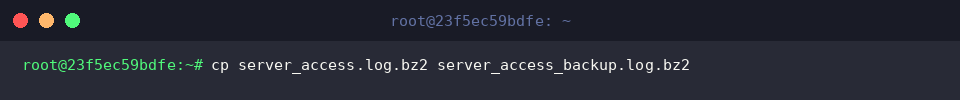
Pour simuler un scénario de production comportant un ensemble d’archives rotatives, dupliquons notre fichier à l’aide de cp server_access.log.bz2 server_access_backup.log.bz2 :
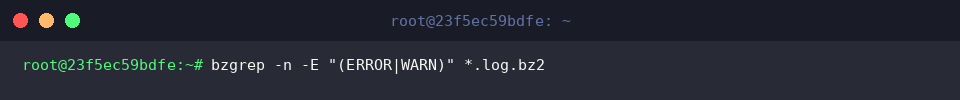
L’association d’un motif générique (*.log.bz2) avec le support des expressions régulières étendues via l’option -E permet d’exécuter bzgrep -n -E "(ERROR|WARN)" *.log.bz2.
Le moteur parcourt l’ensemble des archives concordantes du répertoire et extrait simultanément les mentions critiques ERROR ou d’alerte WARN.
Le terminal renvoie alors le nom du fichier source ainsi que le numéro de ligne pour chaque concordance, accélérant drastiquement le diagnostic sur des volumes distribués.
L’adoption de bzgrep constitue un atout précieux dans la boîte à outils d’un administrateur système. Cette commande optimise le temps d’intervention tout en épargnant les ressources disque lors de l’investigation sur des archives compressées au format bzip2.