


Vue d’ensemble : automatiser l’administration des comptes avec chpasswd
L’administration quotidienne d’un parc de serveurs Linux nécessite régulièrement de créer ou réinitialiser les identifiants d’accès de multiples profils utilisateurs. Alors que la commande conventionnelle passwd impose des échanges interactifs incompatibles avec les processus automatisés, l’utilitaire chpasswd permet d’injecter des données d’authentification directement via l’entrée standard (stdin). Ce guide pratique présente la mise en œuvre de chpasswd sous Ubuntu, de la configuration unitaire par redirection à l’injection massive depuis un fichier source, tout en explorant le choix des algorithmes de hachage cryptographique.
Principes de fonctionnement de chpasswd et configuration d’un compte unique
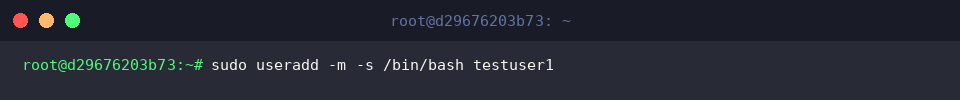
Afin d’établir notre environnement de test, générons un premier utilisateur isolé au moyen de la directive sudo useradd -m -s /bin/bash testuser1.
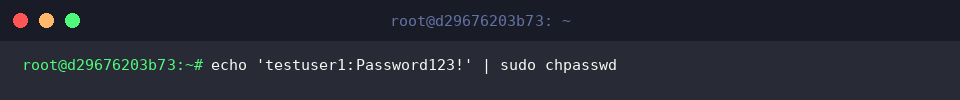
Le binaire chpasswd traite les données entrantes respectant la syntaxe nom_utilisateur:mot_de_passe. Dès lors, l’utilisation conjointe d’un tube (|) autorise la mise à jour immédiate d’un mot de passe sans jamais solliciter de saisie interactive au clavier.
⚙️ [Options de commande notables]
-c : Définit l’algorithme de chiffrement cible (ex. DES, MD5, SHA256 ou SHA512).-e : Indique que la chaîne fournie en entrée correspond déjà à un condensat précalculé (hash).-m : Impose le hachage de l’identifiant selon le mécanisme MD5.-s : Spécifie le volume d’itérations (rounds) pour les algorithmes dérivés de SHA.-R : Restreint l’exécution de la modification au répertoire racine spécifié (chroot).
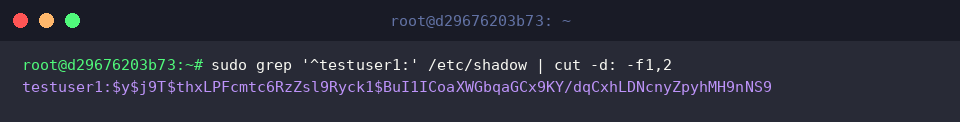
Pour valider l’inscription du secret, interrogeons les enregistrements d’authentification stockés dans /etc/shadow. La ligne retournée montre que les identifiants du compte testuser1 ont bien été transformés en empreinte sécurisée au niveau de la base système.
Traitement par lot : mise à jour groupée depuis un fichier d’inventaire
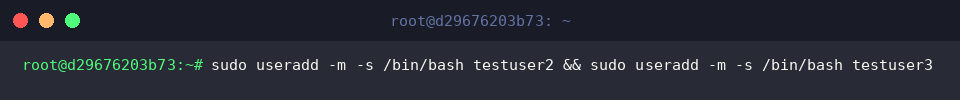
Pour illustrer le traitement simultané de plusieurs utilisateurs, initialisons deux identifiants supplémentaires en exécutant sudo useradd -m -s /bin/bash testuser2 && sudo useradd -m -s /bin/bash testuser3.
Regroupons l’ensemble des nouveaux couples sous la structure utilisateur:mot_de_passe au sein d’un fichier plat baptisé user_passwords.txt.
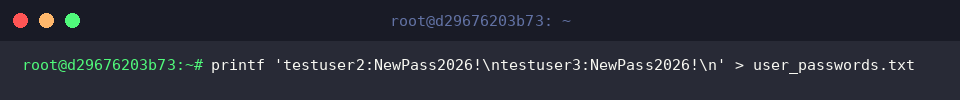
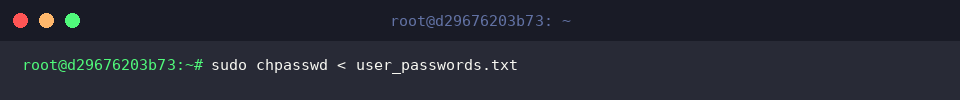
À l’aide de l’opérateur de redirection d’entrée (<), transmettons directement le fichier user_passwords.txt à chpasswd. L’ensemble des profils listés voit alors ses accès mis à niveau en une seule opération globale non interactive.
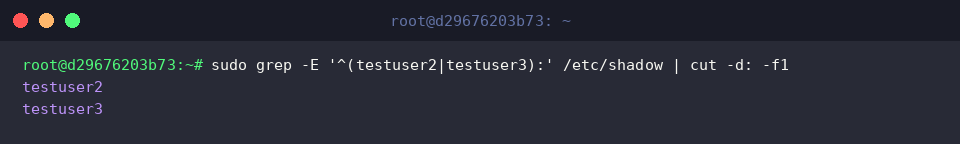
Afin d’attester de la prise en compte effective des changements, inspectons la présence des comptes cibles via la commande sudo grep -E '^(testuser2|testuser3):' /etc/shadow | cut -d: -f1. L’affichage confirme que les comptes testuser2 et testuser3 ont été correctement actualisés en arrière-plan.
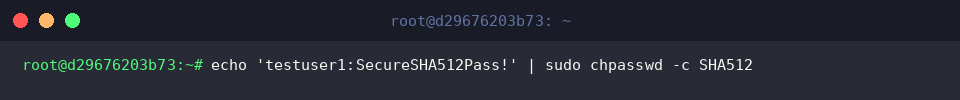
Sélection de l’algorithme de hachage (-c) et exigences de sécurité
L’adjonction de l’argument -c SHA512 force chpasswd à chiffrer la chaîne transmise selon la fonction de hachage cryptographique SHA-512 pour l’utilisateur testuser1, répondant ainsi aux exigences strictes des politiques de durcissement actuelles.
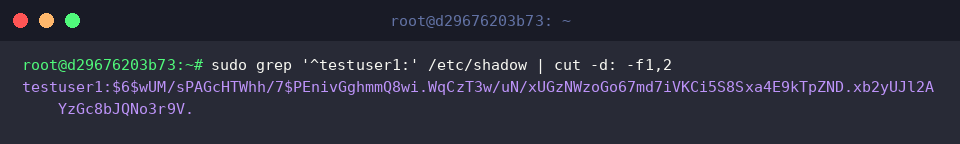
L’interrogation ciblée du fichier /etc/shadow permet d’observer la valeur générée pour testuser1. L’amorce $6$ en tête de chaîne atteste formellement que l’empreinte découle de l’algorithme SHA-512.
Nettoyage des composants et restauration de l’environnement
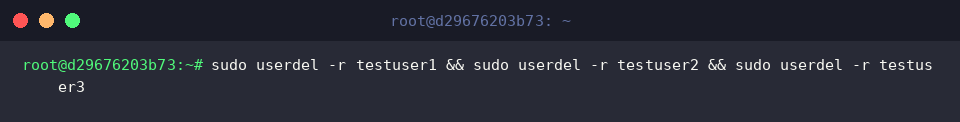
Pour restaurer l’état initial du système après l’expérimentation, supprimons les profils éphémères ainsi que leurs répertoires personnels à l’aide de l’instruction sudo userdel -r testuser1 && sudo userdel -r testuser2 && sudo userdel -r testuser3.
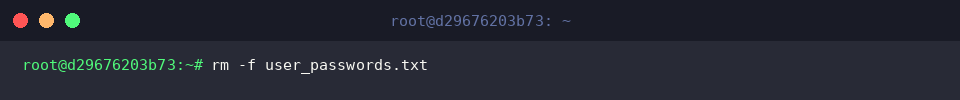
Enfin, supprimons le fichier d’inventaire contenant des identifiants en texte clair afin d’éviter toute fuite d’informations sensibles en lançant rm -f user_passwords.txt.
La commande chpasswd représente un atout indispensable pour administrer, provisionner et synchroniser massivement les mots de passe sous Linux. Son intégration aisée dans les scripts shell en fait une solution incontournable pour moderniser l’exploitation et la maintenance de votre infrastructure.