


Introduction à l’architecture D-Bus
Au cœur des distributions Linux modernes, le bus de messages D-Bus orchestre l’ensemble des communications inter-processus (IPC), reliant harmonieusement les couches bas niveau du système aux environnements graphiques et applicatifs. Au centre névralgique de cette architecture opère dbus-daemon. Ce guide décortique les mécanismes fondamentaux de ce démon, expose la méthodologie d’audit de son exécution en ligne de commande et montre comment instancier un bus de session isolé pour superviser et échanger des messages en conditions réelles.
1. Déploiement des utilitaires D-Bus et audit du démon système
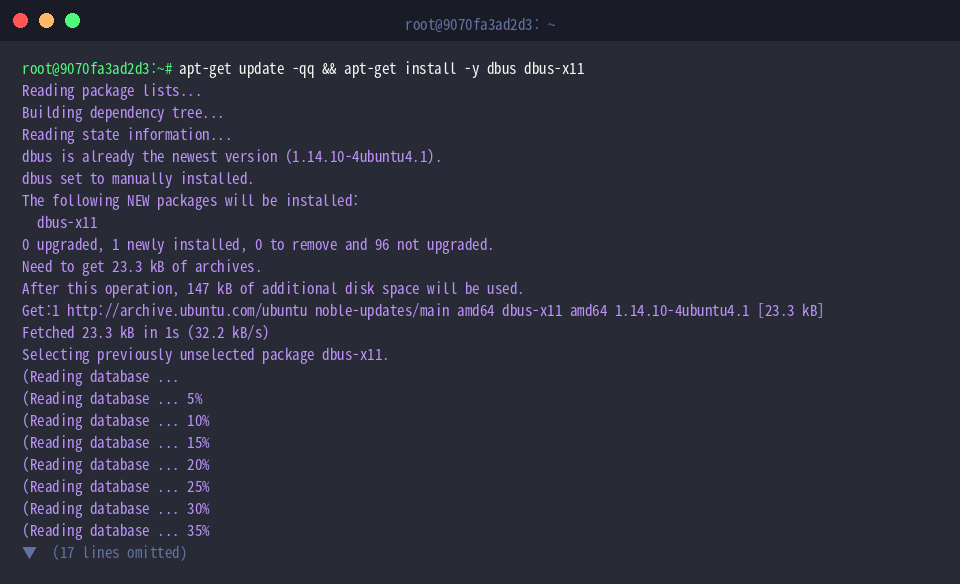
Pour préparer notre environnement d’expérimentation et disposer de l’outillage indispensable à l’inspection du bus, nous commençons par actualiser le catalogue de paquets avant d’installer les suites dbus et dbus-x11 :
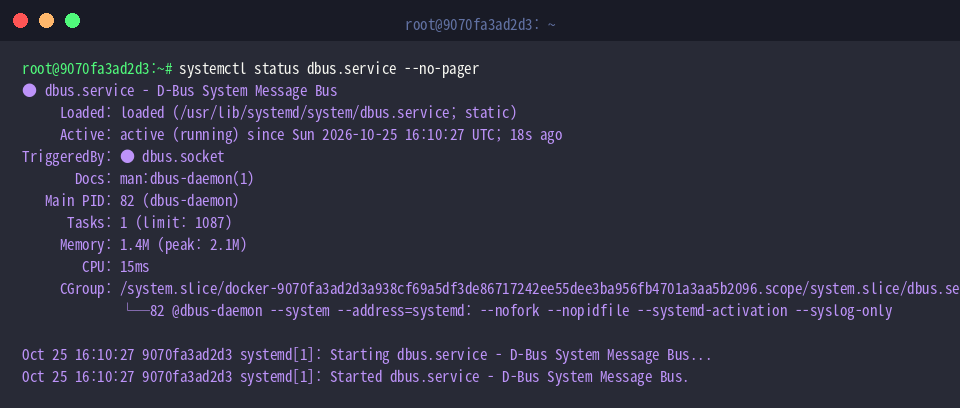
L’instruction systemctl status dbus.service --no-pager sert à vérifier immédiatement l’état opérationnel du composant en charge du bus système.
L’analyse de la réponse confirme la disponibilité du service sous l’état active (running), attestant par la même occasion de sa prise en charge continue par les sockets de systemd.
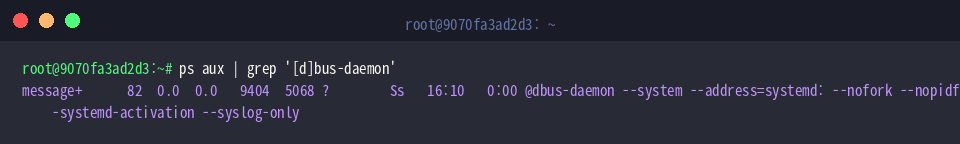
Afin d’isoler les processus actifs associés à dbus-daemon et d’examiner les arguments fournis à l’initialisation, nous exécutons ps aux | grep '[d]bus-daemon'.
⚙️ [Options essentielles]
--system : initialise le processus en mode bus système et charge la configuration maîtresse correspondante.--session : déclenche une instance dédiée au périmètre de la session utilisateur connectée.--config-file=FILE : substitue le fichier de configuration standard par un modèle sur mesure situé au chemin indiqué.--nofork : bloque le détachement en arrière-plan (fork) pour conserver le démon attaché au premier plan.--address=ADDRESS : définit explicitement les coordonnées du socket IPC sur lequel le démon écoute les connexions.--syslog-only : redirige l’ensemble des flux de journalisation exclusivement vers syslog en neutralisant la sortie stderr.
2. Analyse de la version et dissection de l’arborescence de configuration
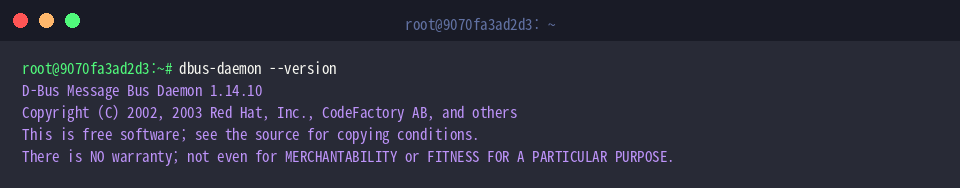
La commande dbus-daemon --version permet d’extraire les métadonnées de version logicielle ainsi que les mentions légales rattachées au binaire installé.
Le terminal confirme la présence active de la version D-Bus 1.14.10 sur notre hôte.
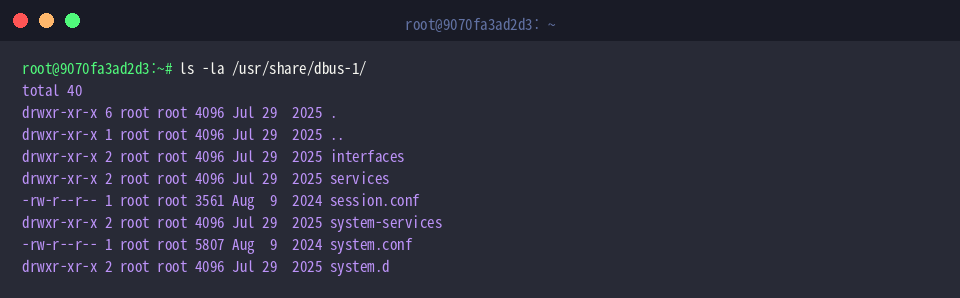
Pour appréhender la topologie des fichiers de directives et les répertoires de services, l’exécution de ls -la /usr/share/dbus-1/ dresse l’inventaire des composants structurants.
L’arborescence met en évidence le fichier pivot du bus machine system.conf, la configuration utilisateur session.conf, ainsi que le dossier system.d réservé aux politiques de sécurité appliquées aux différents services.
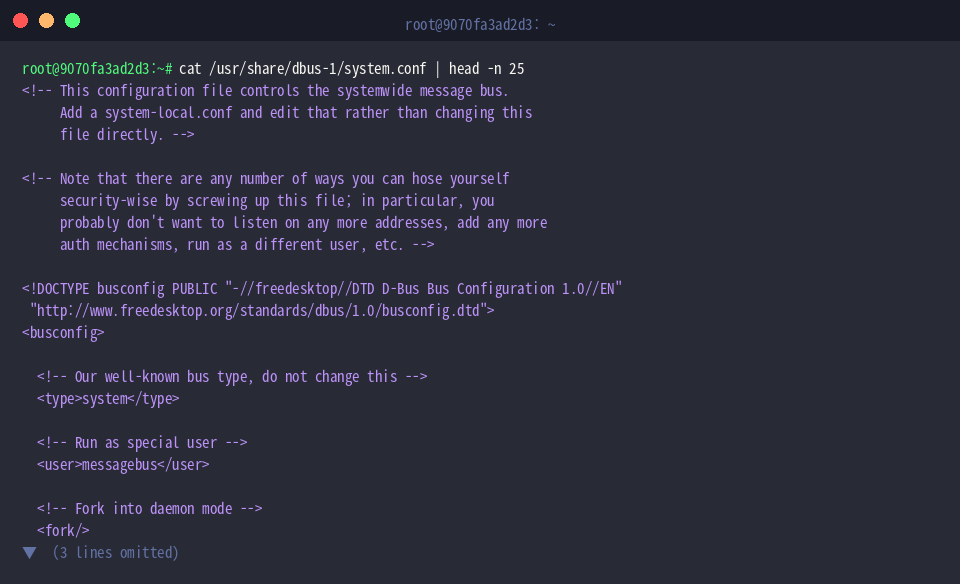
L’appel cat /usr/share/dbus-1/system.conf | head -n 25 extrait les premières lignes du document maître gouvernant le bus système afin d’en étudier la syntaxe.
La lecture montre une définition XML structurée déclarant formellement le type de bus sous l’attribut system.
3. Instanciation d’un bus de session dédié et extraction de son adresse
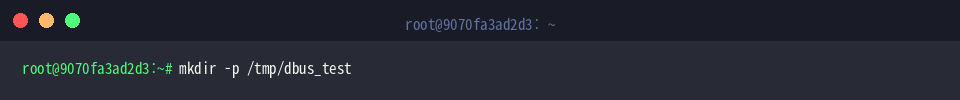
Avant de générer une instance isolée pour nos tests, nous préparons un répertoire de stockage temporaire via mkdir -p /tmp/dbus_test.
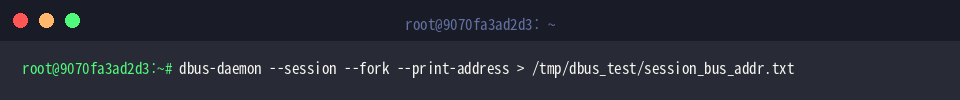
La commande dbus-daemon --session --fork --print-address > /tmp/dbus_test/session_bus_addr.txt permet de lancer un bus utilisateur autonome en arrière-plan et de capturer automatiquement sa chaîne de connexion dans un fichier dédié.
Le paramètre --fork détache le processus de la session courante, pendant que l’argument --print-address génère l’adresse du socket Unix avant qu’elle ne soit consignée par la redirection shell.
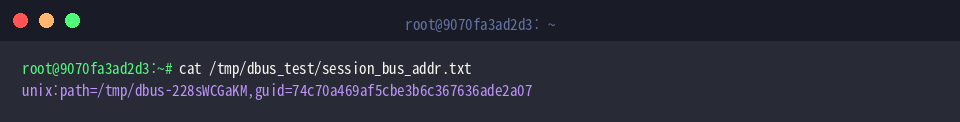
En examinant le fichier résultant avec cat /tmp/dbus_test/session_bus_addr.txt, nous accédons aux paramètres de raccordement propres à ce démon indépendant.
Le retour affiche la création effective d’un socket de domaine Unix (unix:path) hébergé dans /tmp, couplé à un identifiant unique de session (guid) indispensable à l’authentification des futurs clients.
4. Interrogation et découverte des services système avec dbus-send
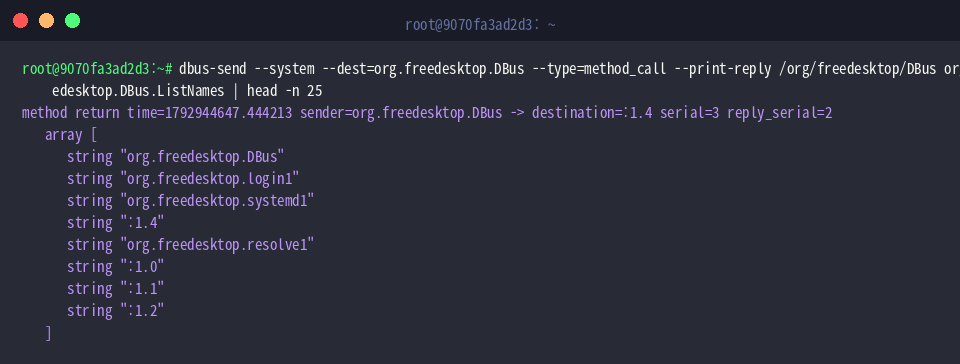
L’exécution de dbus-send --system --dest=org.freedesktop.DBus --type=method_call --print-reply /org/freedesktop/DBus org.freedesktop.DBus.ListNames | head -n 25 soumet un appel de méthode direct au point d’entrée de gestion D-Bus pour énumérer la totalité des entités connectées au bus système.
La réponse expose aussi bien les démons système majeurs tels que systemd1 ou login1 que les identifiants de liaison éphémères au format :1.0.
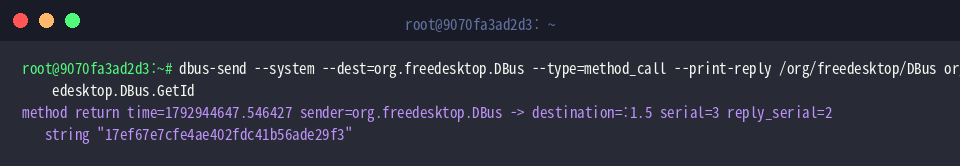
Pour terminer, la commande dbus-send --system --dest=org.freedesktop.DBus --type=method_call --print-reply /org/freedesktop/DBus org.freedesktop.DBus.GetId interroge le bus système afin de collecter son identifiant machine exclusif.
Le démon renvoie une empreinte hexadécimale de 32 caractères constituant l’UUID permanent de ce bus, garantissant sa traçabilité absolue au sein du système d’exploitation.
Ce tour d’horizon illustre la mécanique interne de dbus-daemon et sa mise en œuvre concrète sous Ubuntu.
En vous appuyant sur la flexibilité de ce bus de messages et sur ses outils de diagnostic en ligne de commande, vous disposez désormais des compétences nécessaires pour administrer, automatiser et dépanner efficacement les flux de communication inter-processus sur vos serveurs Linux.