


Introduction aux échanges inter-processus via D-Bus
D-Bus constitue le mécanisme pivot de communication inter-processus (IPC) sous Linux, orchestrant le dialogue aussi bien entre les applications graphiques qu’avec les démons système d’arrière-plan. Ce guide pratique détaille l’utilisation de l’utilitaire dbus-monitor pour intercepter et examiner en temps réel les flux d’événements transitant sur le bus système et le bus de session. Nous aborderons la capture des signaux, l’analyse des requêtes de méthodes et la mise en œuvre de filtres pour faciliter vos opérations de diagnostic système.
Préparation de l’environnement et validation du démon D-Bus
Avant d’initier la capture du trafic, assurons-nous que l’ensemble des paquets nécessaires est déployé sur le système à l’aide de la commande apt-get update -qq && apt-get install -y dbus dbus-x11.
L’accessibilité de l’exécutable et son chemin d’installation peuvent être contrôlés via la commande which dbus-monitor.
L’outil dbus-monitor est spécialement conçu pour surveiller le bus de messages D-Bus en restituant instantanément les signaux émis ainsi que les invocations de méthodes.
⚙️ [Options principales]
--system : écoute les échanges sur le bus système (System Bus).--session : analyse le bus de session utilisateur (Session Bus, retenu par défaut si aucun commutateur n’est fourni).--pcap : exporte les trames au format PCAP afin de permettre leur étude approfondie avec Wireshark.--binary : produit un flux binaire brut des messages collectés.--monitor : présente la totalité des échanges dans un format textuel structuré et convivial.--profile : génère des statistiques d’analyse incluant l’horodatage et la latence pour évaluer les performances.
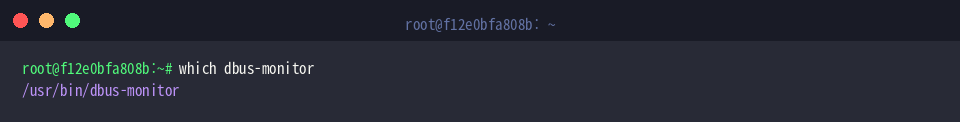
Pour garantir la réception des messages, vérifions la disponibilité opérationnelle du démon central au moyen de la commande systemctl status dbus --no-pager.
L’état Active: active (running) certifie que le service de routage D-Bus est pleinement opérationnel.
Analyse en direct des trames sur le bus système
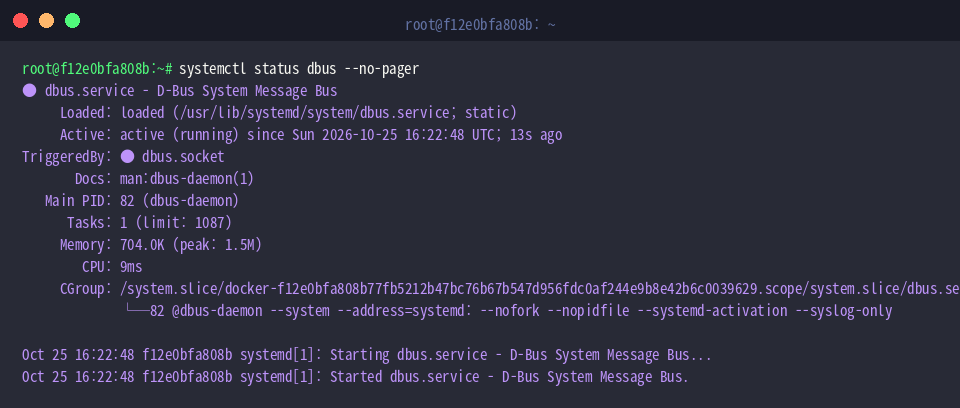
Afin d’obtenir une vue d’ensemble du trafic système sans encombrer indéfiniment la console, exécutons une capture bornée à cinq secondes avec timeout 5s dbus-monitor --system || true.
Le flux obtenu met notamment en lumière l’attribution d’adresses uniques lors de l’enregistrement d’un client via le signal NameAcquired, ainsi que les notifications de fermeture de session via NameLost.
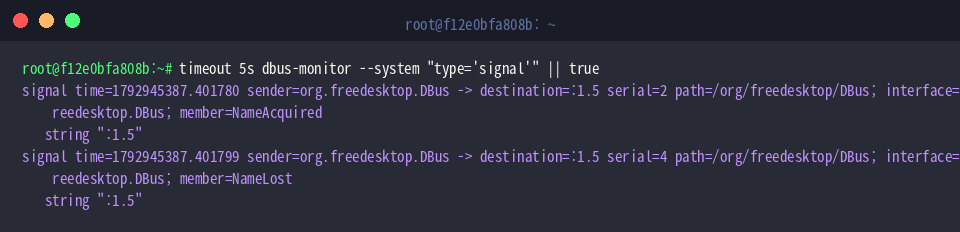
Pour isoler les notifications asynchrones en broadcast tout en écartant les appels de méthodes et leurs retours, nous pouvons restreindre la surveillance aux seuls signaux avec la commande timeout 5s dbus-monitor --system "type='signal'" || true.
L’application de la règle de correspondance (type='signal') permet d’écarter le bruit ambiant pour ne retenir que les variations d’état système.
Ciblage chirurgical des flux : filtres d’interfaces et de membres
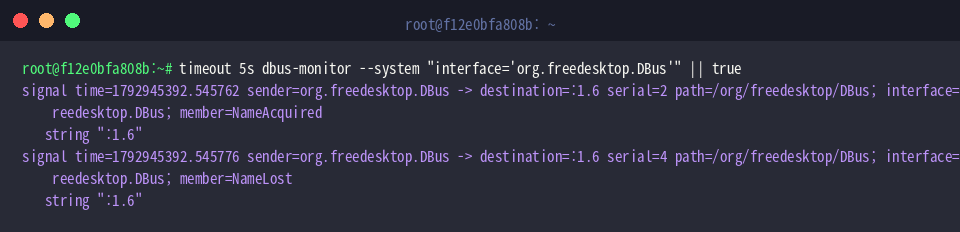
Lorsque l’on cherche à isoler l’activité liée à un composant précis, cibler une interface spécifique simplifie le débogage ; exécutons par exemple timeout 5s dbus-monitor --system "interface='org.freedesktop.DBus'" || true.
La sortie se restreint immédiatement aux événements générés par l’interface d’administration centrale (org.freedesktop.DBus), principalement les signaux NameAcquired et NameLost.
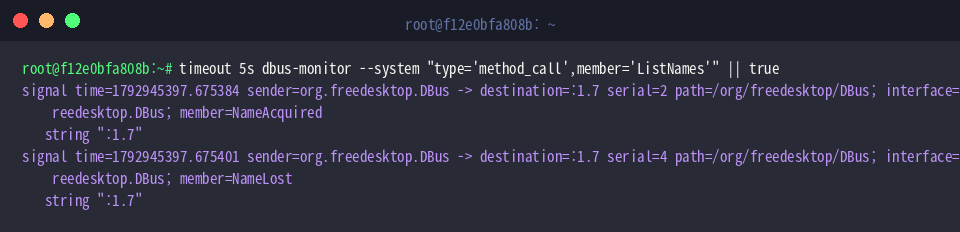
Pour affiner davantage l’analyse et capturer un appel de procédure particulier, nous pouvons combiner plusieurs conditions via timeout 5s dbus-monitor --system "type='method_call',member='ListNames'" || true.
L’association de la nature du message (type='method_call') et de la méthode requise (member='ListNames') intercepte exclusivement les requêtes destinées à énumérer les participants enregistrés sur le bus.
Émission et validation de messages synthétiques avec dbus-send
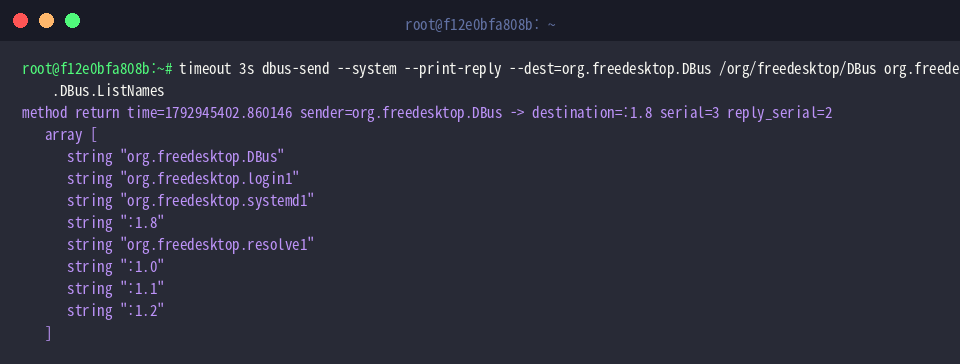
Pour vérifier l’interactivité du bus et tester les réponses des services, interrogeons le démon D-Bus avec la commande timeout 3s dbus-send --system --print-reply --dest=org.freedesktop.DBus /org/freedesktop/DBus org.freedesktop.DBus.ListNames.
En réponse, l’entité de gestion (org.freedesktop.DBus) renvoie un tableau structuré contenant les identifiants de services actuellement actifs, à l’image de systemd1 ou login1.
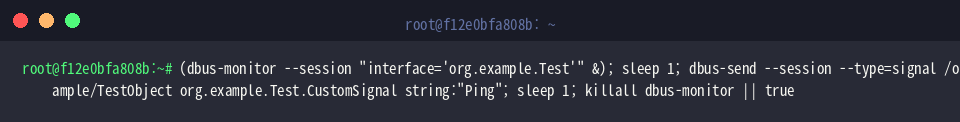
Pour tester de bout en bout l’interception d’un flux personnalisé, nous pouvons lancer dbus-monitor en arrière-plan sur une interface déterminée puis émettre un signal factice avant de clore le processus : (dbus-monitor --session "interface='org.example.Test'" &); sleep 1; dbus-send --session --type=signal /org/example/TestObject org.example.Test.CustomSignal string:"Ping"; sleep 1; killall dbus-monitor || true.
Cet enchaînement valide l’acheminement effectif du signal sur le bus utilisateur vers le composant d’écoute, suivi d’une libération propre des ressources.
Vous disposez désormais des clés pour utiliser dbus-monitor sous Ubuntu, configurer des filtres d’écoute sur mesure et valider vos échanges de données.
Ces techniques d’inspection en direct se révèlent précieuses pour résoudre les blocages de communication inter-processus et auditer les comportements internes des applications sous Linux.