


प्रस्तावना
लिनक्स सर्वर एडमिनिस्ट्रेशन में sudo का उपयोग केवल रूट प्रिविलेज हासिल करने तक सीमित नहीं है। सुरक्षित और सुनियोजित इन्फ्रास्ट्रक्चर के संचालन के लिए इसके मुख्य फ़्लैग्स, शेल एनवायरनमेंट हैंडलिंग, रिडायरेक्शन की सामान्य गलतियों और visudo आधारित सुरक्षा नीतियों की गहरी समझ होना बेहद जरूरी है। इस गाइड में हम प्रोडक्शन सिस्टम्स पर काम आने वाले व्यावहारिक तरीकों और सुरक्षा रणनीतियों को विस्तार से समझेंगे।
sudo के मूल सिद्धांत और यूज़र प्रिविलेज की जांच
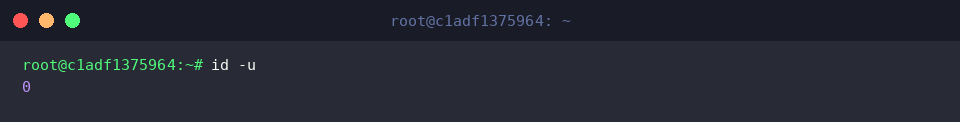
सिस्टम में वर्तमान एक्टिव सत्र का न्यूमेरिकल यूज़र आईडी (UID) जांचने के लिए id -u रन किया जाता है।
जब आउटपुट के रूप में 0 रिटर्न होता है, तो यह दर्शाता है कि प्रोसेस सुपरयूज़र (root) के अधिकार क्षेत्र में चल रही है।
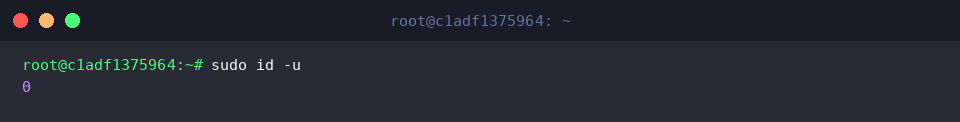
सामान्य यूज़र के रूप में लॉगिन रहते हुए किसी विशेष कार्य को एडमिनिस्ट्रेटिव पावर के साथ एग्जीक्यूट करने का मुख्य साधन sudo है।sudo id -u निष्पादित करने पर प्रमाणीकरण के उपरांत प्रोसेस सीधे सुपरयूज़र के संदर्भ में काम करती है और UID मान 0 प्रदर्शित होता है।
⚙️ [अक्सर काम आने वाले फ्लैग्स]
-l : यह जांचता है कि संबंधित यूज़र को किन-किन कमांड्स को रन करने की अनुमति है और कौन-से डिफॉल्ट्स लागू हैं।-i : रूट के प्रोफाइल एनवायरनमेंट वेरिएबल्स और होम डायरेक्टरी के साथ एक नया लॉगिन शेल शुरू करता है।-s : मौजूदा सेशन के वेरिएबल्स को बनाए रखते हुए रूट प्रिविलेज वाला सब-शेल ओपन करता है।-u : रूट के अतिरिक्त सिस्टम के किसी भी अन्य यूज़र के अधिकार के तहत निर्देश प्रोसेस करता है।-k : कैश की गई साख (क्रेडेंशियल्स) को तुरंत अमान्य घोषित कर देता है, जिससे अगली बार पासवर्ड डालना अनिवार्य हो जाए।
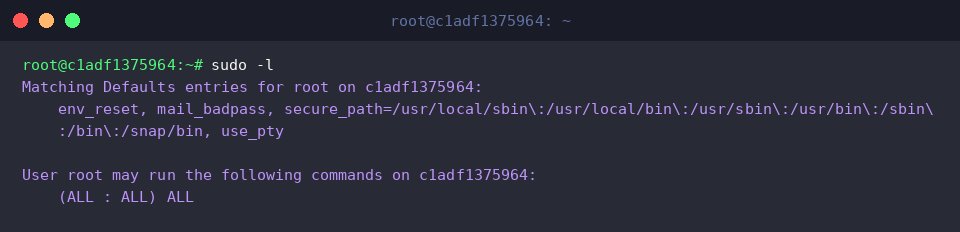
यूज़र को सौंपे गए विशेषाधिकारों और /etc/sudoers में सेट की गई सुरक्षा शर्तों की विस्तृत सूची देखने के लिए sudo -l काम आता है।
कंसोल आउटपुट में (ALL : ALL) ALL दिखाई देने का सीधा अर्थ है कि इस अकाउंट को पूरे सिस्टम पर हर प्रकार के कमांड चलाने की खुली छूट प्राप्त है।
व्यावहारिक वर्कफ़्लो में sudo के प्रमुख विकल्प: एनवायरनमेंट वेरिएबल और अन्य यूज़र सत्र
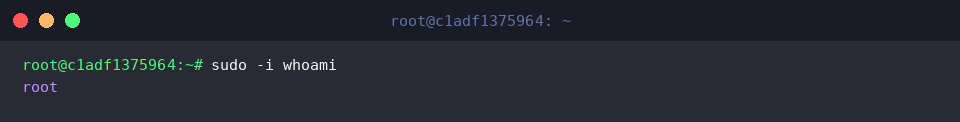
sudo -i whoami चलाने पर रूट एनवायरनमेंट पूरी तरह लोड होता है और वर्तमान यूज़र की पहचान सत्यापित होती है।
कंसोल में root नाम दिखने से यह सुनिश्चित हो जाता है कि निर्देश बिना किसी पूर्व सेशन के प्रभाव के, रूट की होम डायरेक्टरी और एनवायरनमेंट सेटिंग्स के तहत चला है।
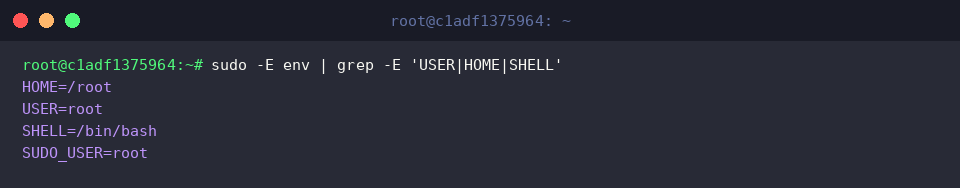
जब आपको सामान्य यूज़र के पाथ और वेरिएबल्स को रूट स्तर पर भी जस-का-तस बनाए रखना हो, तब -E फ़्लैग का सहारा लिया जाता है। sudo -E env | grep -E 'USER|HOME|SHELL' यह पुष्टि करता है कि मौजूदा सत्र के वातावरण वेरिएबल्स एडमिनिस्ट्रेटिव मोड में भी सुरक्षित स्थानांतरित हुए हैं।
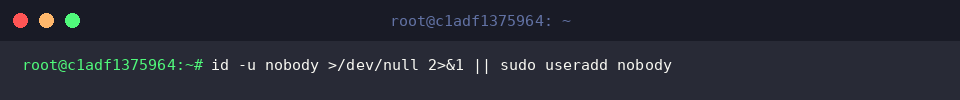
रूट के अलावा किसी अन्य सर्विस अकाउंट के तहत कमांड चलाने के परीक्षण हेतु हम nobody यूज़र की उपलब्धता सुनिश्चित करते हैं: id -u nobody >/dev/null 2>&1 || sudo useradd nobody।
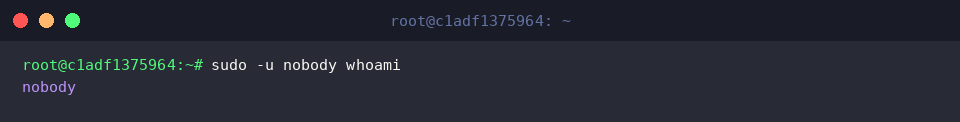
-u विकल्प का इस्तेमाल करके सीधे nobody प्रोफाइल में कमांड को डेलिगेट किया जाता है: sudo -u nobody whoami।
स्क्रीन पर nobody आउटपुट आना यह सिद्ध करता है कि प्रोसेस को बिना पासवर्ड स्विच किए सुरक्षित रूप से किसी तीसरे यूज़र के रूप में चलाया गया है।
सामान्य रिडायरेक्शन त्रुटियां और सुरक्षित डेटा राइटिंग का समाधान
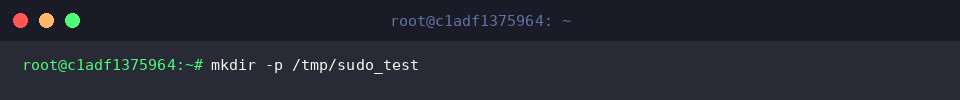
शेल रिडायरेक्शन और परमिशन कन्फ्लिक्ट के व्यावहारिक परीक्षण के लिए एक पृथक डायरेक्टरी तैयार करते हैं: mkdir -p /tmp/sudo_test।
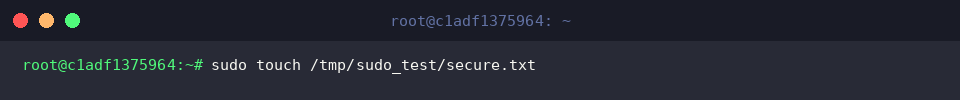
रूट ओनरशिप वाली एक खाली फ़ाइल इनिशियलाइज़ करने के लिए sudo touch /tmp/sudo_test/secure.txt का उपयोग किया जाता है।
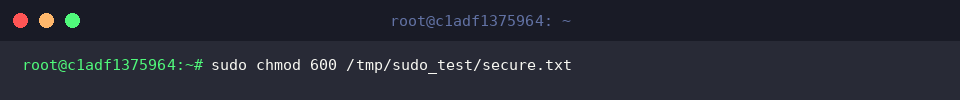
इस फ़ाइल को गैर-प्रशासकीय उपयोगकर्ताओं से सुरक्षित रखने और केवल रूट एक्सेस तक सीमित करने के लिए परमिशन को 600 पर सेट किया जाता है: sudo chmod 600 /tmp/sudo_test/secure.txt।
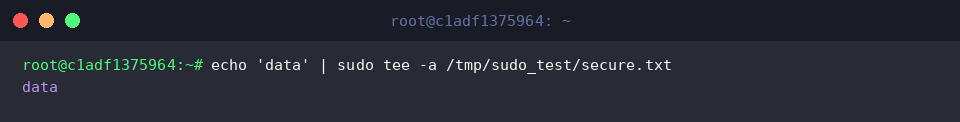
लिनक्स में sudo echo "text" > file करने पर “Permission denied” एरर आता है क्योंकि शेल स्वयं रिडायरेक्शन सामान्य यूज़र स्तर पर संभालता है। इसे हल करने के लिए पाइपलाइन के साथ sudo tee -a का उपयोग किया जाता है: echo 'data' | sudo tee -a /tmp/sudo_test/secure.txt। इससे कंटेंट सुरक्षित रूप से अपेंड होता है और टर्मिनल पर भी दिखाई देता है।
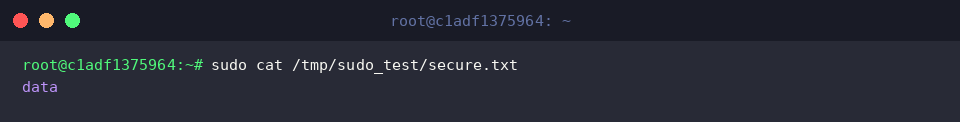
लॉक्ड फ़ाइल में डेटा सही ढंग से दर्ज हुआ है या नहीं, इसकी पुष्टि करने के लिए रूट प्रिविलेज के साथ फ़ाइल रीड की जाती है: sudo cat /tmp/sudo_test/secure.txt।
टर्मिनल पर data का दिखना यह साबित करता है कि राइट ऑपरेशन पूरी तरह सफल रहा।
प्रयोग समाप्त होने के बाद सिस्टम क्लीनअप के तहत निर्मित सभी टेस्ट डायरेक्टरीज़ और फ़ाइलों को डिलीट कर दिया जाता है: rm -rf /tmp/sudo_test।
क्रेडेंशियल टाइमआउट प्रबंधन और visudo सिंटैक्स वैलिडेशन
sudo -v कमांड का उपयोग बिना कोई टास्क रन किए प्रमाणीकरण टाइमर (auth timeout) को ताज़ा करने के लिए किया जाता है।
यदि पासवर्ड पहले से मान्य है, तो बिना कोई एरर दिए सेशन का टाइमआउट क्लॉक रीसेट हो जाता है।
काम पूरा होने पर सेशन को असुरक्षित खुला छोड़ने के बजाय sudo -k चलाकर कैश की गई साख को तुरंत अमान्य कर दिया जाता है।
इसके बाद कोई भी नया कार्य करने पर सिस्टम अनिवार्य रूप से दोबारा पासवर्ड की मांग करेगा।
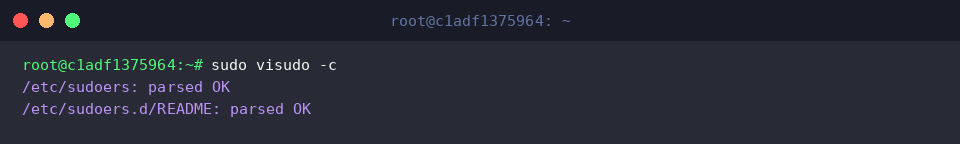
/etc/sudoers फ़ाइल में सिंटैक्स की मामूली गलती भी एडमिन को सिस्टम से लॉक-आउट कर सकती है। इसलिए किसी भी बदलाव के बाद कॉन्फ़िगरेशन को जांचना अनिवार्य है: sudo visudo -c।
आउटपुट में parsed OK का संदेश यह सुनिश्चित करता है कि सभी नियम व्याकरण की दृष्टि से त्रुटिरहित हैं।
इस गाइड में हमने लिनक्स सिस्टम पर sudo के महत्वपूर्ण ऑप्शन्स, एनवायरनमेंट वेरिएबल्स की हैंडलिंग और सुरक्षा मानकों का बारीकी से अध्ययन किया। इन उन्नत तकनीकों को अपनी दैनिक दिनचर्या में शामिल करके आप अपने लिनक्स इन्फ्रास्ट्रक्चर को अधिक सुरक्षित और सुचारू बना सकते हैं।