


परिचय
लिनक्स अथवा उबंटू जैसे यूनिक्स-आधारित ऑपरेटिंग सिस्टम्स में फ़ाइलों और डायरेक्टरीज़ का स्वामित्व (ओनरशिप) सही ढंग से निर्धारित करना सिस्टम सुरक्षा और एक्सेस कंट्रोल की सबसे बुनियादी शर्त है। अनधिकृत उपयोगकर्ताओं से संवेदनशील डेटा सुरक्षित रखने के लिए सही ओनर और ग्रुप असाइन करना अनिवार्य होता है। इस विस्तृत ट्यूटोरियल में हम chown (Change Owner) उपयोगिता की बुनियादी सिंटैक्स संरचना से लेकर, यूज़र व ग्रुप को एक साथ अपडेट करने, रिकर्सिव मोड (-R) द्वारा संपूर्ण डायरेक्टरी ट्री को संशोधित करने और संदर्भ फ़ाइल (--reference) का लाभ उठाकर ओनरशिप डुप्लिकेट करने के वास्तविक प्रोडक्शन वर्कफ़्लो को विस्तार से समझेंगे।
1. किसी फ़ाइल के मूल ओनर को बदलना (हैंड्स-ऑन अभ्यास)
इस प्रक्रिया को प्रैक्टिकल रूप से समझने हेतु सबसे पहले touch test_file.txt && ls -l test_file.txt का उपयोग करके एक डमी टेस्ट फ़ाइल तैयार करते हैं और फ़ाइल लिस्टिंग के माध्यम से इसके डिफ़ॉल्ट ओनर (जो आमतौर पर root होता है) की पुष्टि करते हैं।
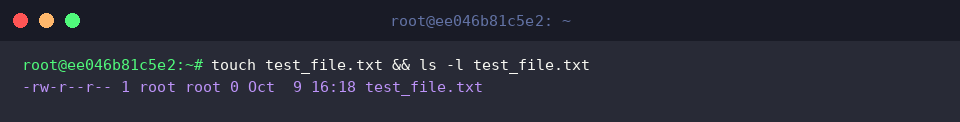
लिनक्स में chown कमांड का मुख्य कार्य फ़ाइल सिस्टम नोड्स पर असाइन किए गए यूज़र ओनरशिप या ग्रुप ओनरशिप को रीअसाइन करना है।
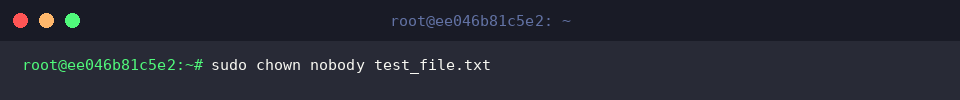
यदि हमें किसी निर्दिष्ट फ़ाइल का ओनर बदलना हो, तो सुपरयूज़र विशेषाधिकारों के साथ sudo chown nobody test_file.txt कमांड रन किया जाता है।
⚙️ [महत्वपूर्ण कमांड विकल्प]
-R : टारगेट डायरेक्टरी और उसके भीतर मौजूद सभी सब-डायरेक्टरीज़ तथा फ़ाइलों पर बदलाव को रिकर्सिवली (गहराई तक) लागू करता है।-v : निष्पादित की जा रही प्रक्रिया का विस्तृत (verbose) लॉग टर्मिनल पर प्रदर्शित करता है।-c : केवल उन्हीं फ़ाइलों की जानकारी स्क्रीन पर दिखाता है जिनमें वास्तव में ओनरशिप का बदलाव हुआ हो।-f : अधिकांश सामान्य एरर मैसेज और चेतावनियों को शांत (suppress) कर देता है।--reference : किसी अन्य मौजूदा फ़ाइल की ओनर और ग्रुप सेटिंग्स को कॉपी करके सीधे टारगेट फ़ाइल पर क्लोन कर देता है।
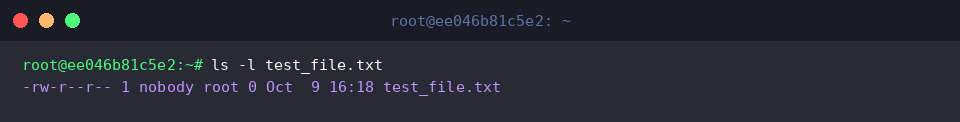
किए गए बदलाव को वेरीफाई करने के लिए दोबारा ls -l test_file.txt निष्पादित करें। अब आप देखेंगे कि फ़ाइल का स्वामित्व पूर्ववर्ती यूज़र root से हटकर सफलतापूर्वक nobody यूज़र को सौंपा जा चुका है।
2. उपयोगकर्ता और समूह को एक साथ अपडेट करना
वेब सर्वर सेटअप या एप्लिकेशन डिप्लॉयमेंट के दौरान अक्सर यूज़र और ग्रुप दोनों को एक साथ बदलने की आवश्यकता पड़ती है। इसका परीक्षण करने के लिए touch web_config.conf && ls -l web_config.conf चलाकर एक कॉन्फ़िगरेशन फ़ाइल जनरेट करें और इसका प्रारंभिक root स्वामित्व देखें।
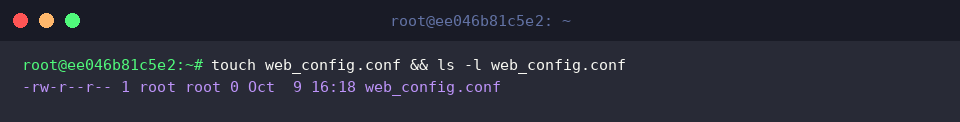
फ़ाइल का नया ओनर और ग्रुप असाइन करने के लिए sudo chown www-data:www-data web_config.conf कमांड चलाएँ।
यहाँ कोलन (:) सेपरेटर का उपयोग करके [user]:[group] प्रारूप में दोनों वैल्यू एक साथ दी जाती हैं, जिससे वेब सर्वर (जैसे Nginx या Apache) की अनुमतियाँ एक ही झटके में सेट हो जाती हैं।
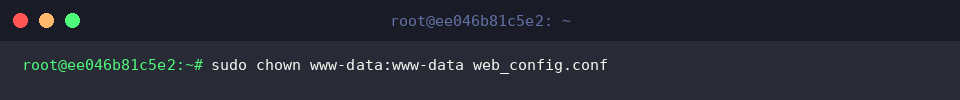
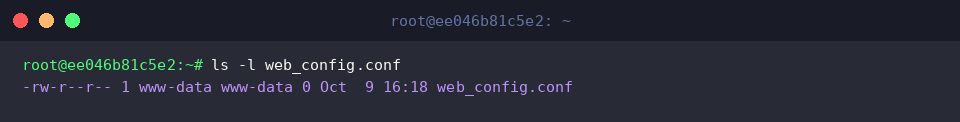
सिस्टम स्थिति की पुष्टि के लिए ls -l web_config.conf चलाकर फ़ाइल मेटाडेटा का निरीक्षण करें।
आप पाएंगे कि फ़ाइल का यूजर ओनर और ग्रुप ओनर दोनों ही root से सफलतापूर्वक www-data में परिवर्तित हो चुके हैं।
3. संपूर्ण डायरेक्टरी ट्री पर रिकर्सिव बदलाव लागू करना (-R विकल्प)
नेस्टेड फ़ोल्डर संरचनाओं में मौजूद सभी घटकों पर एक साथ ओनरशिप अपडेट करने के लिए पहले mkdir -p /tmp/project_dir/sub && touch /tmp/project_dir/file1.txt /tmp/project_dir/sub/file2.txt चलाकर एक सैंपल डायरेक्टरी और फ़ाइल लेआउट तैयार करते हैं।
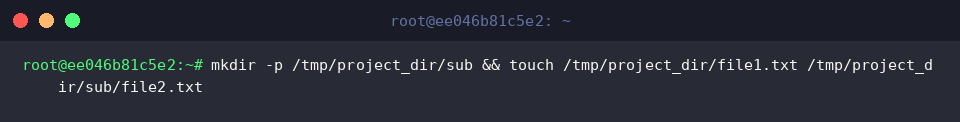
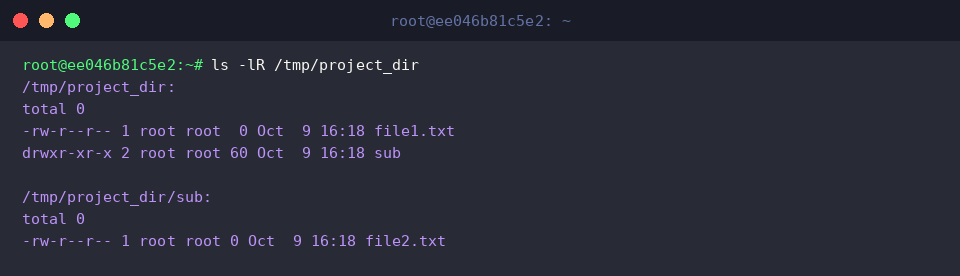
बदलाव करने से पूर्व, डायरेक्टरी पदानुक्रम की वर्तमान स्थिति जांचने के लिए ls -lR /tmp/project_dir चलाएँ।
आउटपुट स्पष्ट रूप से इंगित करेगा कि मुख्य फ़ोल्डर, सब-डायरेक्टरी और उनके अंदर मौजूद तमाम फ़ाइलें वर्तमान में root खाते के नियंत्रण में हैं।
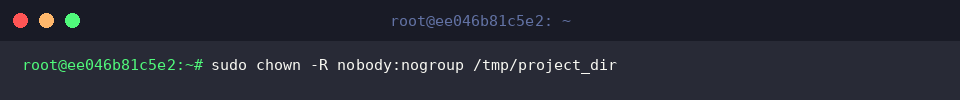
डायरेक्टरी के साथ-साथ उसके भीतर मौजूद प्रत्येक आंतरिक फ़ाइल और सब-फ़ोल्डर का यूज़र तथा ग्रुप बदलने के लिए एडमिनिस्ट्रेटर प्रिविलेज के साथ sudo chown -R nobody:nogroup /tmp/project_dir निष्पादित करें।-R (Recursive) फ्लैग डायरेक्टरी पाथ में गहराई तक प्रवेश करता है और निचले स्तर की सभी संपत्तियों पर समान ओनरशिप नियम लागू कर देता है।
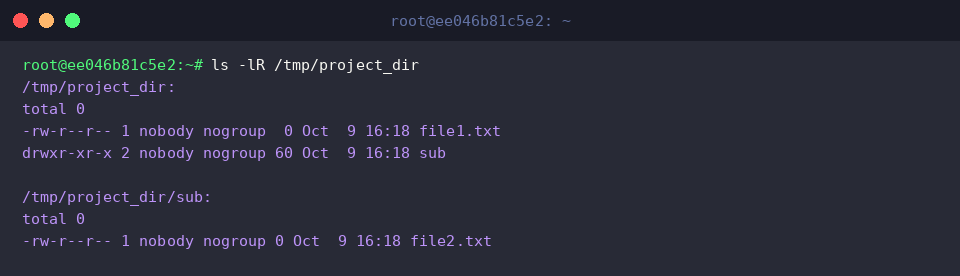
संशोधन की पुष्टि हेतु पुनः ls -lR /tmp/project_dir रन करके डायरेक्टरी ट्री को री-स्कैन करें।
आप देख सकते हैं कि मुख्य फ़ोल्डर के साथ-साथ file1.txt, सब-डायरेक्टरी sub, और उसके भीतर की file2.txt सभी एक साथ nobody:nogroup में बदल चुके हैं।
4. संदर्भ फ़ाइल की सहायता से ओनरशिप क्लोन करना (–reference)
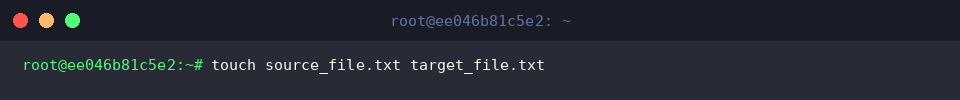
कई बार हमें सटीक यूज़र और ग्रुप नाम याद नहीं होते, लेकिन किसी मौजूदा फ़ाइल की अनुमतियों की हूबहू नकल करनी होती है। इस परिदृश्य के लिए touch source_file.txt target_file.txt चलाकर दो अलग-अलग फ़ाइलें बनाएँ।
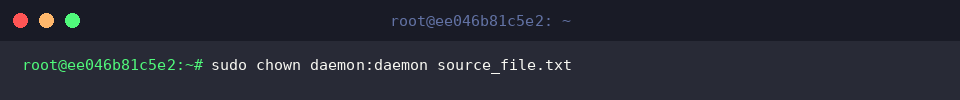
अब मास्टर (रेफ़रेंस) फ़ाइल का ओनर व ग्रुप निर्धारित करने के लिए sudo chown daemon:daemon source_file.txt कमांड रन करें।
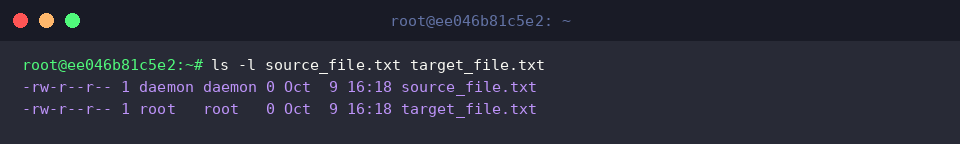
दोनों फ़ाइलों की स्थिति की तुलना करने के लिए ls -l source_file.txt target_file.txt चलाएँ।
टर्मिनल आउटपुट में source_file.txt का स्वामित्व daemon:daemon दिखेगा, जबकि अप्रभावित target_file.txt अभी भी डिफ़ॉल्ट root:root पर सेट होगी।
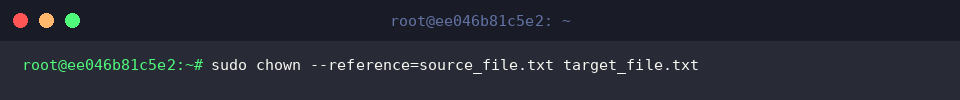
मैन्युअल रूप से नाम टाइप किए बिना सोर्स फ़ाइल की ओनरशिप संरचना को टारगेट फ़ाइल पर हूबहू लागू करने हेतु sudo chown --reference=source_file.txt target_file.txt कमांड निष्पादित करें।
यह --reference पैरामीटर स्क्रिप्टिंग और ऑटोमेशन के लिए अत्यंत उपयोगी है, जहाँ आपको मैन्युअल इनपुट के बिना डायनामिक रूप से अनुमतियाँ सिंक करनी होती हैं।
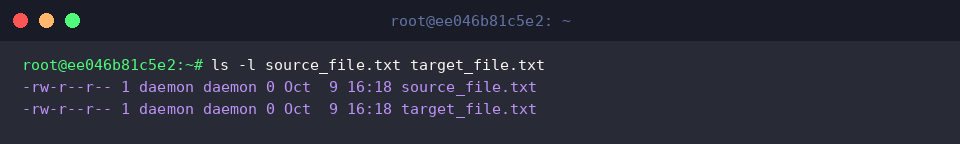
क्लोनिंग प्रक्रिया सफल रही या नहीं, इसकी पुष्टि के लिए ls -l source_file.txt target_file.txt रन करके आउटपुट की जाँच करें।
अब target_file.txt का ओनर और ग्रुप भी सोर्स फ़ाइल के अनुरूप स्वतः daemon:daemon में रूपांतरित हो चुका है।
इस लेख में हमने लिनक्स सिस्टम पर फ़ाइल ओनरशिप के बुनियादी सिद्धांतों, यूज़र/ग्रुप प्रबंधन, और chown कमांड के व्यावहारिक उपयोगों को विभिन्न परिदृश्यों में समझा।
अपने लिनक्स सर्वर इन्फ्रास्ट्रक्चर को मजबूत और सुरक्षित बनाए रखने के लिए हमेशा लीस्ट-प्रिविलेज मॉडल का पालन करें और फ़ाइल अनुमतियों का सटीक विन्यास सुनिश्चित करें।