


प्रस्तावना
उबंटू और लिनक्स वातावरण में क्रिप्टोग्राफ़िक कुंजियों एवं कॉन्फ़िगरेशन फाइलों को किसी नए स्टोरेज पाथ पर स्थानांतरित करना अक्सर सिस्टम रखरखाव का अहम हिस्सा होता है। इस प्रक्रिया को बिना किसी डेटा विसंगति के पूरा करने के लिए addgnupghome एक अत्यंत प्रभावी टूल सिद्ध होता है। इस ट्यूटोरियल में हम समझेंगे कि यह यूटिलिटी पृष्ठभूमि में कैसे काम करती है, और एक व्यावहारिक अभ्यास के माध्यम से देखेंगे कि GPG होम डायरेक्टरी का सुरक्षित स्थानांतरण एवं सत्यापन किस प्रकार किया जाता है।
1. GnuPG पैकेज इंस्टॉलेशन एवं addgnupghome टूल का सत्यापन
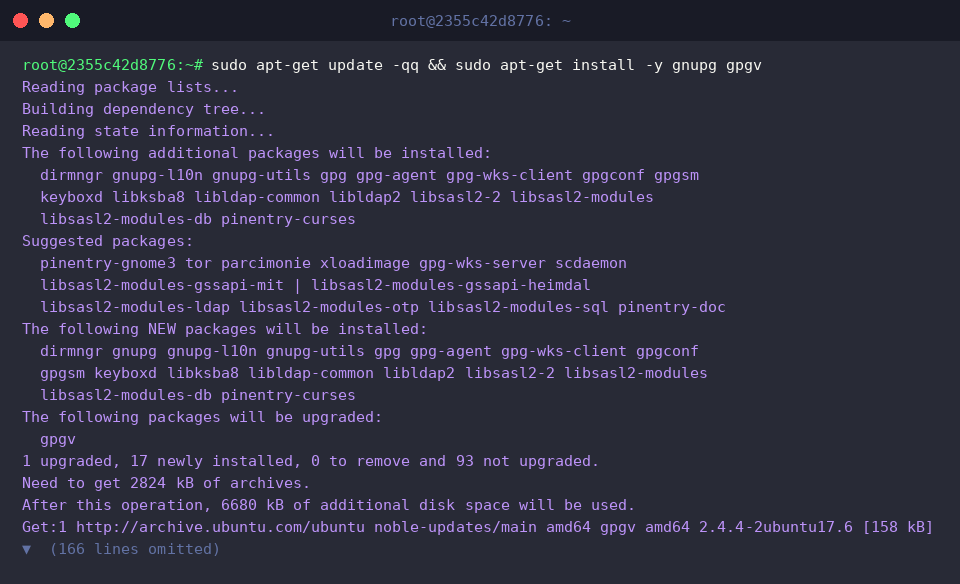
सिस्टम पर कुंजी प्रबंधन और डायरेक्टरी रीलोकेशन से जुड़े टूल्स सक्रिय करने हेतु सबसे पहले gnupg तथा gpgv पैकेजों को स्थापित करना आवश्यक है।
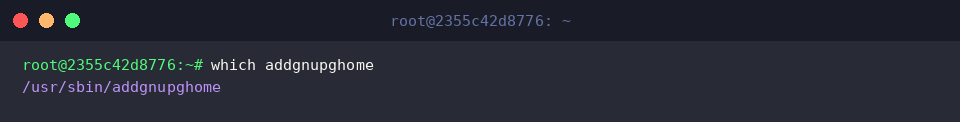
स्थापना उपरांत which कमांड चलाकर यह सुनिश्चित कर लें कि निष्पादन योग्य फाइल /usr/sbin/addgnupghome स्थान पर उपलब्ध है या नहीं।addgnupghome मुख्य रूप से उपयोगकर्ता खातों या निर्दिष्ट पाथ में मानक GnuPG डायरेक्टरी संरचना (~/.gnupg) को इनिशियलाइज़ करने और मौजूदा डेटा को नए स्थान पर सुचारू रूप से माइग्रेट करने का कार्य संभालता है।
⚙️ [महत्वपूर्ण पैरामीटर]
account : वह लक्षित यूज़र अकाउंट जिसके तहत GnuPG होम डायरेक्टरी का निर्माण अथवा माइग्रेशन निष्पादित करना है।
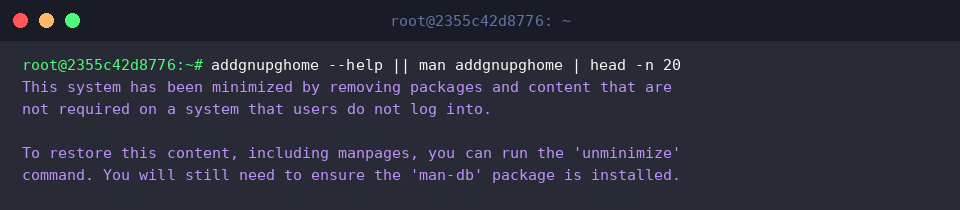
कमांड के सिंटैक्स और उपयोग संबंधी निर्देशों को टर्मिनल पर देखने के लिए हेल्प फ़्लैग निष्पादित करें।
ध्यान दें कि न्यूनतम (minimized) Ubuntu सर्वर इंस्टॉलेशन में सिस्टम स्टोरेज बचाने के लिए डिफ़ॉल्ट रूप से मैन्युअल पेजों को शामिल नहीं किया जाता, जिससे संबंधित संक्षिप्त सूचना स्क्रीन पर दिखाई दे सकती है।
2. सैंडबॉक्स लेगेसी GPG डायरेक्टरी तैयार करना एवं टेस्ट की-पेयर जनरेट करना
उत्पादन परिवेश को प्रभावित किए बिना अभ्यास करने के लिए एक अस्थायी लेगेसी डायरेक्टरी बनाएं और सुरक्षा मानकों का पालन करते हुए इसकी अनुमतियों को 700 पर सेट करें।
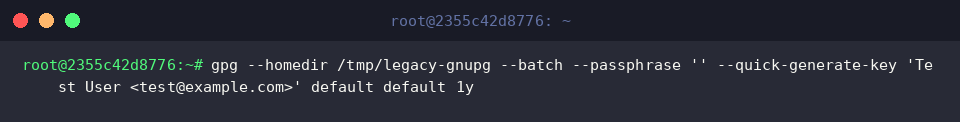
स्थानांतरण प्रक्रिया का परीक्षण करने के लिए gpg --quick-generate-key कमांड का उपयोग करके एक डमी की-पेयर जनरेट करते हैं।
यह कमांड कस्टम डायरेक्टरी (--homedir /tmp/legacy-gnupg) के अंदर बिना किसी पासफ़्रेज़ के 1 वर्ष की वैधता वाली डिफ़ॉल्ट परीक्षण कुंजी तैयार कर देता है।
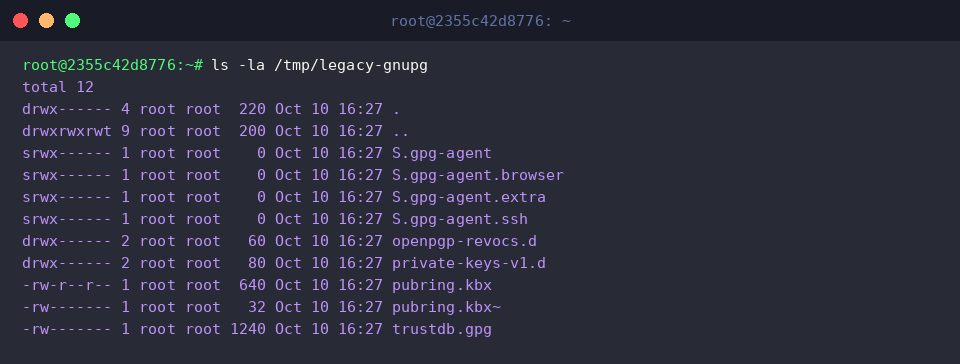
इसके बाद ls -la द्वारा लेगेसी डायरेक्टरी के आंतरिक घटकों की जांच करें, ताकि पुष्टि हो सके कि पब्लिक कीरिंग (pubring.kbx), ट्रस्ट डेटाबेस (trustdb.gpg) और सीक्रेट कीज डायरेक्टरी सही तरीके से सृजित हो चुकी हैं।
3. addgnupghome के जरिए नई GPG होम डायरेक्टरी का गठन एवं माइग्रेशन
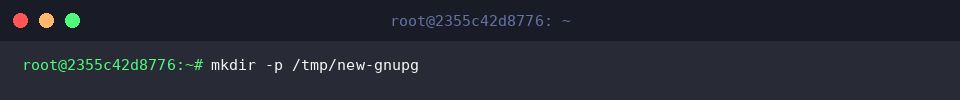
माइग्रेट किए जाने वाले डेटा को स्टोर करने हेतु mkdir -p /tmp/new-gnupg कमांड निष्पादित करके एक नया गंतव्य फ़ोल्डर तैयार करें।
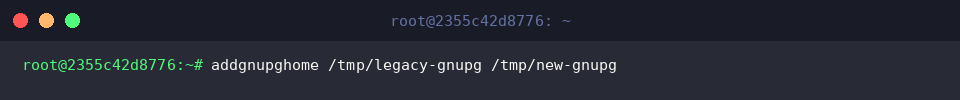
अब addgnupghome टूल की सहायता से स्रोत डायरेक्टरी /tmp/legacy-gnupg का संपूर्ण GPG डेटा एवं लेआउट नए लक्ष्य /tmp/new-gnupg में माइग्रेट करें।
कमांड निष्पादन बिना किसी रुकावट के पूरा होकर यह सुनिश्चित करता है कि डायरेक्टरी स्ट्रक्चर और क्रिप्टोग्राफिक डेटा सफलतापूर्वक नए पाथ पर स्थानांतरित हो चुके हैं।
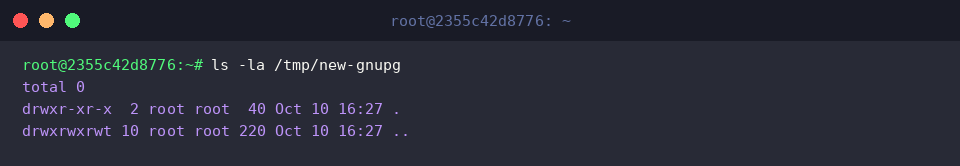
स्थानांतरण के पश्चात निर्मित डायरेक्टरी की संरचना और फाइलों की स्थिति का जायजा लेने के लिए ls -la /tmp/new-gnupg रन करें।
कमांड आउटपुट यह स्पष्ट कर देगा कि लक्षित डायरेक्टरी में आवश्यक सभी कीरिंग फाइल्स सही ढंग से व्यवस्थित हो चुकी हैं।
4. माइग्रेटेड डायरेक्टरी का सत्यापन एवं अनुशंसित अनुमति (Permissions) विन्यास
नए पाथ पर कुंजियों की उपलब्धता सत्यापित करने के लिए --homedir विकल्प के साथ gpg --homedir /tmp/new-gnupg --list-keys निष्पादित करें।
इससे प्रमाणित होता है कि स्थानांतरित परिवेश में भी पूर्व-निर्मित पब्लिक की तथा उपयोगकर्ता मेटाडेटा बिना किसी त्रुटि के पढ़े जा सकते हैं।
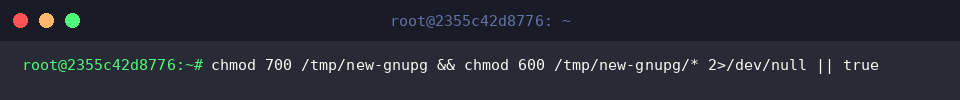
क्रिप्टोग्राफ़िक संपत्तियों की सुरक्षा हेतु सख्त अनुमतियां लागू करना अनिवार्य है; इसलिए पैरेंट डायरेक्टरी को 700 तथा आंतरिक फाइलों को 600 अनुमतियां प्रदान की जाती हैं।
यह सख्त सुरक्षा विन्यास निजी कुंजियों को अनधिकृत उपयोगकर्ताओं द्वारा पढ़े जाने से रोकता है और GnuPG की आधिकारिक सुरक्षा संस्तुतियों के अनुरूप केवल स्वामी (owner) को रीड-राइट पहुंच सीमित करता है।
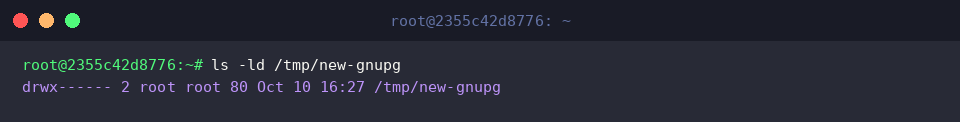
डायरेक्टरी स्तर पर सुरक्षा विन्यास की पुष्टि के लिए ls -ld चलाकर सुनिश्चित करें कि एक्सेस राइट्स drwx------ (700) के रूप में सही प्रतिबिंबित हो रहे हैं।
यह आउटपुट सत्यापन करता है कि डायरेक्टरी अनुमतियां वांछित सुरक्षा स्तर के साथ पूरी तरह मेल खाती हैं।
अभ्यास समाप्त होने के बाद परीक्षण के लिए बनाई गई दोनों अस्थायी डायरेक्टरीज़ को rm -rf /tmp/legacy-gnupg /tmp/new-gnupg चलाकर हटा दें।
इस प्रक्रिया से सिस्टम का टेम्परेरी स्टोरेज पूरी तरह साफ हो जाता है और वातावरण अपनी मूल स्थिति में लौट आता है।
इस प्रकार आपने जाना कि किस तरह addgnupghome का उपयोग करके लिनक्स वातावरण में GPG होम डायरेक्टरी को अत्यंत सहजता और सुरक्षा के साथ माइग्रेट किया जा सकता है।
अपने प्रोडक्शन सर्वर या वर्कस्टेशन पर कुंजी स्थानांतरण करते समय इन चरणों और अनुमति विन्यासों का पालन करें, जिससे किसी भी तरह के डेटा नुकसान या अनुचित परमिशन संबंधी जोखिम से बचा जा सके।