


अवलोकन एवं परिचय
मल्टी-यूज़र लिनक्स वातावरण में सुरक्षा नियमों की एकरूपता बनाए रखना सिस्टम एडमिनिस्ट्रेटर के लिए एक बड़ी चुनौती होती है। यदि प्रत्येक यूज़र के लिए मैन्युअली क्रिप्टोग्राफ़िक नीतियाँ बदली जाएँ, तो मानवीय त्रुटियों की संभावना बढ़ जाती है। Ubuntu में applygnupgdefaults टूल एक ऐसा स्वचालित समाधान प्रस्तुत करता है जिसके जरिए केंद्रीय रूप से परिभाषित GnuPG सुरक्षा नीतियों को सभी यूज़र्स के होम डायरेक्टरी में एक साथ प्रसारित किया जा सकता है। इस व्यावहारिक गाइड में पैकेज संस्थापन से लेकर वैश्विक प्राथमिकताओं के परिनियोजन और उनके सत्यापन तक की संपूर्ण प्रक्रिया को विस्तार से समझाया गया है।
1. पर्यावरण सेटअप और आवश्यक GnuPG पैकेजों की जाँच
सिस्टम-व्यापी विन्यास लागू करने से पहले GnuPG के मुख्य घटकों और प्रबंधन उपकरणों का सिस्टम में मौजूद होना अनिवार्य है। इसके लिए gnupg तथा gpgconf दोनों पैकेजों को संस्थापित किया जाता है।
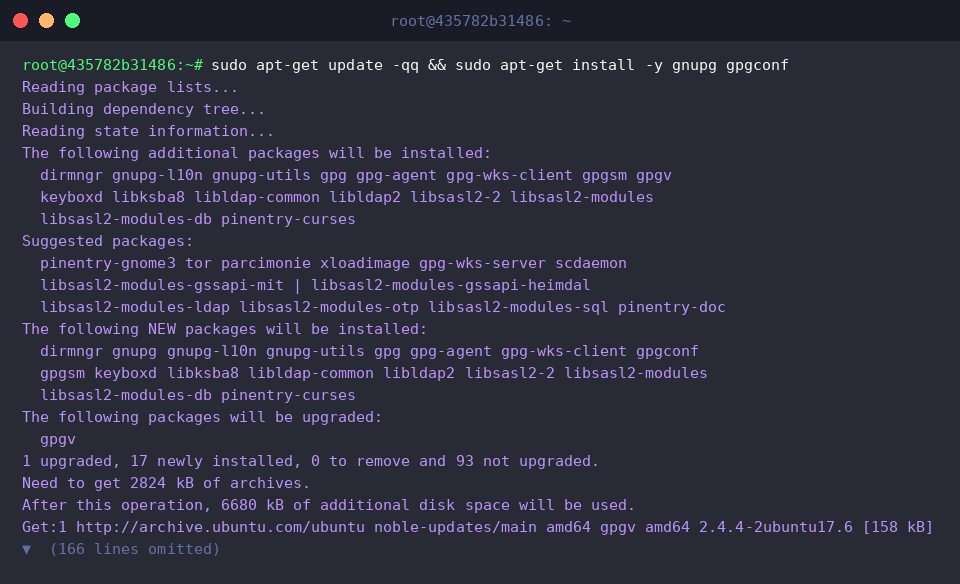
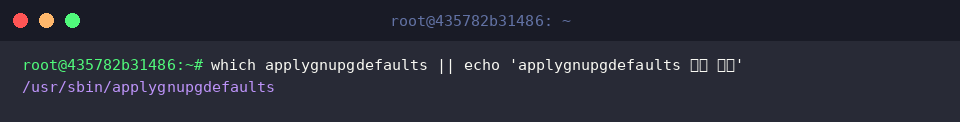
तकनीकी रूप से applygnupgdefaults एक प्रशासनिक स्क्रिप्ट है, जो केंद्रीय विन्यास फ़ाइल (/etc/gnupg/gpgconf.conf) में उल्लिखित नियमों को उपयोगकर्ताओं के संबंधित GnuPG प्रोफ़ाइल पर प्रभावी रूप से सिंक करती है।
कमांड पाथ में इस बाइनरी की उपस्थिति सुनिश्चित करने के लिए which कमांड का उपयोग करके जाँच की जाती है।
⚙️ [प्रमुख कमांड विकल्प]
-v, --verbose : निष्पादन के दौरान बैकएंड में होने वाली प्रत्येक प्रक्रिया का विस्तृत विवरण टर्मिनल पर दिखाता है।-n, --dry-run : वास्तविक फ़ाइलों में कोई बदलाव किए बिना संभावित परिवर्तनों का सिमुलेशन चलाता है।-r, --replace : मौजूदा उपयोगकर्ता प्राथमिकताओं को अधिलेखित (overwrite) कर सिस्टम डिफॉल्ट्स को बलपूर्वक लागू करता है।-f, --file FILE : मानक पथ (/etc/gnupg/gpgconf.conf) के बजाय किसी विशिष्ट कस्टम कॉन्फ़िगरेशन फ़ाइल को आधार बनाता है।
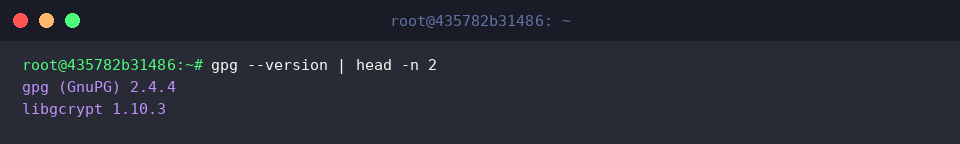
सिस्टम में चल रहे GnuPG का मुख्य संस्करण तथा आंतरिक एन्क्रिप्शन इंजन (libgcrypt) की स्थिति जाँची जाती है ताकि आधुनिक मानकों के साथ संगतता की पुष्टि हो सके।
2. सिस्टम-स्तरीय मानक GnuPG कॉन्फ़िगरेशन फ़ाइल तैयार करना
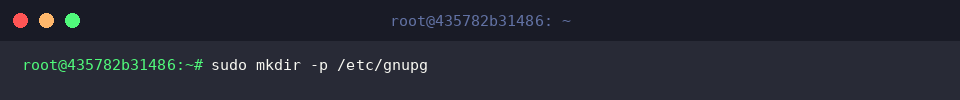
संपूर्ण ऑपरेटिंग सिस्टम के सभी खातों के लिए साझा सुरक्षा नीतियाँ संग्रहीत करने हेतु sudo mkdir -p /etc/gnupg निर्देश द्वारा समर्पित डायरेक्टरी तैयार की जाती है।
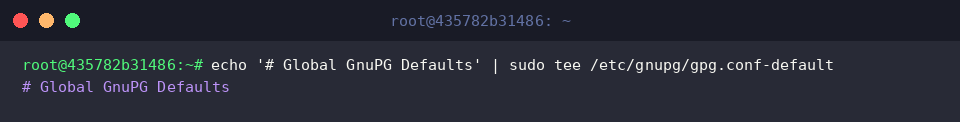
ग्लोबल डिफ़ॉल्ट विन्यास के लिए /etc/gnupg/gpg.conf-default फ़ाइल बनाई जाती है और उसमें आरंभिक पहचान हेडर जोड़ने हेतु echo '# Global GnuPG Defaults' | sudo tee /etc/gnupg/gpg.conf-default निष्पादित किया जाता है।
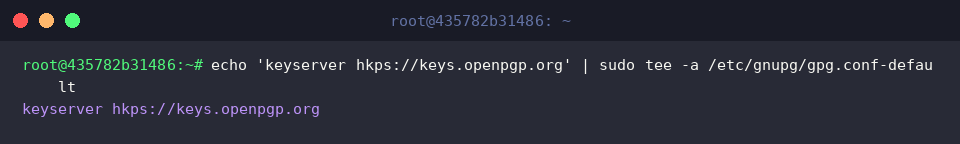
संगठन के सभी सदस्यों के लिए मानक की-सर्वर (keyserver) का पता बाध्यकारी बनाने हेतु echo 'keyserver hkps://keys.openpgp.org' | sudo tee -a /etc/gnupg/gpg.conf-default कमांड की मदद से फ़ाइल के अंत में यह नीति जोड़ दी जाती है।
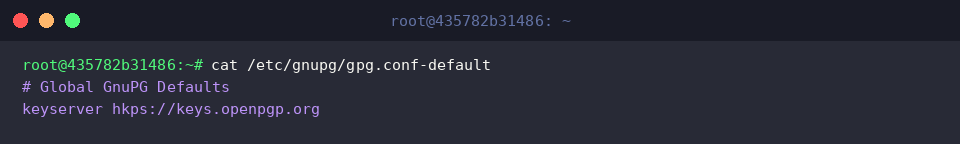
निर्मित फ़ाइल के अंदर दर्ज किए गए पैरामीटर्स सही ढंग से लिखे गए हैं या नहीं, इसकी पुष्टि cat /etc/gnupg/gpg.conf-default द्वारा की जाती है।
3. उपयोगकर्ता डायरेक्टरी तैयार करना एवं डिफ़ॉल्ट प्राथमिकताओं का सामूहिक निष्पादन
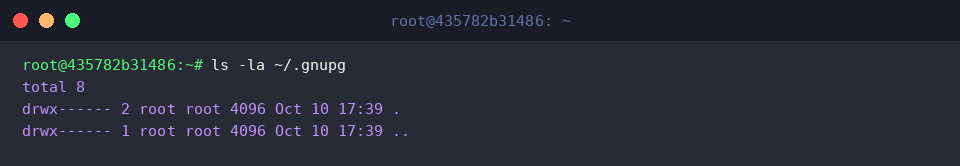
उपयोगकर्ता खाते में व्यक्तिगत एन्क्रिप्शन फ़ाइलों के संग्रहण के लिए mkdir -p ~/.gnupg && chmod 700 ~/.gnupg चलाकर सुरक्षित फ़ोल्डर तैयार किया जाता है, जिसके अंतर्गत केवल खाता स्वामी को ही पढ़ने-लिखने की पूर्ण अनुमति मिलती है।
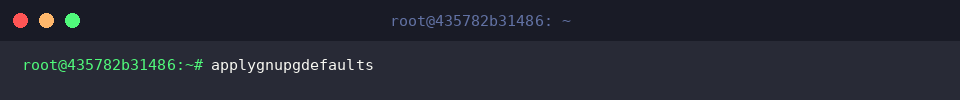
सिस्टम स्तर पर निर्धारित नीतियों को वर्तमान यूज़र की होम डायरेक्टरी में सिंक करने के लिए applygnupgdefaults कमांड को सक्रिय किया जाता है।
कार्रवाई पूरी होने के बाद ls -la ~/.gnupg द्वारा डायरेक्टरी के भीतर नई फ़ाइलों और उनकी अनुमतियों का निरीक्षण किया जाता है।
4. कॉन्फ़िगरेशन का सत्यापन और अंतिम स्थिति की जाँच
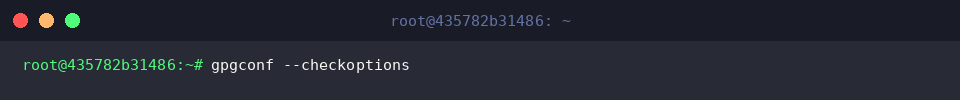
लागू की गई सेटिंग्स में किसी सिंटैक्स त्रुटि या परस्पर विरोधी विकल्पों की अनुपस्थिति सुनिश्चित करने के लिए gpgconf --checkoptions चलाया जाता है।
यदि कमांड बिना किसी त्रुटि संदेश के रिक्त आउटपुट देता है, तो इसका अर्थ है कि सभी नियम पूर्णतः वैध और त्रुटिहीन हैं।
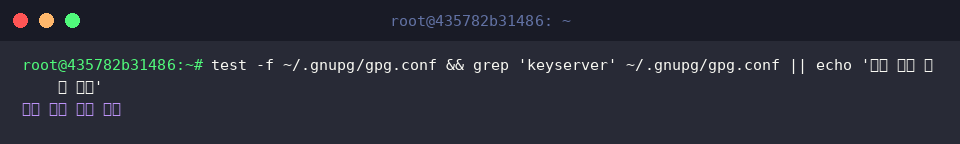
उपयोगकर्ता की व्यक्तिगत फ़ाइल ~/.gnupg/gpg.conf में निर्धारित की-सर्वर पैरामीटर प्रभावी हुआ है या नहीं, यह परखने के लिए test -f ~/.gnupg/gpg.conf && grep 'keyserver' ~/.gnupg/gpg.conf || echo '기본 설정 적용 확인' कमांड निष्पादित की जाती है।
पुष्टि संदेश यह प्रमाणित करता है कि सिस्टम की मानक सुरक्षा नीति सफलतापूर्वक लागू हो चुकी है।
इस प्रकार Ubuntu वातावरण में applygnupgdefaults के माध्यम से पूरे सिस्टम पर एकसमान GnuPG सुरक्षा नीतियाँ प्रभावी ढंग से तैनात की जा सकती हैं। यह विधि मैनुअल विन्यास के झंझट को समाप्त करती है और उद्यम स्तर पर क्रिप्टोग्राफ़िक सुरक्षा मानकों का मानकीकरण सुनिश्चित करती है।