


परिचय
लिनक्स आधारित प्रणालियों में सॉफ्टवेयर परिनियोजन (deployment) और रखरखाव का मुख्य आधार apt-get उपयोगिता है। इस टूल के पर्दे के पीछे की कार्यप्रणाली को समझना प्रत्येक सिस्टम प्रशासक के लिए आवश्यक है। रिपोजिटरी इंडेक्स सिंक्रोनाइज़ेशन से लेकर निर्भरता समाधान (dependency resolution), पैकेज कैशिंग और स्टोरेज ऑप्टिमाइजेशन तक की पूरी तकनीकी प्रक्रिया को हम टर्मिनल प्रमाणों के साथ विश्लेषित करेंगे।
1. रिपोजिटरी मेटाडेटा सिंक्रोनाइज़ेशन और आंतरिक संरचना (apt-get update)
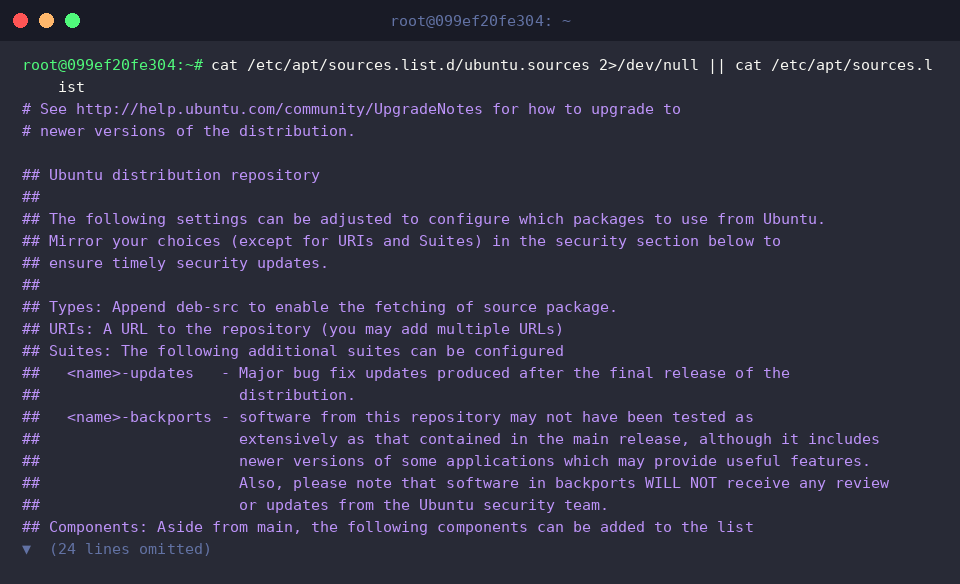
पैकेज इंस्टॉलेशन से पूर्व उबंटू सिस्टम यह निर्धारित करता है कि सॉफ्टवेयर घटक किन आधिकारिक सर्वरों से डाउनलोड किए जाएंगे। यह विन्यास नेटवर्क पाथ्स के माध्यम से सुरक्षित रहता है।
Ubuntu 24.04 (Noble Numbat) में पेश किए गए नए deb822 फॉरमैट (ubuntu.sources) अथवा पारंपरिक sources.list फाइल को पढ़कर सिस्टम सक्रिय आर्काइव एंडपॉइंट्स की पहचान करता है।
डेबियन-आधारित वितरणों में apt-get पैकेज जीवनचक्र को नियंत्रित करने वाला केंद्रीय इंजन है।
जब एडमिनिस्ट्रेटर apt-get update निष्पादित करता है, तो सिस्टम कॉन्फ़िगर किए गए रिमोट सर्वरों से संपर्क स्थापित कर अद्यतन सॉफ्टवेयर तालिकाओं (पैकेज मेटाडेटा) को स्थानीय स्टोरेज में सिंक करता है।
⚙️ [महत्वपूर्ण कमांड-लाइन फ्लैग्स]
-y : निष्पादन के दौरान आने वाले सभी इंटरएक्टिव पुष्टिकरणों को स्वतः स्वीकार करता है।-s : ड्राई-रन मोड सक्रिय करता है; बिना कोई वास्तविक सिस्टम बदलाव किए केवल प्रभाव दिखाता है।-d : पैकेज बाइनरी केवल लोकल स्टोरेज में डाउनलोड करता है, इंस्टॉलेशन नहीं करता।-q : स्क्रीन पर प्रदर्शित होने वाले लॉग्स और प्रोग्रेस बार को न्यूनतम करता है।--purge : सॉफ्टवेयर निष्कासन के समय संबंधित विन्यास फ़ाइलों (config files) को भी मिटा देता है।--fix-broken : टूटी हुई या अधूरी निर्भरताओं (broken dependencies) की पहचान कर स्वतः सुधारता है।
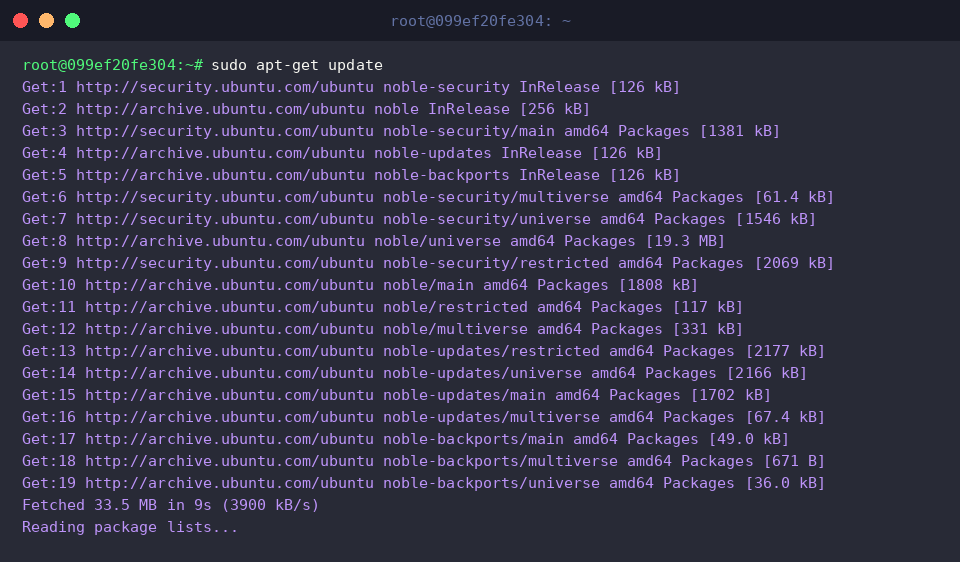
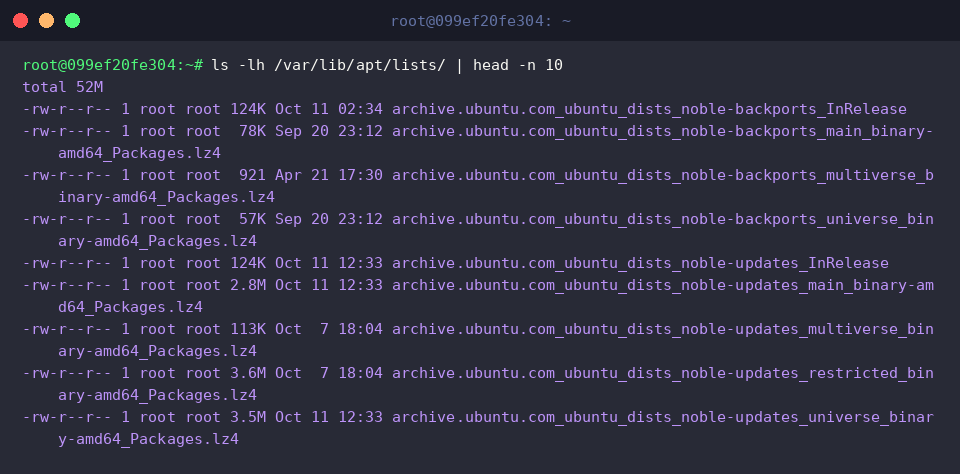
डाउनलोड किए गए मेटाडेटा रिकॉर्ड्स स्थानीय रूप से /var/lib/apt/lists/ डायरेक्टरी के अंतर्गत संरक्षित होते हैं।
प्रत्येक रिपोजिटरी URL और उसके वितरण घटकों को फ़ाइल नामों में एन्कोड करके संपीड़ित (compressed) रूप में रखा जाता है। जब भी आप भविष्य में किसी सॉफ्टवेयर को खोजते हैं, तो सिस्टम इन्हीं स्थानीय इंडेक्स फ़ाइलों को स्कैन करता है।
2. डिपेंडेंसी ट्री विश्लेषण और ड्राई-रन निष्पादन (apt-get install)
apt-cache show यूटिलिटी का उपयोग स्थानीय मेटाडेटा डेटाबेस से किसी विशिष्ट पैकेज की तकनीकी विशिष्टताओं को पढ़ने के लिए किया जाता है।
यहाँ हम htop के बुनियादी विवरण, उसके संस्करण और उसके सुचारू संचालन के लिए अनिवार्य निर्भरताओं (Depends) की सूची का पूर्व-मूल्यांकन करते हैं।

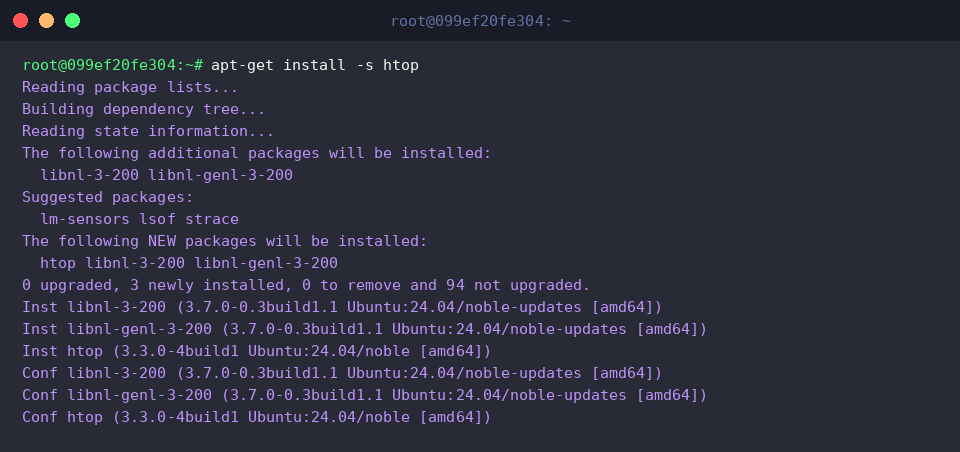
सिस्टम में अप्रत्याशित टकराव से बचने के लिए सिमुलेशन फ्लैग (-s) का उपयोग करके इंस्टॉलेशन योजना का पूर्व-परीक्षण किया जा सकता है।
यह प्रक्रिया कोर बाइनरी के साथ स्थापित होने वाले अतिरिक्त सहायक पुस्तकालयों (libraries) और डिस्क खपत का सटीक खाका प्रस्तुत करती है।
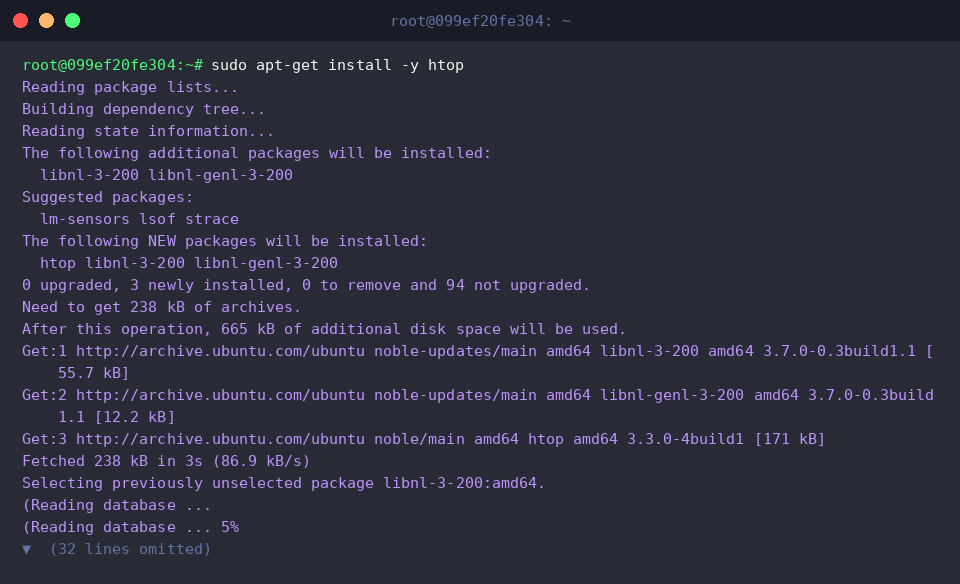
सत्यापन के उपरांत, रूट विशेषाधिकारों (sudo) और स्वतः स्वीकृति (-y) के साथ वास्तविक डिप्लॉयमेंट शुरू किया जाता है।
पैकेज मैनेजर रिमोट मिरर से लक्षित बाइनरी और सभी आवश्यक लाइब्रेरी डाउनलोड करता है, अनपैक करता है और सिस्टम एनवायरनमेंट को कॉन्फ़िगर करता है।
3. लोकल पैकेज आर्काइव और डिस्क स्पेस प्रबंधन (apt-get clean)
इंस्टॉलेशन चक्र के दौरान प्राप्त .deb फाइलों को सिस्टम स्थानीय कैश डायरेक्टरी /var/cache/apt/archives/ में सुरक्षित रखता है।
इस डायरेक्टरी में प्रगतिशील डाउनलोड के लिए partial फोल्डर तथा समवर्ती प्रक्रियाओं (concurrent processes) को रोकने के लिए lock मैकेनिज्म मौजूद रहता है।
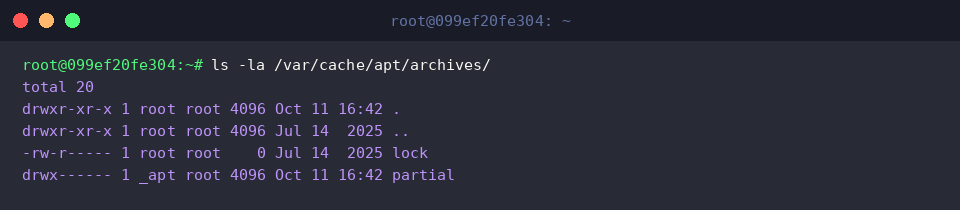
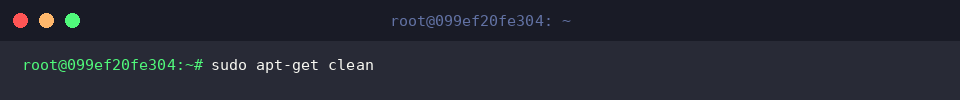
संचित आर्काइव फ़ाइलों से डिस्क स्पेस को मुक्त करने के लिए sudo apt-get clean कमांड प्रभावी समाधान है।
यह ऑपरेशन सभी पहले से डाउनलोड किए गए संकुलों को कैश से हटा देता है, जिससे महत्वपूर्ण स्टोरेज स्पेस तुरंत पुनः प्राप्त हो जाता है।
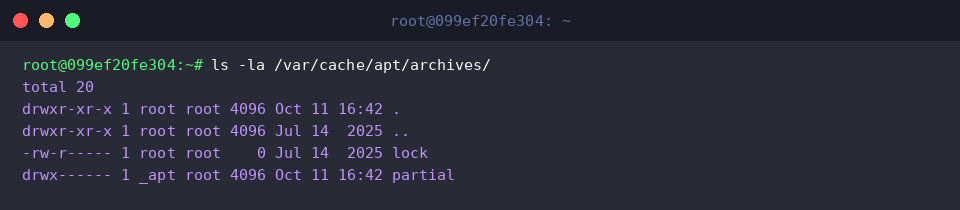
क्लीनअप की सफलता को सत्यापित करने के लिए आर्काइव पाथ की पुनः जांच की जाती है।
अब केवल आधारभूत सिस्टम घटक—जैसे lock फ़ाइल और खाली partial डायरेक्टरी—ही शेष रह जाते हैं, जो यह प्रमाणित करता है कि सभी कैश किए गए .deb पैकेज सुरक्षित रूप से हटा दिए गए हैं।
4. सॉफ़्टवेयर निष्कासन एवं अनाथ डिपेंडेंसी निवारण (remove vs autoremove)
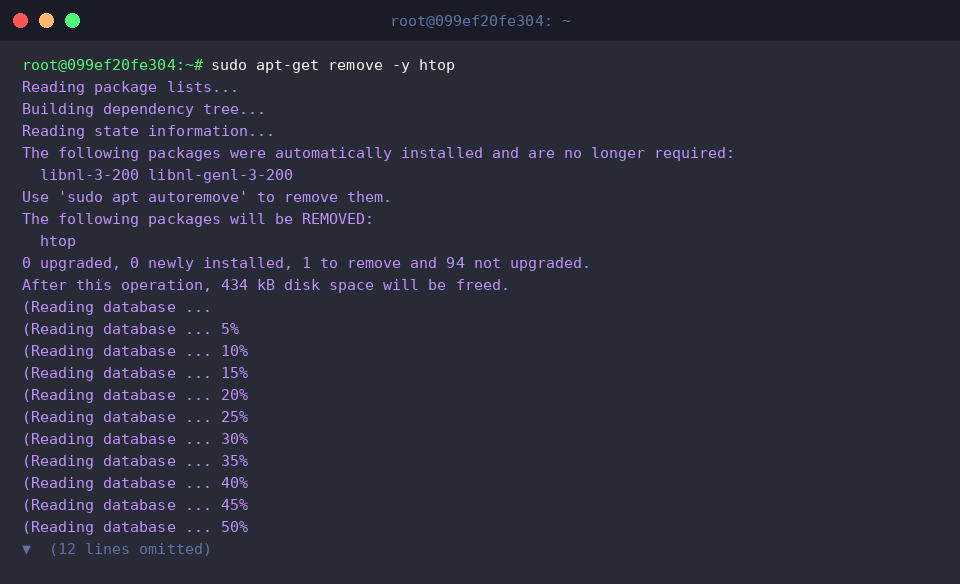
स्थापित एप्लिकेशन के निष्पादन योग्य बाइनरी को अनइंस्टॉल करने के लिए sudo apt-get remove -y htop का उपयोग किया जाता है।
यह क्रिया मुख्य पैकेज को हटाती है लेकिन यूजर सेटिंग्स सुरक्षित रखती है; साथ ही, सहायक लाइब्रेरी (libnl-3-200, libnl-genl-3-200) सिस्टम में लावारिस (orphaned dependencies) बनकर रह जाती हैं।
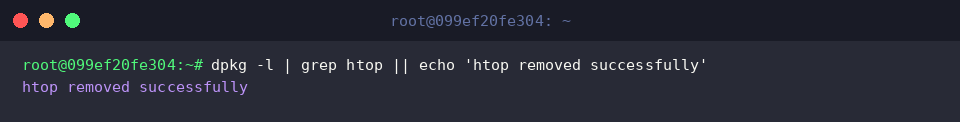
सिस्टम पैकेज रजिस्ट्री में निष्कासन की पुष्टि हेतु dpkg -l | grep htop || echo 'htop removed successfully' पाइपलाइन निष्पादित की जाती है।
जब डेटाबेस में पैकेज प्रविष्टि नहीं मिलती, तो फॉलबैक शेल कमांड सक्रिय होकर अनइंस्टॉलेशन की पूर्णता प्रमाणित करता है।
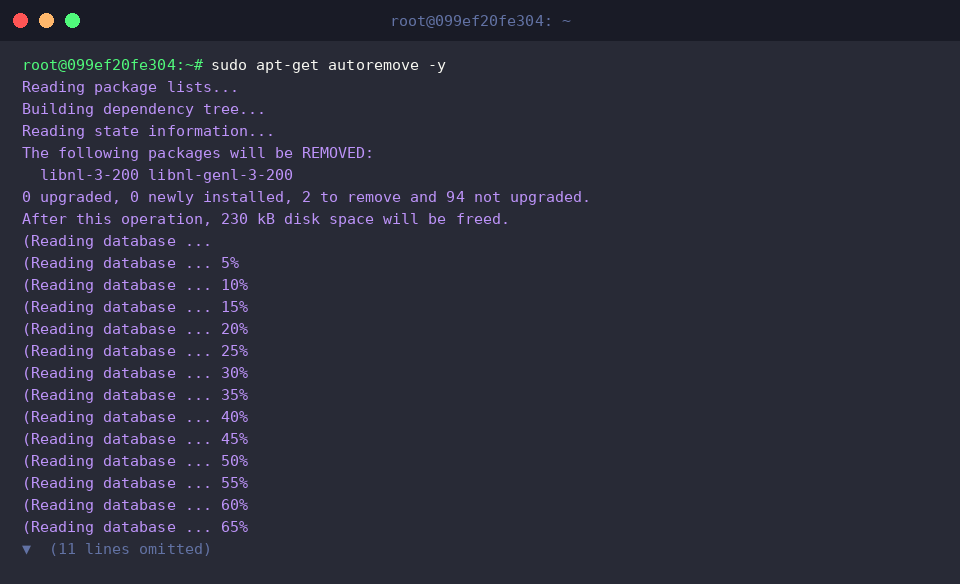
मुख्य प्रोग्राम हटने के बाद बची हुई अनावश्यक लाइब्रेरीज़ को हटाने के लिए sudo apt-get autoremove -y निष्पादित किया जाता है।
यह टूल उन पैकेजों को स्कैन करता है जो स्वचालित रूप से स्थापित किए गए थे लेकिन अब किसी भी सक्रिय सॉफ़्टवेयर द्वारा आवश्यक नहीं हैं, जिससे सिस्टम पूरी तरह स्वच्छ और सुरक्षित बना रहता है।
इस प्रकार हमने उबंटू में apt-get की आंतरिक कार्यशैली, कैश प्रबंधन और पैकेज लाइफसाइकिल को विस्तार से समझा।
इन बुनियादी सिद्धांतों की गहरी समझ से आप अपने लिनक्स परिवेश में पैकेज विसंगतियों और डिपेंडेंसी समस्याओं को अधिक कुशलता व आत्मविश्वास के साथ सुलझा सकते हैं।