


अवलोकन
लिनक्स प्रोडक्शन सर्वर्स पर स्टोरेज स्पेस बचाने के लिए भारी लॉग डेटा को bzip2 से कंप्रेस करके सहेजना एक आम अभ्यास है। लेकिन समस्या तब आती है जब किसी बग या एरर की जांच के लिए हर बार इन भारी आर्काइव्स को मैन्युअली अनपैक करना पड़े—यह प्रक्रिया डिस्क I/O और समय दोनों की बर्बादी है। इस चुनौती को हल करने के लिए bzgrep एक शक्तिशाली टूल साबित होता है, जो बिना डीकंप्रेशन चलाए .bz2 आर्काइव के भीतर से सीधे डिज़ायर्ड स्ट्रिंग्स ढूंढ निकालता है। इस ट्यूटोरियल में हम एक टेस्ट एनवायरनमेंट तैयार करने से लेकर केस-इंसेंसिटिव सर्च, लाइन नंबर मैपिंग और मल्टीपल फाइलों के बैच एनालिसिस की प्रैक्टिकल तकनीकों को समझेंगे।
1. टेस्ट एनवायरनमेंट सेटअप और सैंपल .bz2 आर्काइव तैयार करना
सिस्टम पर bzgrep और उससे जुड़ी यूटिलिटीज की उपलब्धता सुनिश्चित करने के लिए पैकेज रिपॉजिटरी अपडेट करें और bzip2 पैकेज इंस्टॉल करें:
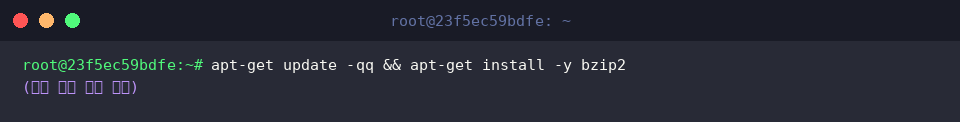
इसके बाद एनालिसिस के लिए एक मॉक वेब/सर्विस लॉग फ़ाइल server_access.log तैयार करते हैं, जिसमें अलग-अलग लॉग लेवल्स शामिल हों:
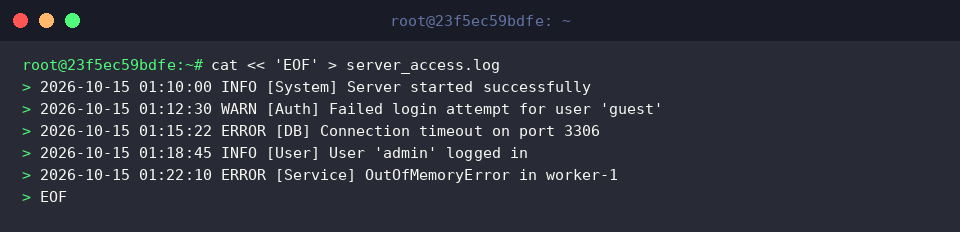
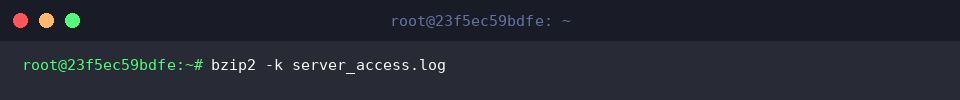
मूल फ़ाइल को सुरक्षित रखते हुए आर्काइव बनाने के लिए -k (keep) फ़्लैग का इस्तेमाल करके कंप्रेस्ड कॉपी जनरेट करें:
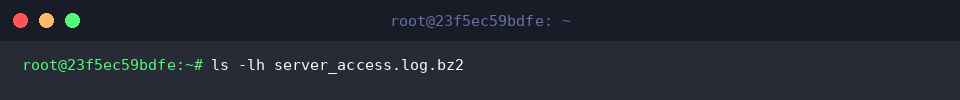
आर्काइव ठीक तरह से बना या नहीं, इसकी पुष्टि फ़ाइल के मेटाडेटा और साइज को लिस्ट करके कर लें:
2. bzgrep की बुनियादी कार्यप्रणाली और केस-इंसेंसिटिव सर्च (-i)
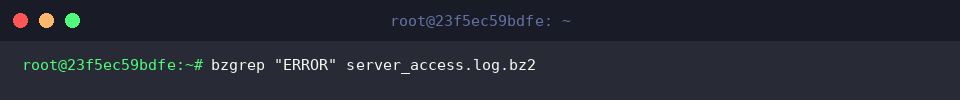
बिना किसी एक्सट्रैक्शन प्रक्रिया के .bz2 कंटेनर से केवल क्रिटिकल एरर्स को फ़िल्टर करने के लिए डिफ़ॉल्ट सिंटैक्स चलाएं:
चूंकि यह कमांड स्टैंडर्ड रूप से केस-सेंसिटिव व्यवहार करती है, इसलिए यह केवल अपरकेस ERROR वाले एंट्रीज को ही स्क्रीन पर प्रस्तुत करेगी।
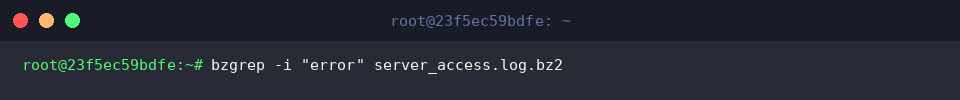
अक्सर लॉग्स में कीवर्ड्स छोटे या बड़े अक्षरों में बंटे होते हैं। ऐसे में केसिंग की बाध्यता हटाने के लिए -i स्विच जोड़कर सर्च रन करें:
यह फ़्लैग कैरेक्टर केस को नजरअंदाज करता है, जिससे संबंधित एरर इवेंट्स की पूरी लिस्ट एक ही बार में सामने आ जाती है।
3. लाइन नंबर ट्रैकिंग (-n), मैच काउंट (-c), और इन्वर्टेड फ़िल्टरिंग (-v)
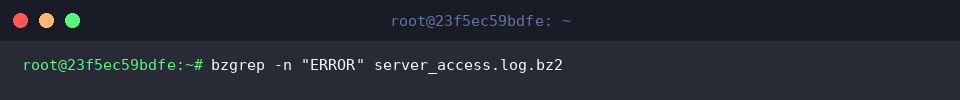
विशालकाय लॉग्स में रूट-कॉज ढूंढते समय लाइन रेफरेंस बेहद जरूरी होता है; -n विकल्प का प्रयोग करके मैचिंग लाइन की सटीक स्थिति देखें:
आउटपुट में टेक्स्ट के साथ उसका लाइन नंबर दिखने से ट्रबलशूटिंग प्रक्रिया काफी तेज हो जाती है।
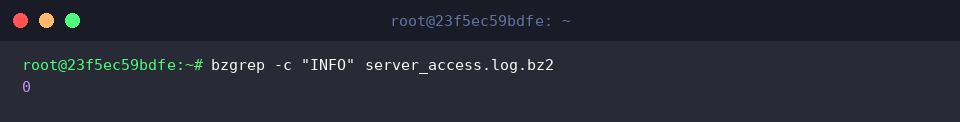
यदि लॉग लाइनों को पढ़ने के बजाय केवल यह जानना हो कि कोई इवेंट कितनी बार ट्रिगर हुआ, तो -c फ़्लैग से सटीक गिनती निकालें:
इससे बिना आर्काइव खोले ही संबंधित रिकॉर्ड्स की कुल संख्या तुरंत मिल जाती है।
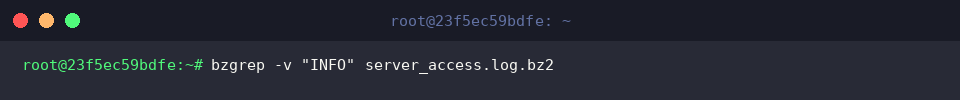
रूटीन इनफार्मेशनल डेटा को हटाकर केवल असाधारण लॉग्स की समीक्षा के लिए इन्वर्टेड सर्च (-v) अपनाएं:
यह निर्दिष्ट स्ट्रिंग वाली पंक्तियों को छोड़कर बाकी सभी एंट्रीज प्रदर्शित करता है, जिससे नॉइज़ आसानी से फ़िल्टर हो जाती है।
4. मल्टीपल .bz2 फ़ाइलों में बैच सर्च और रेगेक्स (Regex) का उपयोग
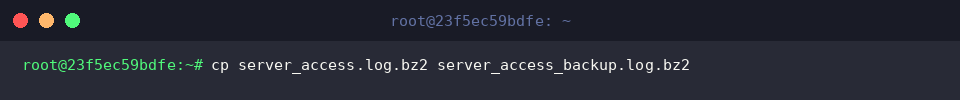
एक साथ कई आर्काइव्स को स्कैन करने का परिदृश्य तैयार करने के लिए मौजूदा फ़ाइल की एक डुप्लिकेट कॉपी बनाएं:
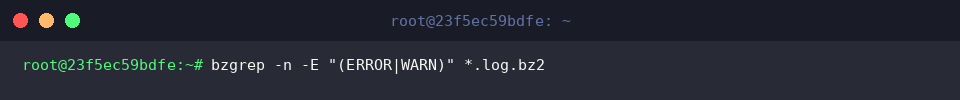
अब वाइल्डकार्ड मास्क (*.log.bz2) के साथ एक्सटेंडेड रेगुलर एक्सप्रेशन (-E) का उपयोग करके जटिल पैटर्न्स को फ़िल्टर करें:
यह निर्देशिका में मौजूद सभी कंप्रेस्ड लॉग्स में एक साथ ERROR अथवा WARN दोनों कंडीशन्स को प्रोसेस करेगा।
आउटपुट में फ़ाइल नाम और लाइन नंबर (-n) दोनों शामिल होने के कारण विभिन्न आर्काइव्स में फैले अलर्ट्स को ट्रैक करना बेहद सहज हो जाता है।
लिनक्स एडमिनिस्ट्रेशन में bzgrep का उपयोग रूटीन डिबगिंग और इंसिडेंट रिस्पॉन्स को बेहद सुगम बना देता है। जब भी बैकअप्स या रोटेटेड फाइलों का विश्लेषण करना हो, तो बिना डिस्क स्पेस भरे तेजी से नतीजे पाने के लिए इस कमांड को अपनी वर्कफ़्लो में अवश्य शामिल करें।