


परिचय एवं उपयोगिता
लिनक्स सर्वर पर OpenSSL के साथ काम करते समय डिजिटल सर्टिफिकेट्स को व्यवस्थित रखना एक महत्वपूर्ण कार्य है। c_rehash एक ऐसा शक्तिशाली टूल है जो किसी डायरेक्टरी में मौजूद सर्टिफिकेट फाइलों को स्कैन करके उनके हैश मान के आधार पर स्वचालित सिम्बोलिक लिंक (symlinks) तैयार करता है। इस प्रक्रिया से वेब सर्वर और सुरक्षा अनुप्रयोगों के लिए सर्टिफिकेट लुकअप बेहद तेज़ और त्रुटिरहित हो जाता है। इस गाइड में हम इसके आंतरिक तंत्र और व्यावहारिक उपयोग को चरणबद्ध तरीके से समझेंगे।
बुनियादी सिद्धांत और पैकेज सेटअप
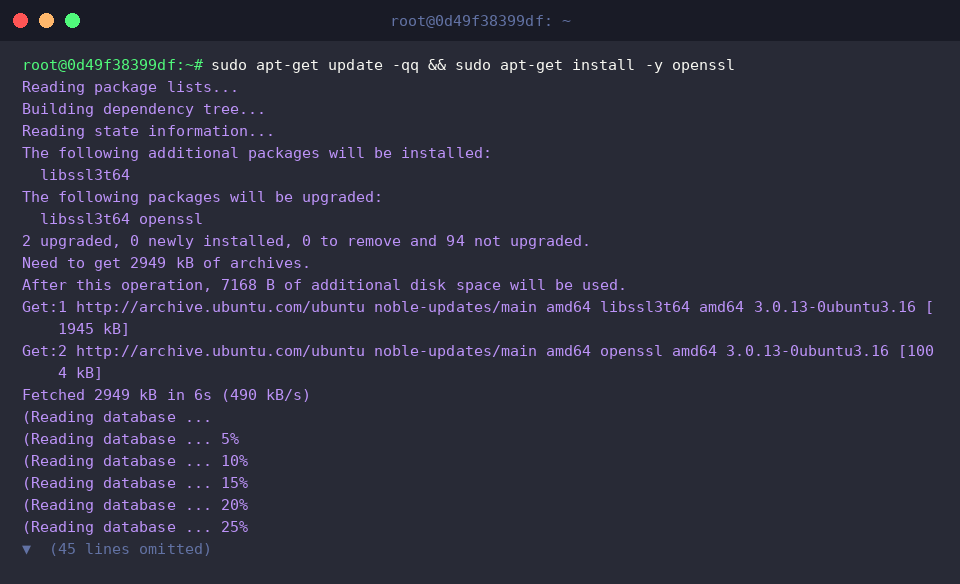
प्रैक्टिकल शुरू करने से पहले सिस्टम रिपॉजिटरी को अपडेट करना और आवश्यक openssl टूलकिट इंस्टॉल करना अनिवार्य है। नीचे दिए गए कमांड से यह सेटअप पूरा करें।
सिस्टम में c_rehash की बाइनरी पाथ और उपलब्धता सत्यापित करने के लिए which c_rehash चलाकर इसकी जांच करें।
यह टूल किसी भी निर्दिष्ट फोल्डर में मौजूद प्रमाणपत्रों का विश्लेषण करके 8-अंकीय हैश वैल्यू वाले सिम्बोलिक लिंक बनाता है।
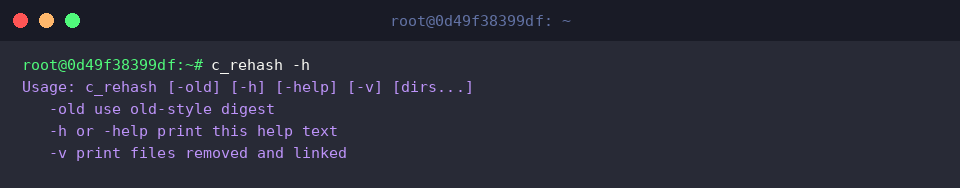
कमांड के समर्थित पैरामीटर्स और हेल्प मेनू को देखने के लिए -h फ्लैग का उपयोग करें।
⚙️ [मुख्य विकल्प विवरण]
-h : उपयोग निर्देश और सभी समर्थित विकल्पों का विवरण स्क्रीन पर दिखाता है।-v : लिंक निर्माण तथा हटाने (unlink) की पूरी वर्बोज़ जानकारी प्रदर्शित करता है।-old : पुराने OpenSSL वर्ज़न के साथ बैकवर्ड कम्पैटिबिलिटी के लिए पुराने हैश एल्गोरिदम का उपयोग करता है।-n : फोल्डर में पहले से मौजूद पुराने सिम्बोलिक लिंक्स को मिटाए बिना छोड़ देता है।
टेस्ट सर्टिफिकेट निर्माण और स्वचालित सिम्बोलिक लिंकिंग
परीक्षण को सुरक्षित और अलग रखने के लिए होम डायरेक्टरी में mkdir -p ~/ssl-test चलाकर एक नया कार्यक्षेत्र तैयार करते हैं।
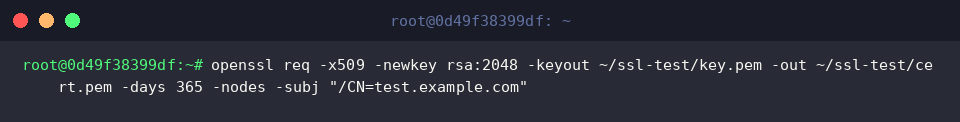
अब सिम्बोलिक लिंक जेनरेशन की प्रक्रिया जांचने हेतु openssl req के माध्यम से एक स्व-हस्ताक्षरित (Self-Signed) X.509 सर्टिफिकेट और संबंधित प्राइवेट की जनरेट करें।
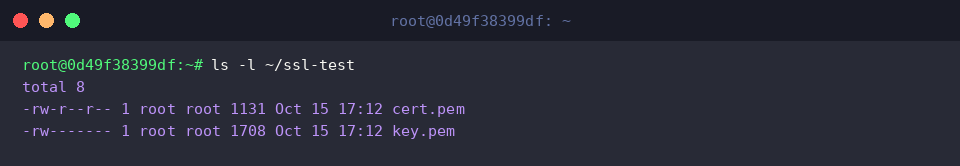
फोल्डर में cert.pem और key.pem फाइलें सफलतापूर्वक बन चुकी हैं या नहीं, यह ls -l ~/ssl-test से प्रमाणित कर लें।
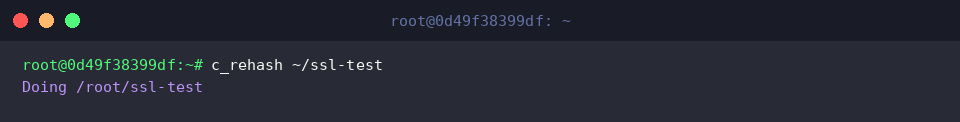
टारगेट डायरेक्टरी के भीतर सर्टिफिकेट्स का विश्लेषण कर स्वचालित रूप से हैश सिम्बोलिक लिंक बनाने के लिए c_rehash ~/ssl-test रन करें।
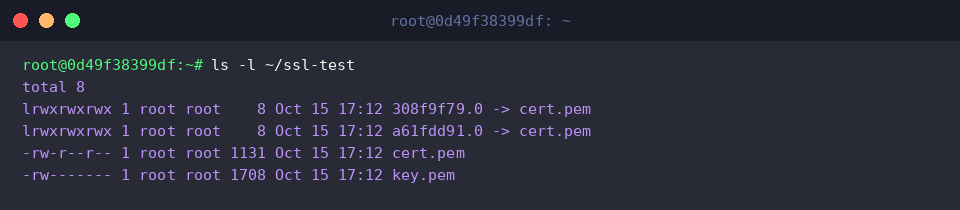
कमांड निष्पादन के बाद, 8-वर्णों वाले हैश फॉर्मेट में सिम्बोलिक लिंक मूल सर्टिफिकेट (cert.pem) को इंगित कर रहा है या नहीं, इसे ls -l ~/ssl-test द्वारा सत्यापित करें।
वर्बोज़ मोड (-v) एवं हैश मान का क्रॉस-वेरिफिकेशन
एक से अधिक प्रमाणपत्रों के प्रबंधन का परीक्षण करने के लिए, openssl req कमांड के जरिए दूसरा सेल्फ-साइंड सर्टिफिकेट (cert2.pem) और उसकी कुंजी (key2.pem) तैयार करते हैं।
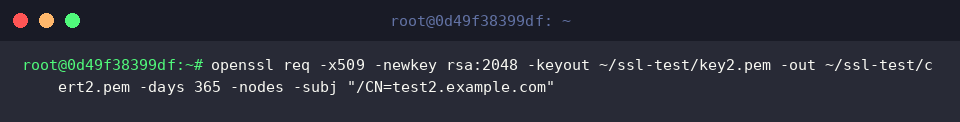
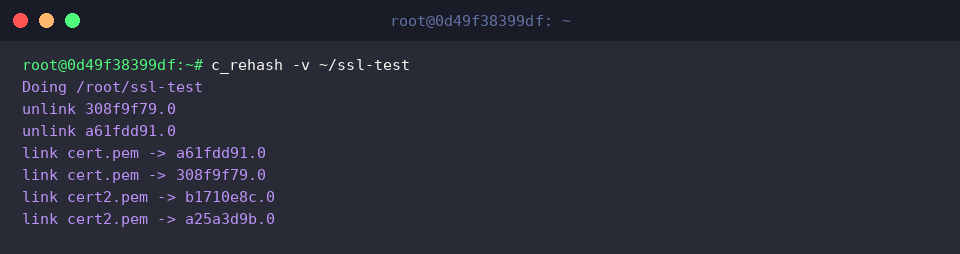
विस्तृत लॉग देखने के लिए -v फ्लैग जोड़कर c_rehash -v ~/ssl-test निष्पादित करें, जिससे पूर्ववर्ती लिंक हटाने (unlink) और नए लिंक जोड़ने (link) की पूरी प्रक्रिया स्पष्ट दिखाई देती है।
कंसोल आउटपुट से स्पष्ट हो जाता है कि पुराने सर्टिफिकेट का लिंक रीफ्रेश हुआ है और नई cert2.pem फाइल का हैश लिंक सफलतापूर्वक मैप हो गया है।
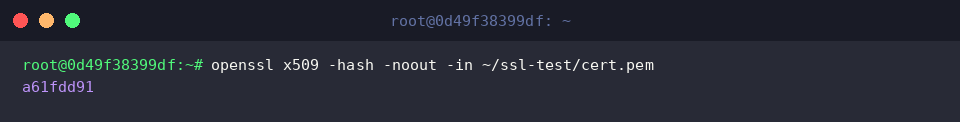
सिम्बोलिक लिंक के नाम और सर्टिफिकेट के आंतरिक हैश मान की प्रामाणिकता जांचने के लिए openssl x509 -hash -noout -in ~/ssl-test/cert.pem चलाएं।
कमांड से प्राप्त हैश (a61fdd91) और पहले बने सिम्बोलिक लिंक के नाम (a61fdd91.0) में शत-प्रतिशत समानता देखी जा सकती है।
सिस्टम सर्टिफिकेट डायरेक्टरी का निरीक्षण एवं क्लीनअप
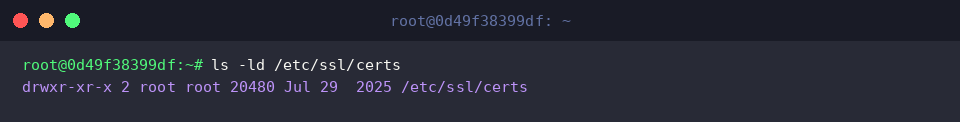
उबंटू सिस्टम पर OpenSSL डिफ़ॉल्ट रूप से जिस वैश्विक डायरेक्टरी पर निर्भर करता है, उसकी अनुमतियों और स्थिति की जांच ls -ld /etc/ssl/certs द्वारा की जा सकती है।
इस जांच से यह सुनिश्चित होता है कि यह डायरेक्टरी root उपयोगकर्ता के पूर्ण नियंत्रण में सुरक्षित रूप से कॉन्फ़िगर है।
लैब अभ्यास संपन्न होने के उपरांत बनाए गए अस्थायी फोल्डर और टेस्ट लिंक्स को हटाने के लिए rm -rf ~/ssl-test निष्पादित करें।
इस ट्यूटोरियल में हमने देखा कि किस प्रकार c_rehash यूटिलिटी OpenSSL सर्टिफिकेट्स के लिए हैश सिम्बोलिक लिंक बनाने की जटिलता को समाप्त कर देती है।
इस स्वचालन की सहायता से आप प्रोडक्शन और टेस्टिंग दोनों परिवेशों में सर्टिफिकेट्स का तेज़, सुरक्षित और सुव्यवस्थित प्रबंधन सुनिश्चित कर सकते हैं।