


बुनियादी अवधारणा और उपयोगिता
लिनक्स परिवेश में जब सिस्टम प्रशासक को एक साथ कई समूहों (groups) के क्रेडेंशियल्स असाइन या अपडेट करने होते हैं, तब व्यक्तिगत तौर पर प्रत्येक समूह को संशोधित करना श्रमसाध्य और धीमा साबित होता है। ऐसी परिस्थितियों में chgpasswd कमांड बैच मोड में पासवर्ड परिवर्तन की प्रक्रिया को सुव्यवस्थित और तीव्र बना देती है। इस ट्यूटोरियल में हम मानक इनपुट (stdin) पाइपलाइन, क्रिप्टोग्राफिक सिफर कॉन्फ़िगरेशन और gshadow डेटाबेस में सुरक्षित हैशिंग के साथ इसके संपूर्ण व्यावहारिक उपयोग को समझेंगे।
लैब सेटअप और परीक्षण समूहों का निर्माण
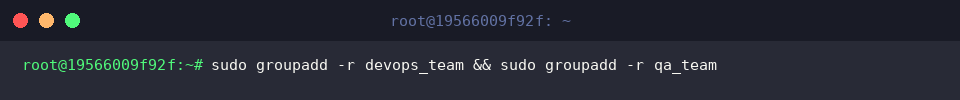
प्रायोगिक अभ्यास को सुरक्षित रूप से संचालित करने के लिए सबसे पहले सिस्टम में दो आइसोलेटेड सिस्टम ग्रुप्स तैयार करेंगे। इसके लिए टर्मिनल में sudo groupadd -r devops_team && sudo groupadd -r qa_team निष्पादित करें।
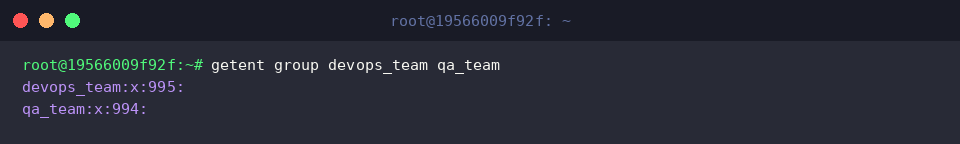
दोनों नए समूह सिस्टम रिकॉर्ड में सही GID के साथ पंजीकृत हुए हैं या नहीं, यह सुनिश्चित करने के लिए getent group devops_team qa_team चलाएं।
आउटपुट में devops_team और qa_team के नाम के साथ संबंधित ग्रुप आईडी स्पष्ट रूप से प्रदर्शित हो जाएगी।
chgpasswd का उपयोग कर सामूहिक रूप से पासवर्ड असाइन करना
chgpasswd टूल प्रत्येक पंक्ति में group_name:password फॉर्मेट में डेटा स्वीकार करता है। पाइपलाइन मैकेनिज्म का उपयोग करते हुए printf से उत्पन्न टेक्स्ट स्ट्रीम को सीधे sudo chgpasswd के इनपुट पर भेजा जा सकता है। इसके लिए निम्न कमांड चलाएं:
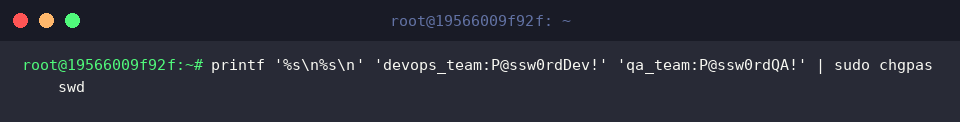
कमांड का बिना किसी चेतावनी अथवा एरर के समाप्त होना यह सिद्ध करता है कि दोनों समूहों के पासवर्ड सफलतापूर्वक सेट हो गए हैं। लिनक्स में ग्रुप क्रेडेंशियल्स की एन्क्रिप्टेड प्रतियां /etc/gshadow फाइल में सुरक्षित रहती हैं। इन नए परिवर्तनों का सत्यापन करने हेतु sudo grep -E 'devops_team|qa_team' /etc/gshadow रन करें।
कंसोल पर दोनों समूहों की प्रविष्टियों के आगे हैशेड पासवर्ड दिखाई देगा, जिससे क्रेडेंशियल्स का सुरक्षित भंडारण सत्यापित होता है।

SHA-512 सिफर विकल्प (-c) के साथ सुरक्षा सुदृढ़ीकरण
यदि सुरक्षा अनुपालन या कॉर्पोरेट नीतियों के तहत पासवर्ड हैशिंग के लिए विशेष एल्गोरिदम अनिवार्य हो, तो -c स्विच का उपयोग किया जाता है। devops_team समूह पर उच्च-स्तरीय सुरक्षा हेतु SHA-512 एल्गोरिदम लागू करने के लिए printf '%s\n' 'devops_team:SecurePass999!' | sudo chgpasswd -c SHA512 कमांड निष्पादित करें।
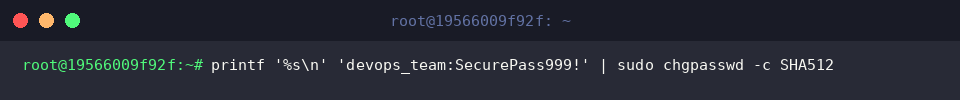
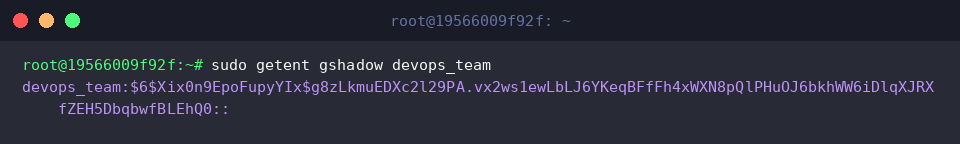
अपडेशन प्रक्रिया शांत रूप से पूर्ण होने के बाद लागू किए गए एन्क्रिप्शन फॉर्मेट की पड़ताल के लिए sudo getent gshadow devops_team चलाएं।
प्राप्त परिणाम में पासवर्ड फ़ील्ड $6$ उपसर्ग से शुरू होगी, जो लिनक्स शैडो पासवर्ड आर्किटेक्चर में सीधे SHA-512 सिफर की मौजूदगी को इंगित करता है।
फ़ाइल रीडायरेक्शन से बैच प्रोसेसिंग और टेस्ट वातावरण की सफाई
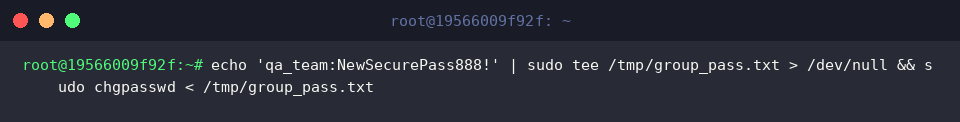
स्वचालन स्क्रिप्ट्स या बड़े सर्वर रोलआउट्स में क्रेडेंशियल्स को पहले किसी सुरक्षित अस्थायी फ़ाइल में लिखा जाता है और फिर इनपुट रीडायरेक्शन (<) के जरिए यूटिलिटी को पास किया जाता है। इसे परखने के लिए echo 'qa_team:NewSecurePass888!' | sudo tee /tmp/group_pass.txt > /dev/null && sudo chgpasswd < /tmp/group_pass.txt चलाएं।
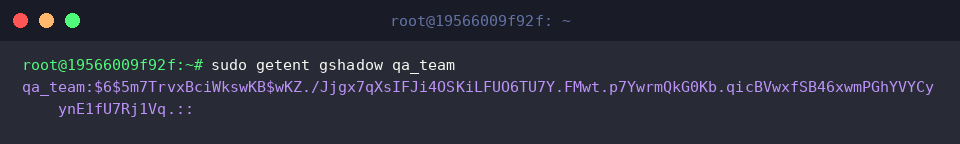
फ़ाइल इनपुट के माध्यम से हुआ परिवर्तन सही ढंग से दर्ज हुआ है या नहीं, इसकी पुष्टि हेतु sudo getent gshadow qa_team चलाएं।
आउटपुट में qa_team का नया एनक्रिप्टेड हैश दिखाई देगा।
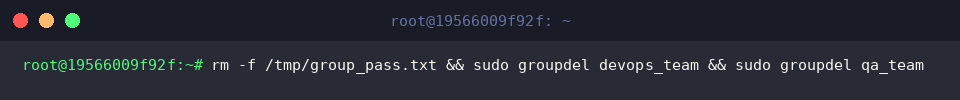
प्रैक्टिस सत्र समाप्त होने के बाद सिस्टम स्वच्छता बनाए रखने और सुरक्षा जोखिमों से बचने के लिए बनाई गई अस्थायी फ़ाइल तथा परीक्षण समूहों को हटा देना चाहिए। इसके लिए rm -f /tmp/group_pass.txt && sudo groupdel devops_team && sudo groupdel qa_team कमांड निष्पादित करें।
इस गाइड में हमने Ubuntu वातावरण में chgpasswd कमांड का उपयोग करके ग्रुप पासवर्ड्स को सामूहिक रूप से प्रबंधित करने की विधियों को समझा। बड़े पैमाने पर सर्वर इन्फ्रास्ट्रक्चर संचालित करने वाले इंजीनियर्स के लिए यह टूल शेल स्क्रिप्टिंग और CI/CD पाइपलाइनों में स्वचालन को अत्यधिक सुगम बना देता है।