


概要
Linuxインフラの運用保守や障害切り分けにおいて、ネットワークソケットの監視・解析はエンジニア必須の基本スキルです。かつて定番だった netstat は現在非推奨となっており、カーネルから直接高速に情報を引き出す ss コマンドがモダンLinuxのデファクトスタンダードとして定着しています。本稿では、開放ポートの特定、アクティブセッションの追跡、リッスンプロセスとの紐付けなど、実践で即戦力となるソケット解析テクニックを分かりやすく解説します。
1. ssコマンドの実行環境整備とソケットサマリーの取得
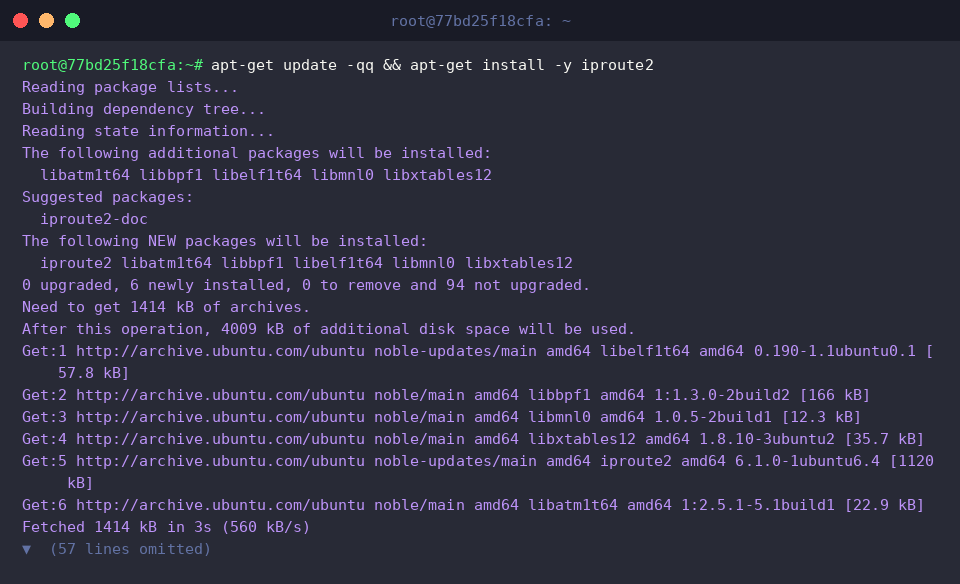
Ubuntu環境で ss コマンドを扱うには、ネットワーク基幹ユーティリティ一式を内包する iproute2 パッケージが導入されている必要があります。まずはパッケージマネージャ経由で状態を確認し、最新化を図りましょう。
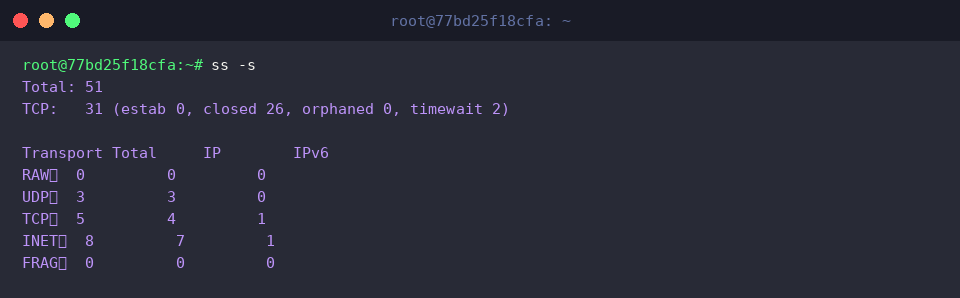
Linuxカーネルのソケット管理領域へ直接問い合わせを行う ss コマンドは、膨大な接続が存在する高負荷サーバーでも驚異的なレスポンスを誇ります。初手として -s オプションを指定すれば、システム全体で消費されているソケットリソースの総括サマリーを瞬時に把握可能です。
⚙️ [頻出主要オプション一覧]
-s : TCP、UDP、RAWを含む全ソケットの集計メトリクスを出力-t : 対象をTCPトラフィックに絞り込んで抽出-u : UDPソケットのみを抽出-l : 着信接続を受け付けるリッスン(LISTEN)状態のソケットを一覧化-a : 待受中(LISTEN)および接続確立済み(ESTABLISHED)を網羅した全ソケットを展開-n : サービス名やホスト名の名前解決を抑止し、ポート番号やIPを数値ベースで直接描画-p : ソケットを専有している対象プロセスの名称およびPID(プロセスID)をマッピング
2. Webサーバーの配備とリッスン(LISTEN)中TCPポートの特定
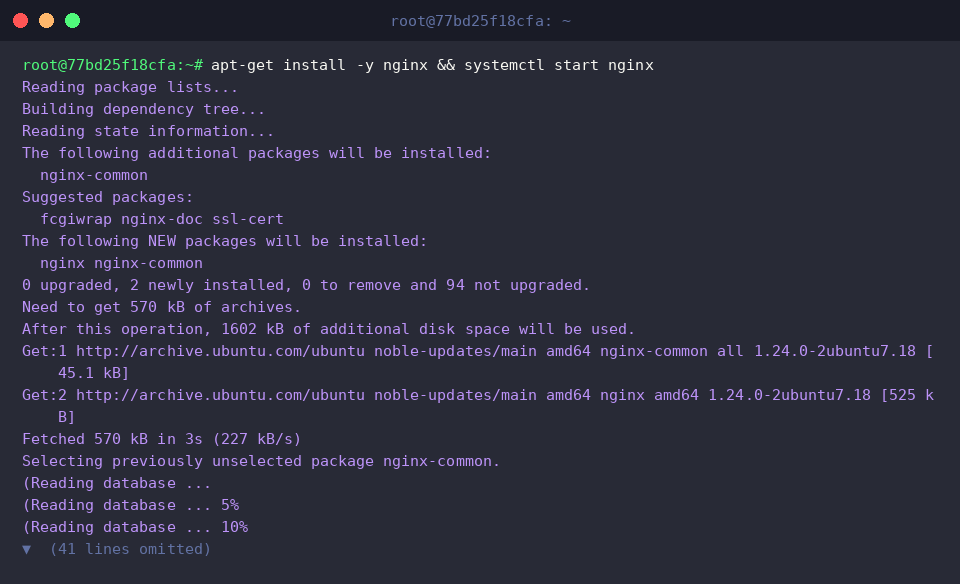
実際の待受ポート検出を検証するため、軽量WebサーバーのNginxを導入してバックグラウンドデーモンを稼働させます。
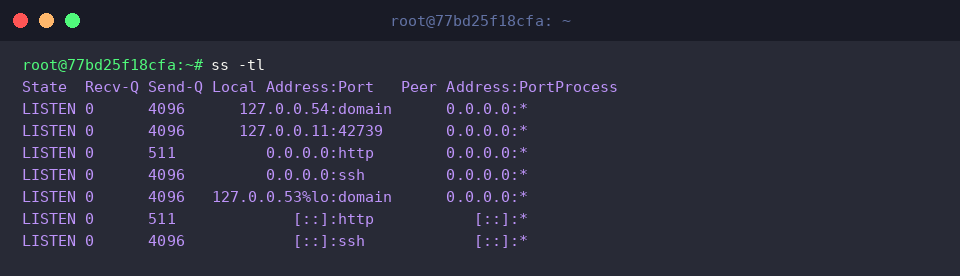
外部からのリクエスト待機状態にあるTCPポートをリストアップしたい場合、ss -tl を投入します。標準出力にはプロトコル体系に応じた一般的なサービスエイリアス(http、ssh、domainなど)で待ち受け状況が表示されます。
実行結果を確認すると、先ほど起動したNginxがHTTPサービス(80番)として正常に待機キューを構えている様子が読み取れます。
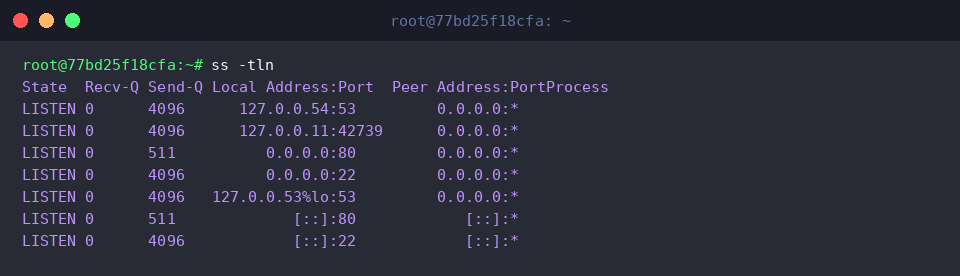
ここでさらに -n フラグを付与した ss -tln を実行すると、名前解決がバイパスされ、純粋なポート番号が数値として直値出力されます。
サービス名による曖昧さを排除し、httpを 80、sshを 22 といった正確なポート数値として把握できるため、スクリプト連携や厳密な疎通確認で極めて重宝します。
3. ポートを占有するプロセス(PID&デーモン名)の特定
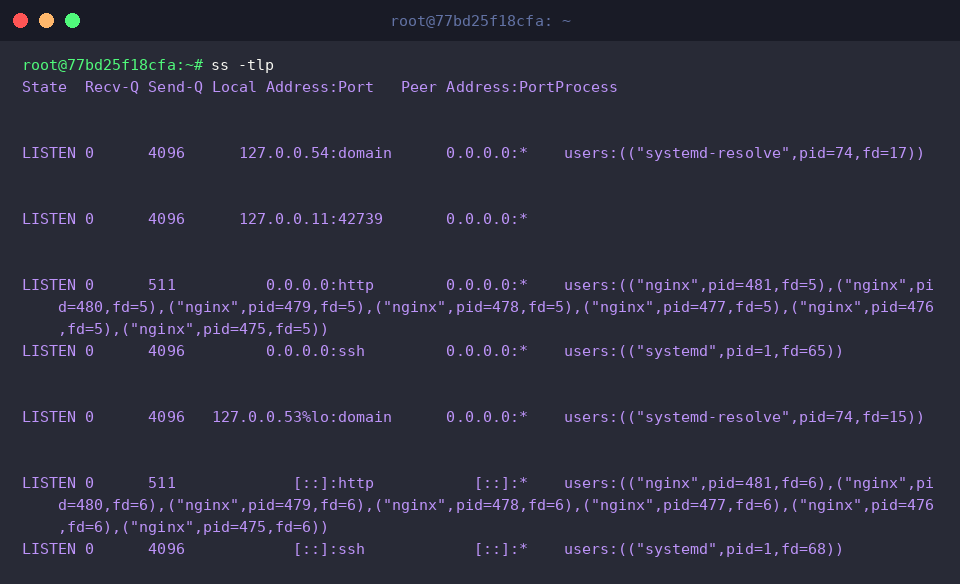
どのプログラムが特定の待受ポートをロックしているのか突き止めるには、-p を組み合わせた ss -tlp を利用します。Process 列に注目すると、対象ポートを開放しているバイナリ名とPID(プロセスID)が紐付けられており、Nginxワーカーやsystemd関連プロセスによるポート専有状態を確実にあぶり出せます。
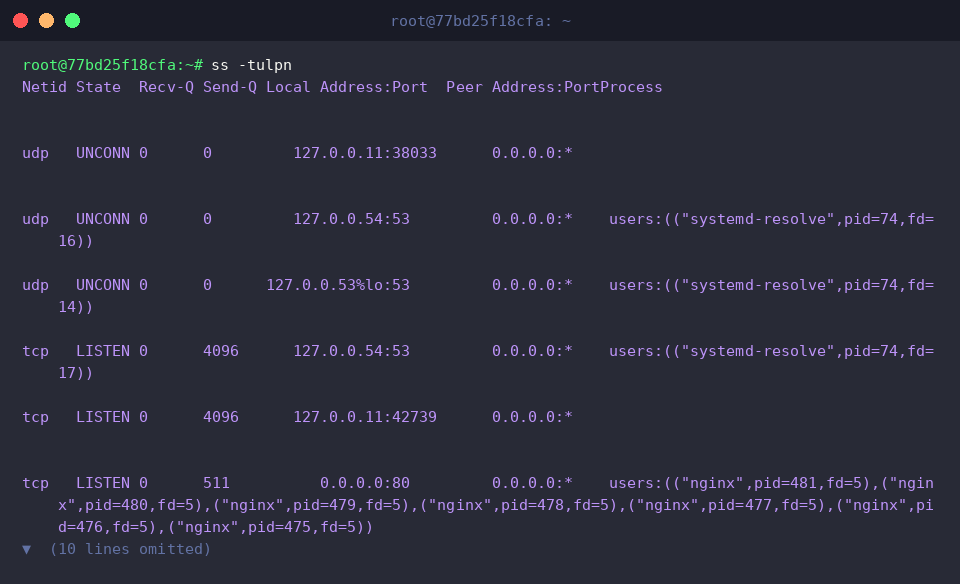
サーバー全体の健全性を総合的に監査する際は、TCPとUDPの双方を漏れなく網羅し、数値ポートと担当プロセスまで一望できる ss -tulpn が事実上の標準コマンドとなります。
Web通信(80/Nginx)、リモート接続(22/sshd)、ローカルリゾルバ(53/systemd-resolved)など、OS内で稼働する主要デーモンの受付態勢が数値ポート基準でクリアに整理されます。
4. 通信セッションの追跡とターゲットポートの絞り込み
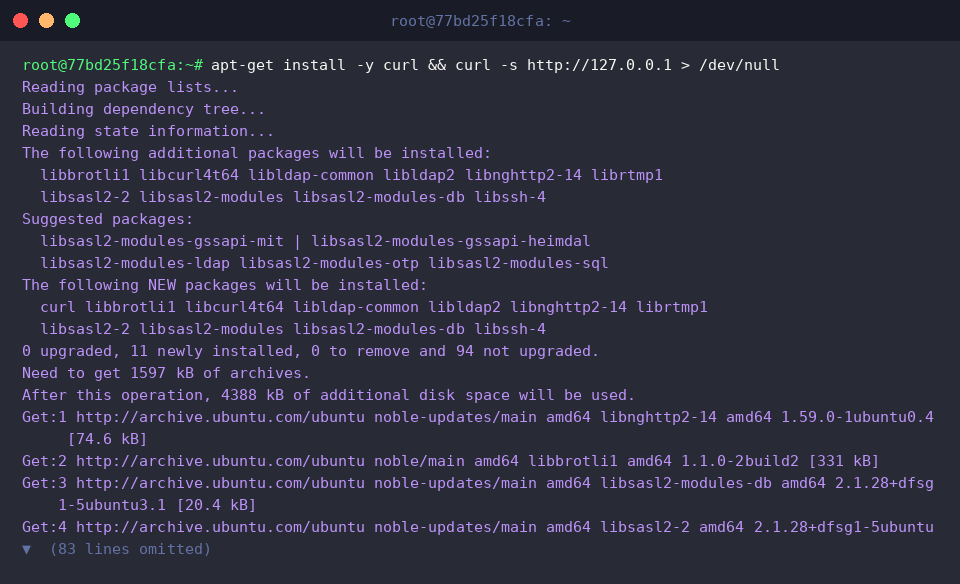
動的なトラフィックセッションの挙動を追跡すべく、curl コマンドを介してローカルホスト宛てに疑似的なHTTPリクエストを送信してみます。
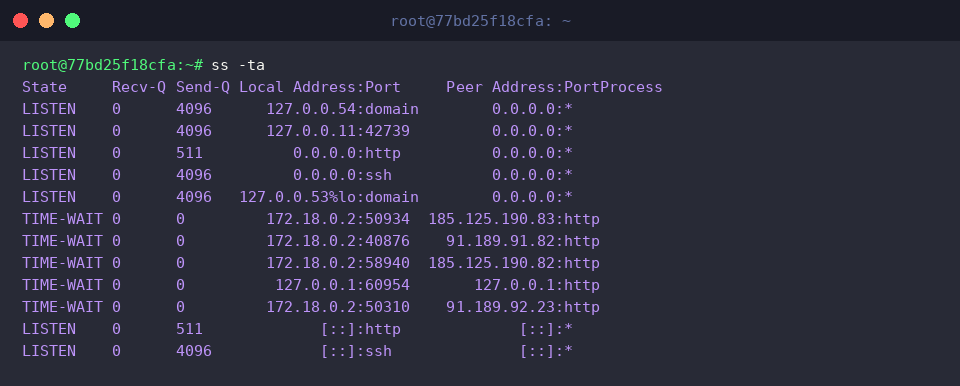
待機系だけでなく切断シーケンス中のソケットまで網羅したいケースでは、ss -ta を実行します。
実行ログからは、直前に投げたローカルWebアクセスによって派生した 127.0.0.1:http 間の通信が、コネクションクローズ後のTIME-WAIT状態として一時的に残留している証跡を観察できます。
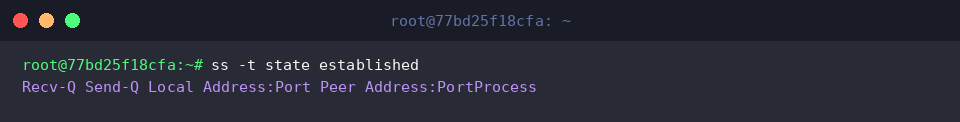
セッションが成立してデータ伝送が行われている通信のみを厳密に抽出したい場合は、状態フィルター ss -t state established を活用します。
今回の検証リクエストは即座に完了・切断フェーズへと移行したため、現行で維持されているESTABLISHEDセッションは存在しないことが明快に証明されます。
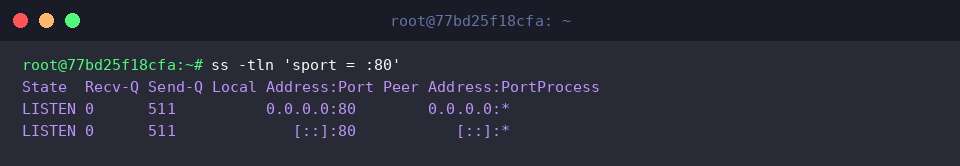
数千規模のソケットが乱立する本番環境では、特定ポートに絞るフィルタリング記法が欠かせません。ss -tln 'sport = :80' を指定すれば、送信元ポート(sport)が80番に合致するリッスンソケットだけをピンポイントで切り出せます。
膨大なログストリームから目的外のノイズを完全に排除し、Nginxが構えるWeb受付口の健全性をピンポイントで素早くチェックできます。
今回はUbuntuプラットフォームを題材に、レガシーな netstat に代わる強力な解析基盤 ss コマンドの実務的な活用アプローチを解説しました。
日々のサーバーヘルスチェックから緊急のネットワークボトルネック調査まで、現場のトラブルシューティングにぜひお役立てください。