


概要
Linux環境で複数ユーザーによる協調作業を進めたり、アクセス権限を厳格に分離・制御する際、新規グループの設計と運用は避けて通れない基盤タスクです。本稿では、Ubuntu上で日常的に用いられる addgroup コマンドを取り上げ、基本的なグループ作成手順から特定用途に応じたカスタマイズ、さらには /etc/group や /etc/gshadow といったシステムファイルが背後でどう書き換わるのかという内部挙動まで、端末での実行ログを交えて分かりやすく紐解いていきます。
addgroupの基本操作と一般グループの新規登録
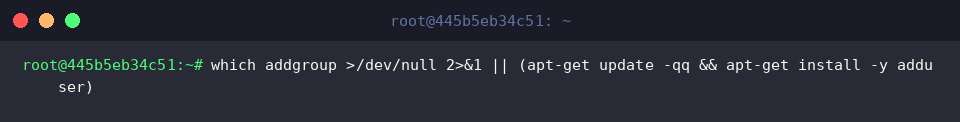
検証環境に addgroup が未導入の場合は以降の操作を行えないため、事前に adduser パッケージの稼働状況をチェックし、必要に応じてセットアップを済ませておきます。
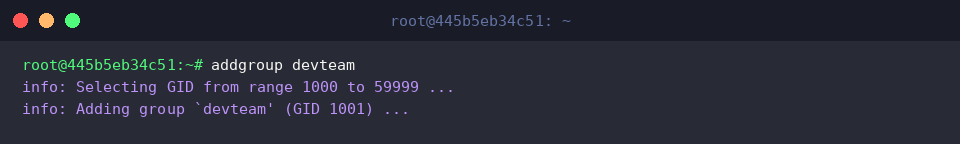
addgroup を実行すると、OS内に新しいユーザーグループが速やかに定義されます。
パラメータを付与せずに呼び出した場合、一般的なユーザーグループ向けに確保されているGIDプールから空いているID番号が自動的に採番されます。
⚙️ [押さえておきたい主要オプション]
--gid GID : 自動採番に頼らず、指定したGID番号を直接割り当ててグループを作ります。--system : 通常の一般グループではなく、システム常駐プロセスやデーモン向けのシステムグループ(通例1000未満のGID)を構築します。--quiet : 実行過程でターミナルに出力されるインフォメーションメッセージを抑止します。--debug : グループ生成処理の内部シーケンスや詳細ログを画面上に展開します。--force-badname : システムの既定命名規則から外れた記号などが含まれるグループ名でも、強制的に登録を許可します。
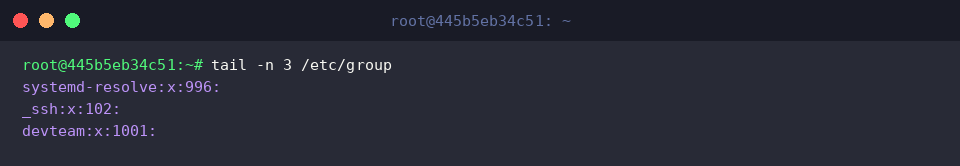
ファイル末尾の内容を確認すべく tail -n 3 /etc/group を実行し、グループ定義ファイル /etc/group の末尾3行を出力させます。
先ほど作成した devteam が、意図したGIDとともにデータベースの終端へ正しく追記されているかが一目で把握できます。
GIDの手動指定とシステムグループ(–system)の構築
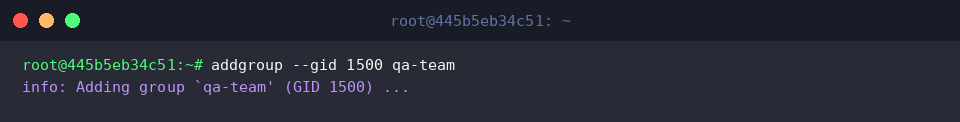
自動割り当てを避け、特定番号を明示したいケースでは --gid フラグを活用します。ここではGIDとして 1500 を明示指定した一般グループ qa-team を立ち上げます。
指定通りのID 1500 が対象グループへ狂いなく付与されていることが確認できます。
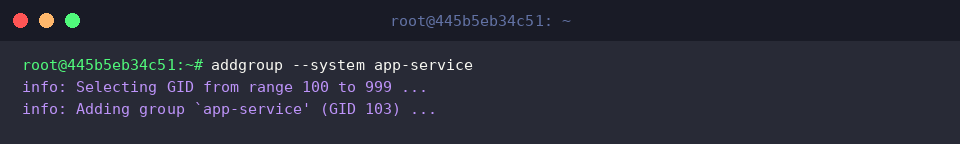
続いて、バックグラウンドデーモンや個別サービスの実行コンテキストを分離する用途を見据え、--system フラグを添えて app-service グループを発行します。
一般向け領域とは異なり、システムグループ専用の予約範囲(100〜999)から未使用のGID(本例では 103)が自動選定されてプロビジョニングされます。
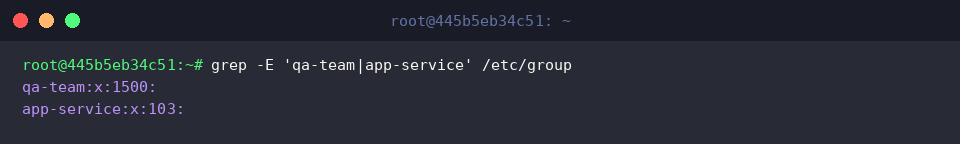
各グループが設計通りに記録されたか確かめるため、grep を用いて /etc/group 内のエントリを抽出します。qa-team は通常枠の 1500 に、一方の app-service はシステム枠の 103 にそれぞれ正しく割り振られている実態が読み取れます。
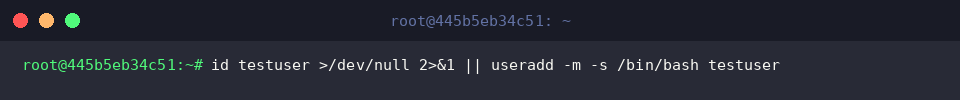
既存ユーザーのグループ所属設定とメンバーステータスの検証
所属メンバーの追加挙動を確かめる前提として、検証用アカウント testuser の有無を判定し、未登録であればホームディレクトリおよび標準シェルを併せてセットアップしておきます。
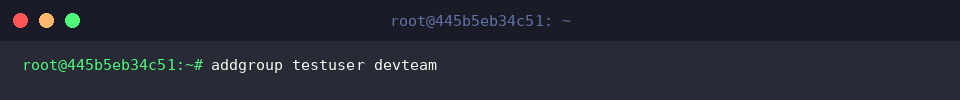
addgroup コマンドを使い、先ほど用意した testuser をサブグループ(副グループ)である devteam の構成員として組み入れます。
第1引数に対象ユーザー名、第2引数に所属させたいグループ名を並べて叩くだけで、即座に所属関係が更新されます。
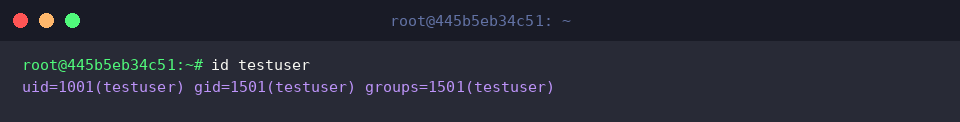
所属状況の最終反映結果を確かめるため、id コマンドで testuser のクレデンシャルを照会します。
UID、プライマリGIDに加え、サブグループ一覧に devteam が追加されている様子をひと目で検証できます。
addgroupの内部メカニズムと関連設定ファイルの構造理解
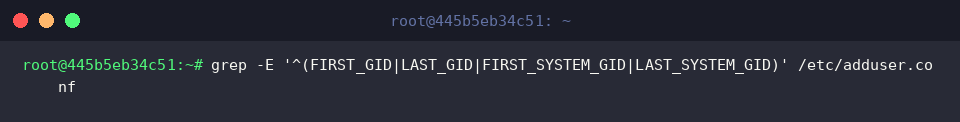
新規作成時にどの範囲のGIDが使われるかを決めているのが設定ファイル /etc/adduser.conf です。grep -E '^(FIRST_GID|LAST_GID|FIRST_SYSTEM_GID|LAST_SYSTEM_GID)' /etc/adduser.conf を実行し、定義されている範囲パラメータを洗い出します。
通常グループ用およびシステムグループ用にそれぞれ設けられたGID境界値のポリシーが明確に把握できます。
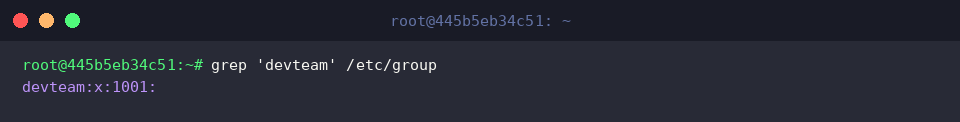
次に、グループ情報が保存される /etc/group から grep 'devteam' /etc/group で devteam の登録行を取り出し、その構造を観察します。
各エントリはコロン(:)区切りで形成されており、「グループ名」「パスワード代替文字(x)」「割り当てGID(1001)」「所属メンバー一覧」の順にフィールドが並んでいる構造が確認できます。
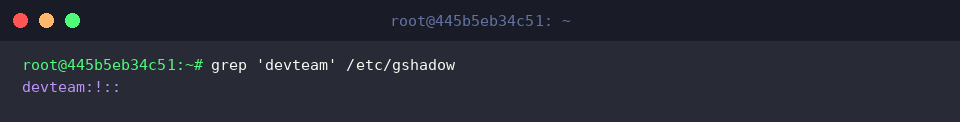
さらにセキュリティに関わる詳細情報を確認するため、grep 'devteam' /etc/gshadow を叩いてシャドウグループファイル /etc/gshadow の中身を覗いてみます。
暗号化パスワード領域に付与された無効化フラグ(!)やグループ管理者フィールドなど、権限保護に関わる内部ステータスが厳格に管理されている様子を掴むことができます。
本記事では、Ubuntuにおけるユーザーおよびパーミッション管理の要である addgroup コマンドの作法と、その裏側で機能する仕組みを体系的に解説しました。
要件に応じたグループ設計と厳密な所属管理を実践し、堅牢でメンテナンス性の高いLinux環境を構築していきましょう。