


はじめに
複数ユーザーが稼働するUbuntu環境では、各アカウントの暗号化環境に対してセキュリティ基準を満たす設定を個別に配布・同期する運用が求められます。本記事では、システム全体の標準構成を各ユーザーのホームディレクトリへ一括展開できる管理ツール applygnupgdefaults の実践的な活用法を解説します。インフラ管理者向けに、前提パッケージの準備から共通定義ファイルの作成、反映処理、正常性テストに至るワークフローを整理しました。
1. 検証環境のセットアップとパッケージ確認
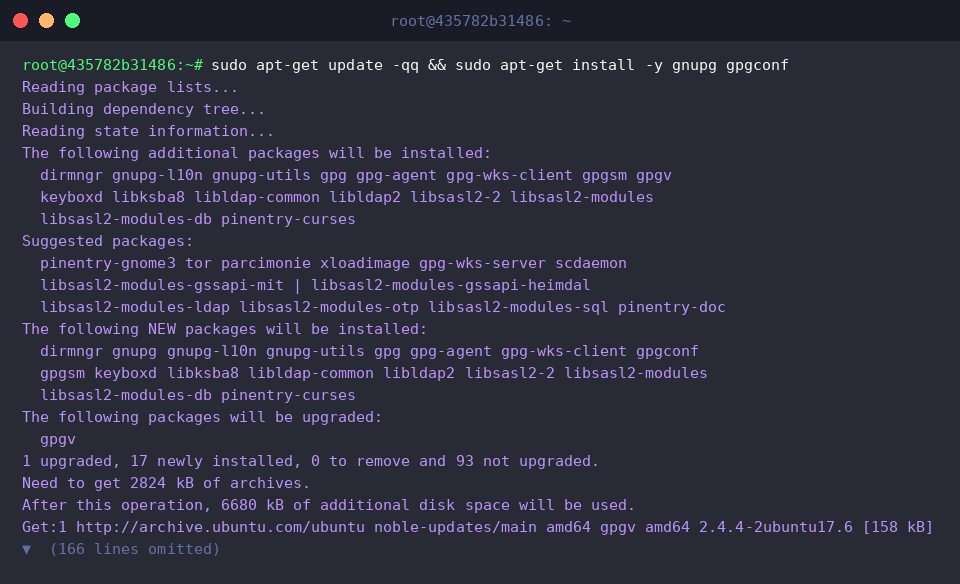
まずはGnuPGの基盤モジュールおよび設定管理機構を導入するため、gnupg と gpgconf の両パッケージをインストールします。
applygnupgdefaults は、システム側で管理されているGnuPG設定ファイル(/etc/gnupg/gpgconf.conf)の内容を各利用者の .gnupg 領域へ自動同期・適用するための補助ツールです。
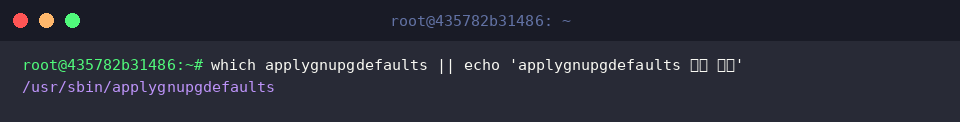
実行ファイルが正常にシステムパス上に配置されているかを which コマンドで確認します。
⚙️ [主要オプション一覧]
-v, --verbose : 構成の適用時に実行された詳細なログを出力します。-n, --dry-run : 実際の書き込みを行わず、処理内容のシミュレーションのみを実施します。-r, --replace : 既存のユーザー定義ファイルを上書きし、システム既定値へ強制リセットします。-f, --file FILE : 標準の /etc/gnupg/gpgconf.conf の代わりに、指定したカスタム設定ファイルを読み込みます。
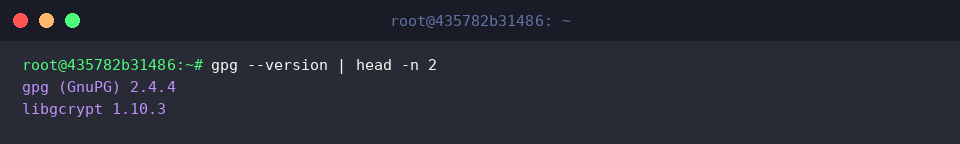
あわせて、稼働中のGnuPGバージョンおよび暗号化コアライブラリ(libgcrypt)の情報を取得し、現行仕様との互換性を確かめておきます。
2. システム共通のGnuPGデフォルト設定の作成
全ユーザーが共有して参照するベース設定を格納するため、/etc/gnupg ディレクトリを作成します。
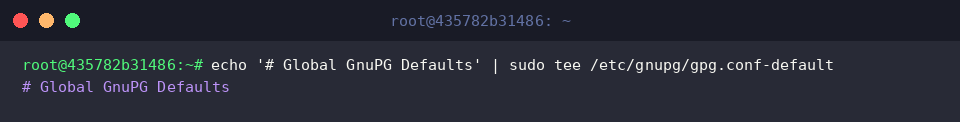
ベースとなる設定ファイル /etc/gnupg/gpg.conf-default を新規に起こし、ファイル識別のためのコメントヘッダーを書き込みます。
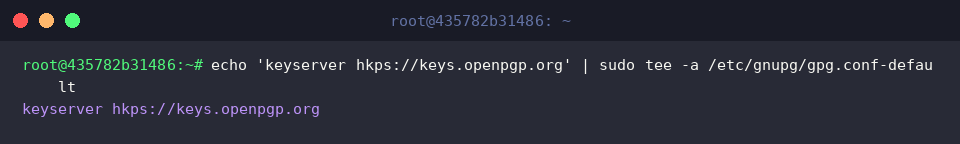
組織内の標準キーサーバーとして利用するURLを追記し、すべての利用者が同一の公開鍵サーバーを参照できるように構成します。
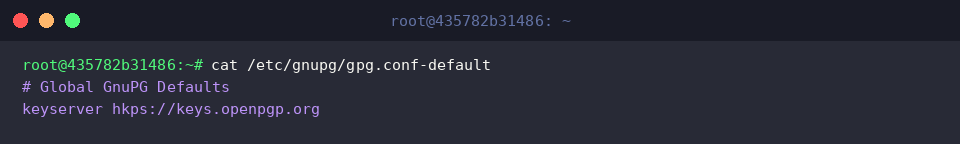
作成したグローバル設定ファイルの内容を表示し、意図したパラメータが過不足なく記述されているかを検査します。
3. 対象ユーザー領域の準備とデフォルト値の流し込み
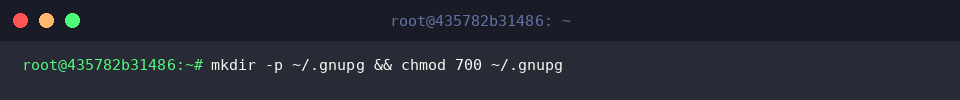
ユーザーディレクトリ内にGnuPG関連データを格納するフォルダを用意し、機密性確保のためパーミッションを所有者限定の700に変更します。
環境が整った段階で applygnupgdefaults を呼び出し、システム側で定義した標準ポリシーをカレントユーザーの環境へ展開します。
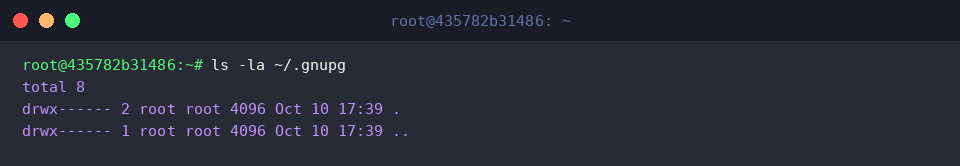
展開処理が完了したら、~/.gnupg 内に生成された設定ファイル群とアクセス権限の状態を一覧で確認します。
4. 適用結果の検証とコンフィグ診断
設定構文の妥当性を評価するため、gpgconf --checkoptions を実行してオプションの不整合や構文エラーがないかをチェックします。
何もエラーメッセージが返されなければ、全パラメータが正常にパースされている状態を示します。
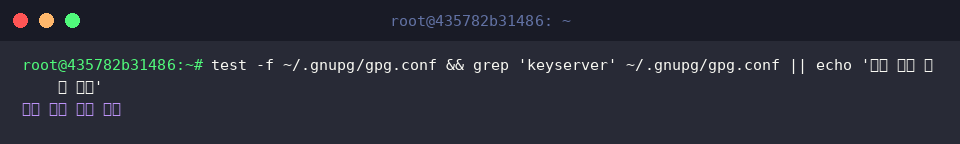
ユーザー領域の ~/.gnupg/gpg.conf を参照し、定義したキーサーバー設定が期待通りに反映されているかを検証します。
検証コマンドが正常に終了し、メッセージが出力されることでシステム基本ポリシーの適用を確認できます。
以上、Ubuntu環境で applygnupgdefaults を利用してシステム共通のGnuPGポリシーを一元管理・展開する手順を整理しました。
マルチユーザーサーバーの初期プロビジョニングやセキュリティ基準の標準化において、ぜひ活用してみてください。