


はじめに:LinuxにおけるBase64の基礎と役割
UNIX/Linux環境下で通信プロトコルや設定ファイルにバイナリや特殊文字を含める際、必須となるのがbase64コマンドによるエンコード・デコード処理です。本稿では、単純な文字列の変換からバイナリファイルのハンドリング、データの破損を防ぐ整合性検証に至るまで、実務ですぐに活かせる具体的なユースケースを体系的に解説します。Ubuntu環境のCLI上でスムーズに再現できるよう、ステップバイステップ形式で整理しました。
コマンドラインからの文字列エンコードと復号テクニック
標準入出力を柔軟に扱えるbase64は、パイプライン処理との親和性が非常に高いユーティリティです。シェル上でechoコマンドからパイプ(|)経由で渡すだけで、入力テキストを手軽にBase64形式の安全な文字列へと変換できます。
⚙️ [主要オプション]
-d, --decode : Base64エンコードされた文字列を元のデータにデコード(復元)します。-w, --wrap=COLS : 指定した文字数(COLS)ごとに自動改行を挿入します(0を指定した場合は改行なしの1行で出力)。-i, --ignore-garbage : デコード処理時、Base64アルファベット以外の不正な文字を無視してスキップします。
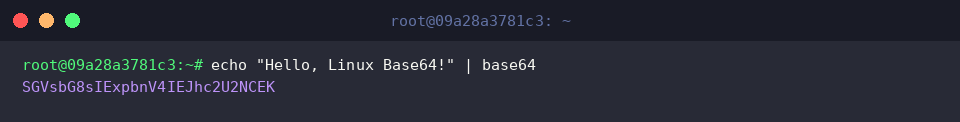
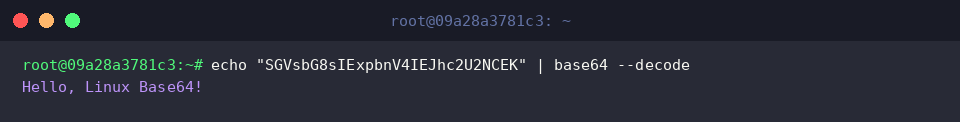
エンコード済みの文字列を元の可読テキストへ戻す際は、--decodeフラグを付与します。パイプ経由で処理させることで、先ほど難読化されたデータから元のHello, Linux Base64!が即座に出力されます。
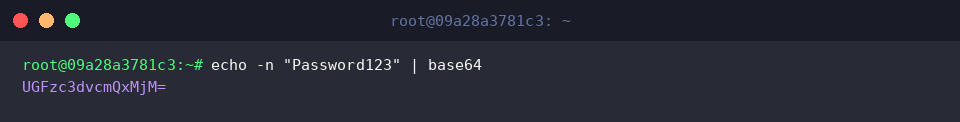
ここで注意したいのが、echoコマンドが付与する末尾の暗黙的な改行コードです。純粋な文字列のみを忠実にエンコードしたい場合は、-nオプションを併用して改行を除去します。これにより、パディング文字(=)を含んだ正確なBase64文字列が得られます。
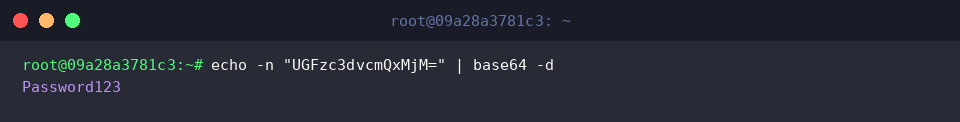
短縮表記である-dオプションも、--decodeと完全に同一の働きをします。末尾改行なしでエンコードした文字列であっても、このように元のパスワード文字列へと正確に復元可能です。
ファイル全体のBase64変換とリストア手順
実務では文字列だけでなく、設定ファイルやログファイルを丸ごとエンコードする場面が多々あります。検証用として、まずはテスト用テキストファイルsample.txtを作成しましょう。
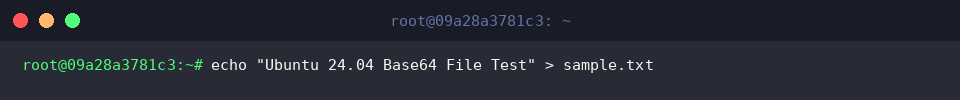
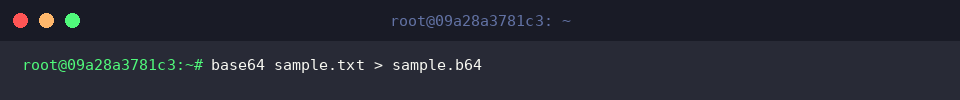
ファイルパスをbase64コマンドの引数に直接指定し、リダイレクト(>)を利用して変換結果を新規ファイルsample.b64へ書き出します。
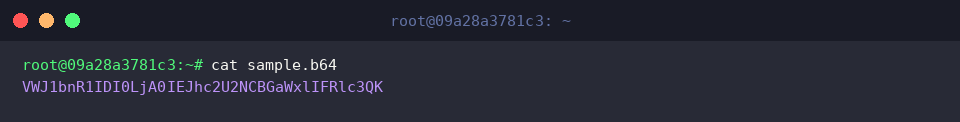
生成されたsample.b64をcatで閲覧してみます。平文のテキストが、ASCII文字のみで構成されたBase64文字列へと安全に置き換わっている様子が確認できます。
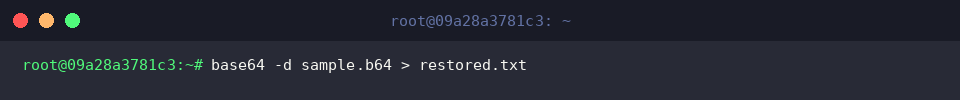
保存したBase64ファイルをデコードして元のテキストへ戻すには、-dオプションと共に対象ファイルを指定し、リダイレクトでrestored.txtに出力します。
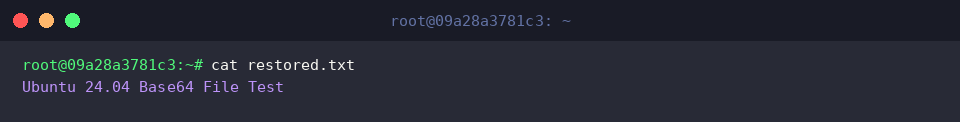
最後にcatコマンドで復元結果を確かめます。初回に入力した文字列が一切欠落することなく、完全に再現されていることが分かります。
バイナリファイルの文字列化とデータ整合性の検証
画像や実行可能ファイルといったバイナリデータをテキスト形式の通信路へ乗せる際にも、Base64が威力を発揮します。ここでは実験用として、/dev/urandomから32バイト分の乱数を抽出し、疑似バイナリファイルbinary_sample.datを用意します。
生成したバイナリファイルをbase64に渡し、エンコード結果をテキストファイルbinary_sample.b64として保存します。
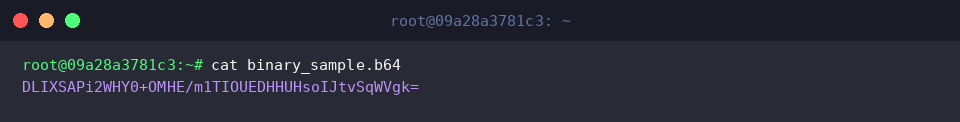
catコマンドで中身を覗いてみると、制御文字や未定義バイトを含んでいたバイナリが、安全に扱える印字可能ASCII文字列へと変換されているのが見て取れます。
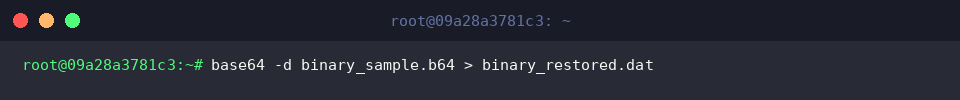
続いて、-dオプションを用いてエンコード済みファイルから元のバイナリを抽出し、binary_restored.datとしてディスクへ書き戻します。
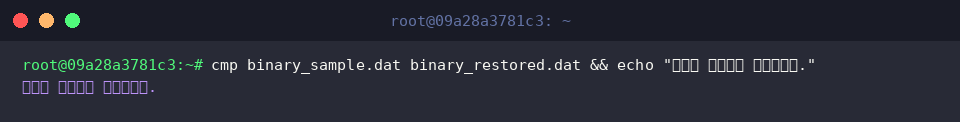
データ転送やバックアップ処理で最も重要なのは、「1ビットの狂いもなく復元できたか」という点です。cmpコマンドを実行して変換前後のファイルをバイト単位で比較してみましょう。差分が出力されずメッセージが表示されれば、完全なデータ無欠性が証明されます。
自動改行の抑止テクニック:CI/CDやKubernetesでの実践
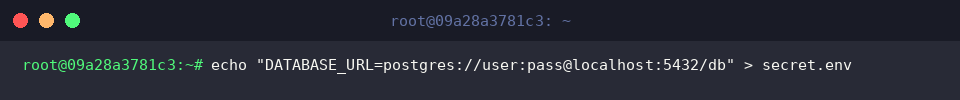
APIトークンやデータベース接続文字列などの機密情報を環境変数に埋め込む際、意図しない改行が混入すると認証エラーの原因になります。ここでは例として接続情報を含むsecret.envを定義してみます。
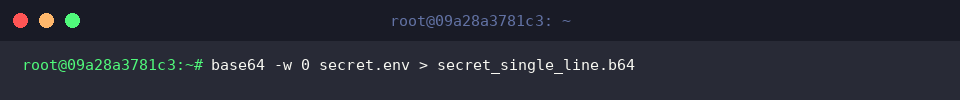
base64コマンドは既定で76桁ごとに改行を挟みますが、-w 0を指定すれば改行を一切含まない単一の連続文字列として出力可能です。この結果をsecret_single_line.b64に保存します。
catコマンドで確認すると、途中で途切れることのないフラットな1行の文字列になっていることが分かります。これはKubernetesのSecret定義(YAML)やHTTP認証ヘッダーへそのまま流し込むのに最適なフォーマットです。
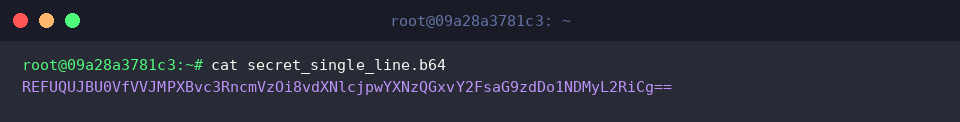
なお、末尾に改行がないデータを出力した直後はプロンプトの表示位置が乱れることがあるため、echoを単体実行して改行を挟むと画面がきれいに整います。
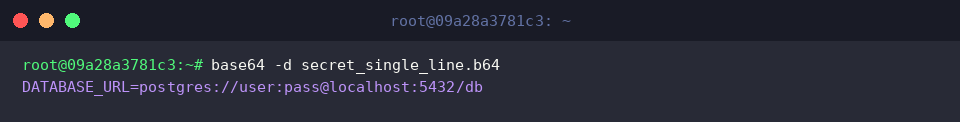
1行にまとめたsecret_single_line.b64に対しても、通常通り-dオプションを指定することで完全なデコードが可能です。元のDATABASE_URL設定値が欠損なくターミナルに表示されます。
本記事では、Linuxにおけるbase64コマンドの基本構文からファイル変換、無欠性チェック、そして実務で頻出する改行抑止オプションの活用法までを網羅しました。シェルスクリプトの自動化やコンテナ環境の設定値管理など、日々のシステム運用や開発業務でぜひ活用してみてください。