


はじめに
Linux環境におけるL2ブリッジの状態把握やトラブルシューティングでは、iproute2スイートに統合されたbridgeコマンドが絶大な威力を発揮します。本記事では、仮想ブリッジ環境の立ち上げから、ポート接続ステータス、FDB(転送データベース)、VLANフィルタリング設定の読み解き方まで、インフラエンジニアの実務に直結するコマンド操作と出力結果の分析手法を体系的に解説します。
1. 動作検証用ブリッジの構築とポート状態(bridge link)の確認
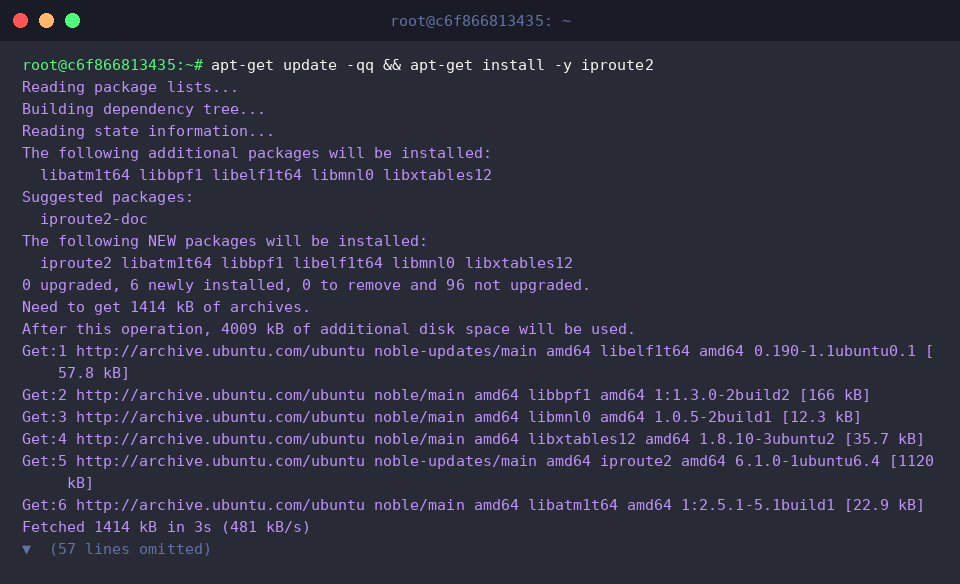
まず、最新のネットワーク制御ツールを利用できるよう、基盤パッケージであるiproute2をシステムに導入します。
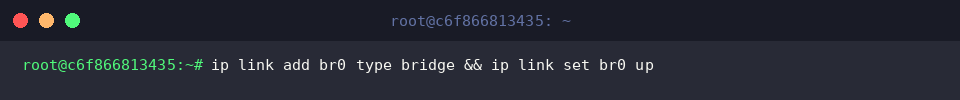
論理ブリッジデバイスbr0を定義し、即座にインターフェースを稼働状態(UP)へと遷移させます。
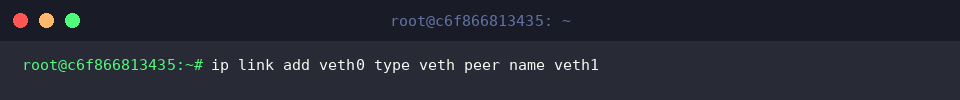
続いて、ブリッジ配下に収容するための仮想イーサネットペア(veth0 - veth1)を生成します。
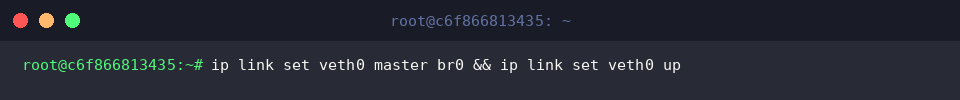
作成したveth0側をbr0のスレーブポートとして紐づけ、インターフェースをリンクアップさせます。
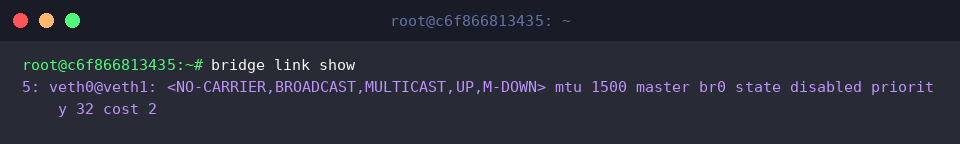
各ポートの所属状況や各種属性を一覧表示するには、bridge link showを実行します。
実行結果からは、ポートを束ねる親ブリッジ(master br0)、スパニングツリー(STP)の稼働ステータス(state disabled)、ポートプライオリティ(priority)、パスコスト(cost)といった重要パラメータを把握できます。
⚙️ [実務で役立つ主要オプション]
-s (-stats) : ポートごとのトラフィック送受信パケット数、バイト数、ドロップなどの統計情報を詳細表示します。-d (-details) : STPフラグやタイマー値など、レイヤ2制御に関わる高度なパラメータを網羅します。-c (-color) : 出力内容をシンタックスハイライトし、視認性を向上させます。-j (-json) : 出力をJSON形式に変換し、シェルスクリプトや自動化ツールでのパースを容易にします。-p (-pretty) : -jオプションと併用し、整形インデント付きの読みやすいJSONを出力します。
2. MACアドレステーブル(bridge fdb)の確認とエントリ制御
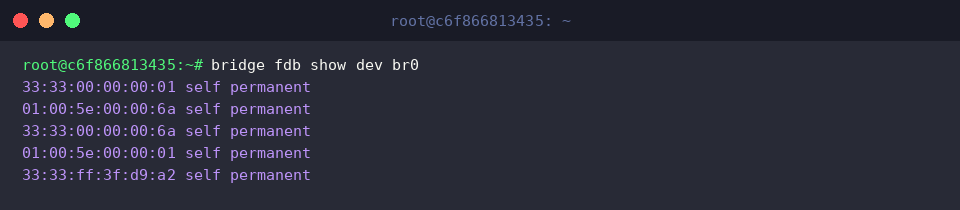
ブリッジインターフェースbr0自体が保持するMACアドレス転送データベース(FDB)を調査するには、bridge fdb show dev br0を指定します。
コンソール上には、自身のアドレスやマルチキャスト配信用MACアドレスとともに、カーネルによって保護されたself permanentエントリが出力されます。
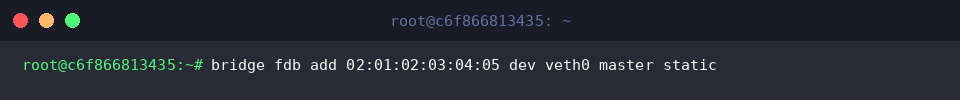
veth0の先にある通信先MACアドレスを強制的にブリッジへ学習させたい場合は、bridge fdb add 02:01:02:03:04:05 dev veth0 master staticを実行します。masterパラメータで親ブリッジのFDBを指定し、staticを付与することでエージング時間経過による自動フラッシュ(削除)を防ぎます。
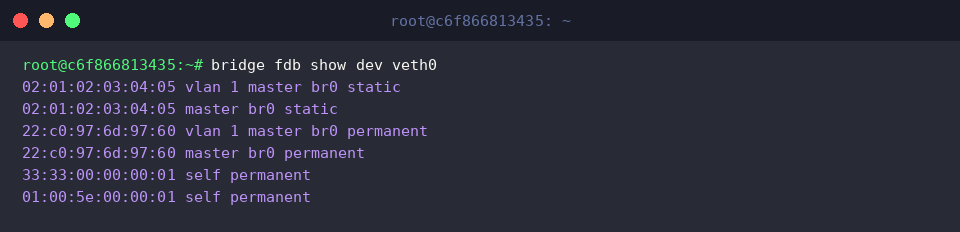
ポート単位での登録状況を確認する際は、bridge fdb show dev veth0を実行します。
先ほど手動投入した静的レコード(static)とインターフェース固有のアドレス(permanent)が、正しくmaster br0に認識されていることが読み取れます。
3. VLANフィルタリングの有効化とVLAN所属情報(bridge vlan)の制御
LinuxブリッジをVLAN対応スイッチとして機能させるため、ip link set dev br0 type bridge vlan_filtering 1でVLANタグの識別・フィルタリング機能を有効化します。
この設定により、未許可のVLANタグを含むフレームの通過を遮断する強固なL2分離が実現します。
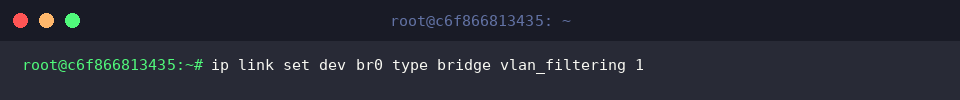
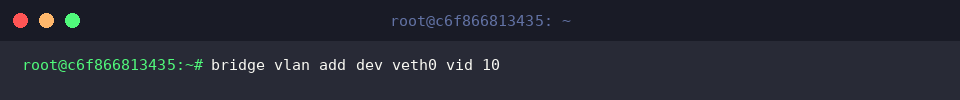
続いて、ポートveth0に対して追加のVLAN ID 10を割り当てます。
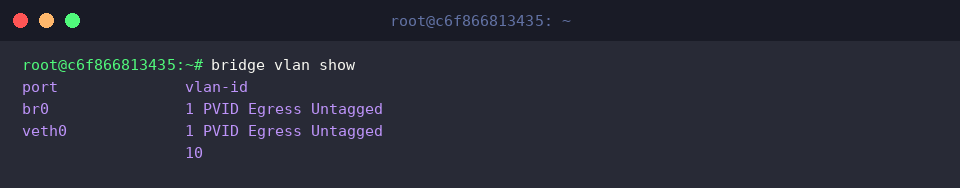
設定が完了したら、bridge vlan showを用いてブリッジ全体および各ポートのVLANマッピング状況を俯瞰します。
デフォルト設定であるネイティブVLAN(1 PVID Egress Untagged)に加え、veth0に対してVLAN 10がタグ付きメンバとして正常に組み込まれている様子が確認できます。
4. 詳細統計情報(-s, -d)の収集と検証環境のクリーンアップ
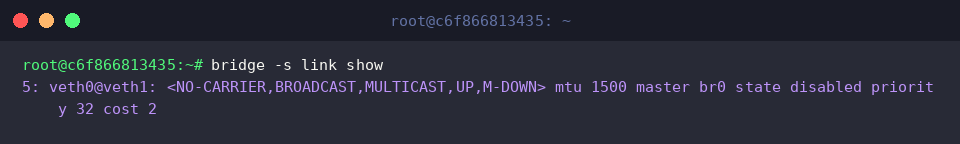
各ポートのリンク状態だけでなく、転送パケット量やエラーカウンタまで一括して追跡するにはbridge -s link showを活用します。veth0のトラフィック流量やSTPの無効状態(state disabled)、ポートコスト(cost 2)といった運用監視に必要な指標を即座に収集可能です。
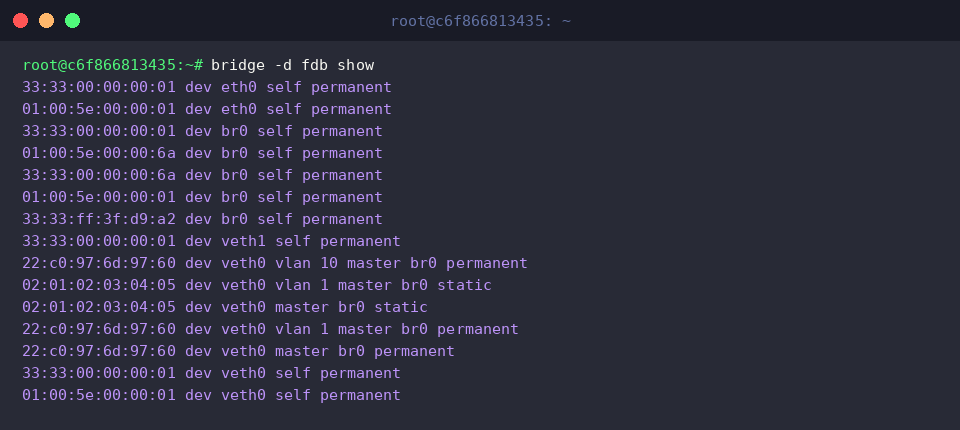
さらにbridge -d fdb showを実行すると、FDBテーブル内のMACアドレスがどのVLAN ID(vlan 1, vlan 10)に紐づいてフォワーディングされているかまで深く追跡できます。
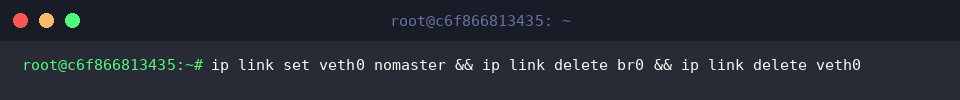
一連の動作検証が完了したら、検証用に立ち上げた仮想デバイスを解放してホストのネットワーク構成を初期状態に戻します。
Linux/Ubuntu環境におけるbridgeコマンドは、仮想化基盤やコンテナネットワーク(Docker、LXD、KVMなど)の内部構造を解析・運用する上で欠かせないツールです。各オプションの特性やFDB・VLANの挙動を正しく把握し、日々のネットワーク設計や障害調査にお役立てください。