


はじめに:グループパスワードの一括管理が求められる背景
Linuxシステムの運用保守において、多数のプロジェクトグループや部署グループのパスワードを1件ずつ手動設定するのは非効率的であり、設定ミスの原因にもなります。こうしたバッチ処理の課題をスマートに解決してくれるのが chgpasswd コマンドです。本記事では、標準入力を経由した自動バッチ更新の基本メカニズムから、堅牢な暗号化アルゴリズムの適用方法、そして設定内容の検証プロセスまで、実際のシェル操作を交えて体系的に解説します。
検証用グループの作成と初期設定
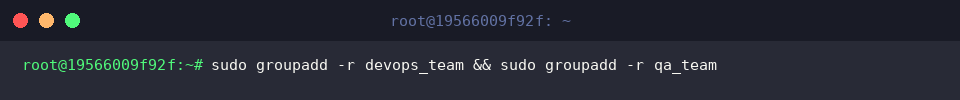
検証を安全に進めるため、まずはテスト用のシステムグループを2つ用意します。端末上で sudo groupadd -r devops_team && sudo groupadd -r qa_team を実行し、環境をセットアップします。
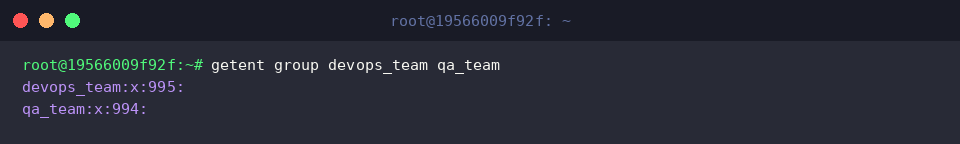
登録処理が正しく完了しているか確認するため、getent group devops_team qa_team コマンドでネームサービススイッチ経由のエントリを取得します。
画面上に対象グループの名前と自動割り当てされたGIDが表示されていれば、正常に認識されています。
パイプライン連携による複数グループパスワードの一括更新
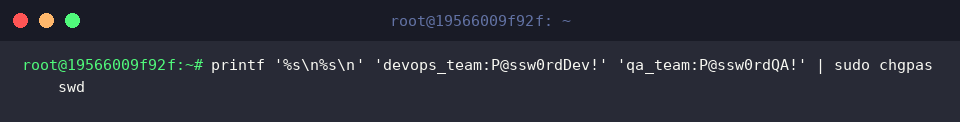
chgpasswd の強みは、グループ名:パスワード 形式のテキストストリームを標準入力として受け取れる点にあります。printf を使って整形した複数行の文字列をパイプで sudo chgpasswd に渡すことで、一度の実行で複数グループの認証情報を一網打尽に設定可能です。
コマンド投入後にエラー出力が表示されず静かにプロンプトが戻れば、内部テーブルの書き換えは成功しています。
設定が実環境へ反映されているかを確かめるべく、グループのシャドウ情報が格納される /etc/gshadow を対象に sudo grep -E 'devops_team|qa_team' /etc/gshadow を実行します。
出力結果を確認すると、各グループのエントリにソルト付きハッシュ化された安全なパスワード文字列が格納されていることが分かります。

強力な暗号化アルゴリズム(SHA-512)の指定テクニック
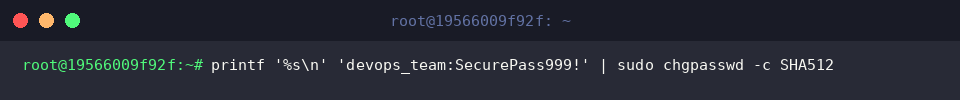
セキュリティ要件に応じてハッシュ化方式を明示したい場合は、-c オプションを組み合わせます。devops_team に対し強固なSHA-512アルゴリズムでハッシュを再生成させるため、printf '%s\n' 'devops_team:SecurePass999!' | sudo chgpasswd -c SHA512 を実行してみましょう。
こちらもエラーなく終了すれば、指定したアルゴリズムでデータベースが再エンコードされます。
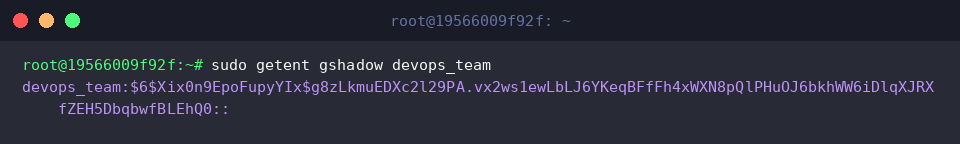
暗号化方式が期待通りに切り替わったかを調査するため、sudo getent gshadow devops_team コマンドで詳細なシャドウレコードを呼び出します。
ハッシュフィールドの先頭プレフィックスが $6$(SHA-512を示す識別子)に更新されていれば、アルゴリズム指定が有効に働いた証拠です。
バッチファイル入力による大量更新と検証リソースの削除
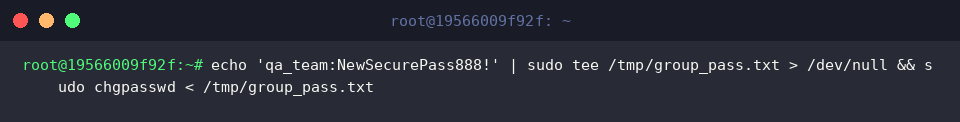
更新対象のグループ数がさらに多いケースでは、外部ファイルに設定リストを書き出してリダイレクト(<)で流し込む手法が最適です。echo 'qa_team:NewSecurePass888!' | sudo tee /tmp/group_pass.txt > /dev/null && sudo chgpasswd < /tmp/group_pass.txt を実行し、定義ファイルの内容を一括インポートします。
コマンドが正常終了すれば、外部データに基づいたバッチ適用が完了します。
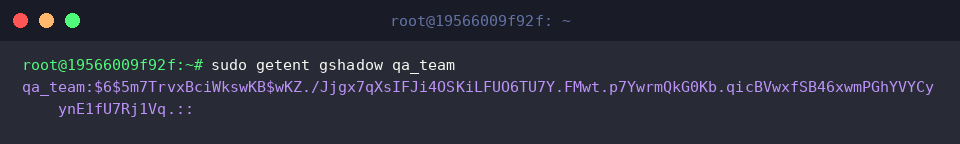
想定通りに反映されているか、念のため sudo getent gshadow qa_team で最終確認を行います。
暗号化ハッシュが正しく上書きされていることが確認できます。
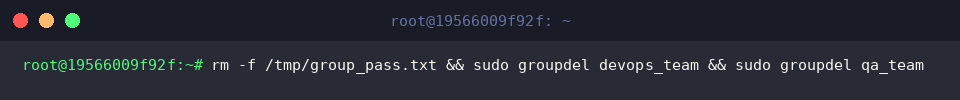
実習終了後は、セキュリティ上の観点から平文の認証リストを放置せず、検証用リソースを速やかに破棄します。rm -f /tmp/group_pass.txt && sudo groupdel devops_team && sudo groupdel qa_team を実行してクリーンアップします。
不要なファイルおよびグループが削除され、システムが元のクリーンな状態へ復元されます。
Ubuntu環境における chgpasswd を活用したグループ認証情報のバッチ処理手法について解説しました。
大規模な環境構築やアカウント管理をシェルスクリプトや構成管理ツールで自動化する際、手軽かつ安全に利用できるコマンドとしてぜひ役立ててください。