


개요
리눅스 환경에서 데이터 변환 및 전송 시 필수적으로 사용되는 base64 명령어의 기본 개념과 동작 원리를 알아봅니다. 일반 텍스트 문자열부터 바이너리 파일까지 안전하게 인코딩 및 디코딩하는 실무 예제를 다룹니다. 우분투 터미널에서 즉시 따라 할 수 있는 단계별 실습을 통해 실무 데이터 처리 역량을 기를 수 있습니다.
기본 문자열 인코딩 및 디코딩
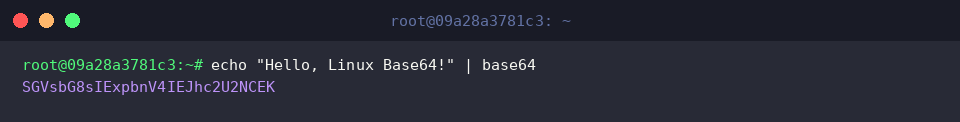
base64 명령어는 텍스트나 바이너리 데이터를 Base64 형태로 인코딩하거나 디코딩할 때 사용합니다.
파이프라인(|)을 통해 echo 출력 문자열을 base64로 전달하면 해당 텍스트를 인코딩한 결과가 출력됩니다.
⚙️ [주요 옵션]
-d, --decode : Base64로 인코딩된 데이터를 원본 데이터로 디코딩합니다.-w, --wrap=COLS : 지정한 글자 수(COLS)마다 줄바꿈을 적용합니다.
(0으로 지정 시 줄바꿈 없이 한 줄로 출력)
-i, --ignore-garbage : 디코딩 시 Base64 문자 집합 이외의 문자를 무시하고 처리합니다.
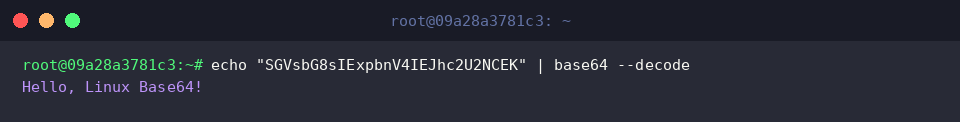
--decode 옵션을 사용하면 Base64로 인코딩된 문자열을 원본 데이터로 복원합니다.
파이프라인을 통해 인코딩된 문자열을 전달하여 실행하면 원래의 Hello, Linux Base64! 문장이 출력됩니다.
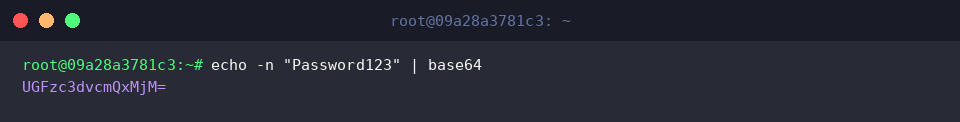
개행 문자(줄바꿈) 없이 순수한 문자열만 인코딩하기 위해 echo에 -n 옵션을 지정하여 실행합니다.echo의 기본 줄바꿈이 제외되므로 끝부분에 패딩 문자(=)가 포함된 정확한 Base64 인코딩 결과가 생성됩니다.
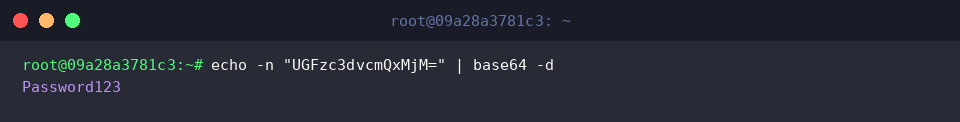
-d 옵션은 --decode의 축약형으로 동일하게 디코딩 기능을 수행합니다.
줄바꿈 없이 인코딩되었던 Base64 문자열을 원본 비밀번호 문자열로 정상 복원합니다.
파일 단위 base64 변환 및 복원
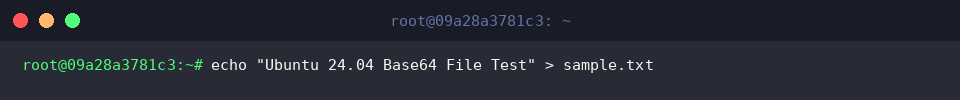
파일 단위 인코딩 실습을 진행하기 위해 테스트용 텍스트 파일인 sample.txt를 생성합니다.
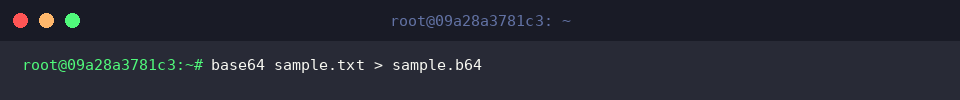
base64 명령어의 인자로 파일 경로를 지정하고 리다이렉션(>)을 사용하여 파일 전체를 Base64 형식으로 인코딩한 뒤 sample.b64 파일로 저장합니다.
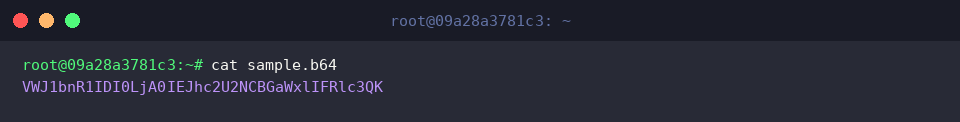
cat 명령어를 실행하여 인코딩된 데이터가 저장된 sample.b64 파일의 내용을 확인합니다.
원본 텍스트가 Base64 형식의 문자열로 안전하게 변환된 것을 볼 수 있습니다.
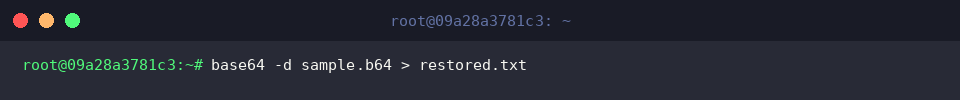
base64 명령어에 -d 옵션을 지정하여 인코딩된 sample.b64 파일을 디코딩하고, 복원된 내용을 restored.txt 파일로 저장합니다.
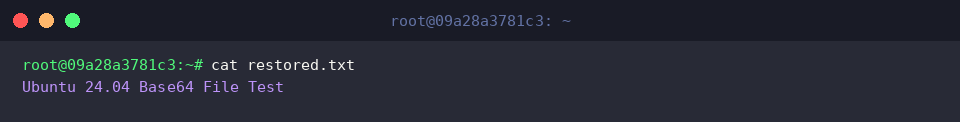
cat 명령어를 사용하여 복원된 restored.txt 파일의 내용을 확인합니다.
처음 입력했던 텍스트 내용이 손실 없이 원래대로 복원된 것을 확인할 수 있습니다.
바이너리 데이터 변환 및 무결성 검증
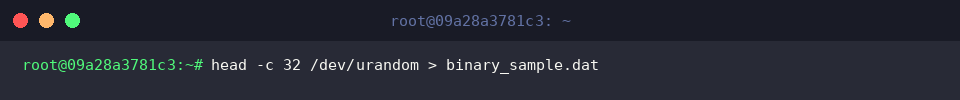
바이너리 데이터 변환 실습을 위해 /dev/urandom에서 32바이트의 난수 데이터를 추출하여 binary_sample.dat 바이너리 파일을 생성합니다.
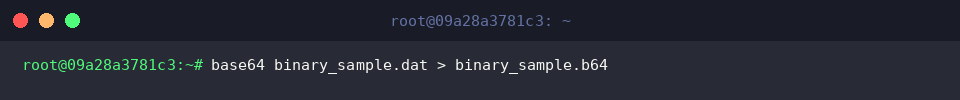
base64 명령어를 실행하여 바이너리 파일인 binary_sample.dat를 Base64 텍스트 형식으로 인코딩한 뒤 binary_sample.b64 파일에 저장합니다.
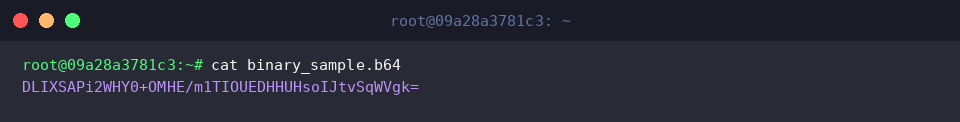
cat 명령어로 인코딩 결과 파일인 binary_sample.b64의 내용을 확인합니다.
바이너리 데이터가 네트워크 전송이나 저장이 용이한 순수 ASCII 텍스트 문자열 형태로 안전하게 변환된 것을 확인할 수 있습니다.
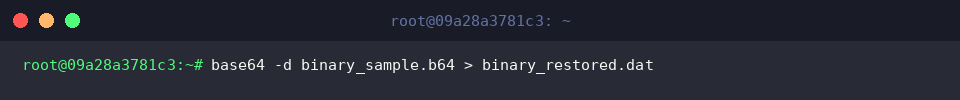
base64 명령어에 -d 옵션을 지정하여 Base64로 인코딩된 binary_sample.b64 파일을 디코딩하고, 복원된 바이너리 데이터를 binary_restored.dat 파일로 저장합니다.
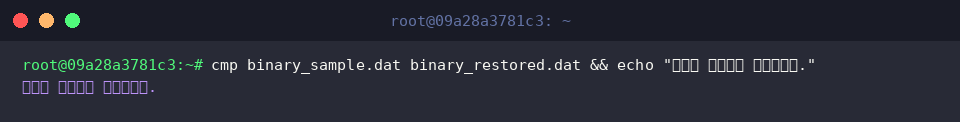
cmp 명령어를 실행하여 원본 바이너리 파일(binary_sample.dat)과 복원된 파일(binary_restored.dat)의 바이트 단위 일치 여부를 비교 검증합니다.
두 파일의 내용이 완전히 일치하므로 인코딩 및 디코딩 과정에서 데이터 왜곡이나 손실이 발생하지 않았음을 확인합니다.
줄바꿈 방지 옵션과 API 환경 설정 실무 팁
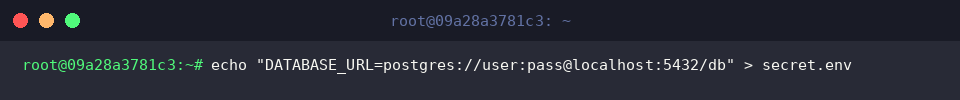
실무 환경 변수 인코딩 실습을 진행하기 위해 데이터베이스 연결 정보를 담은 secret.env 파일을 생성합니다.
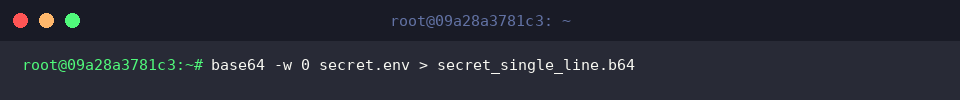
base64 명령어에 -w 0 옵션을 지정하여 줄바꿈 없이 한 줄 형태로 인코딩한 결과를 secret_single_line.b64 파일로 저장합니다.
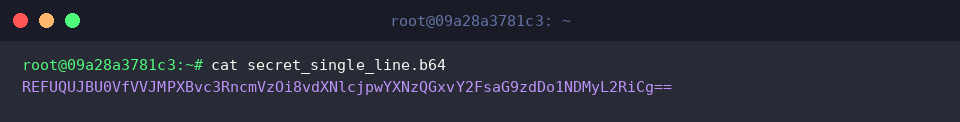
cat 명령어를 실행하여 인코딩된 secret_single_line.b64 파일의 내용을 확인합니다.
쿠버네티스 시크릿이나 HTTP 헤더 설정에 바로 적용할 수 있도록 중간 개행 없이 하나의 긴 문자열로 출력됩니다.
개행 없이 출력된 직전 결과로 인해 터미널 프롬프트가 붙는 현상을 정리하기 위해 echo 명령어로 빈 줄을 출력합니다.
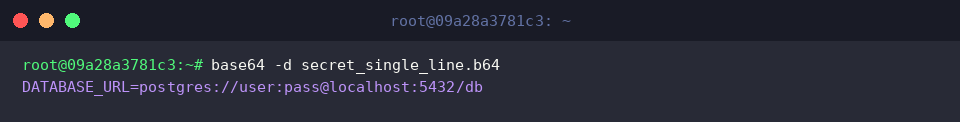
base64 명령어에 -d 옵션을 전달하여 한 줄로 인코딩되었던 secret_single_line.b64 파일을 원본 데이터로 디코딩합니다.
처음 저장했던 DATABASE_URL 환경 변수 문자열이 손실 없이 온전하게 복원되어 화면에 출력됩니다.
지금까지 리눅스 base64 명령어의 기본 개념부터 인코딩과 디코딩 실무 활용법까지 자세히 살펴보았습니다.
알려드린 사용법을 바탕으로 스크립트 작성이나 데이터 전송 작업 시 유용하게 활용해 보시기 바랍니다.