


概述
在 Linux 与类 Unix 架构的日常运维体系中,sudo 扮演着特权授权控制中枢的关键角色。本文将系统拆解该命令的底层运行逻辑,深度评测生产场景中不可或缺的提权参数组合,并直击重定向权限陷阱、凭据缓存失效策略以及通过 visudo 开展配置语法校验等安全规范,帮助运维工程师建立周密的权限管控意识。
sudo 的特权提升机制与权限状态探查
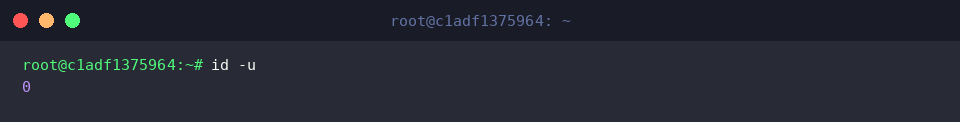
在终端中调用 id -u 能够实时读取当前上下文会话的数字用户身份标识(UID)。
控制台若直接返回 0,则表明当前终端直接运行于超级管理员账号(root)之下。
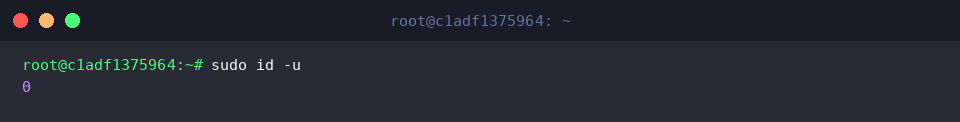
sudo 机制的核心设计初衷,在于允许受信任的用户在免密或凭据验证后以特定特权角色(通常为 root)指派并投递命令。
通过键入 sudo id -u,系统内核将在特权借调机制下派生子进程,并确凿回显代表管理员身份的数值 0。
⚙️ [核心操作参数一览]
-l :列出当前登录主体在系统中被允许调用的命令清单及策略上下文默认设定(Defaults)。-i :完全加载目标用户(缺省为 root)的全套环境配置与登录 Shell(Login Shell)。-s : 维持现行变量的同时,以超级权限直接唤起环境预设或系统默认的命令解释器。-u : 将指令的委派执行主体指定为系统中存在的某一非 root 账号。-k : 强行废止现有的授权认证时间窗口,要求接下来的特权请求必须重新发起凭据核验。
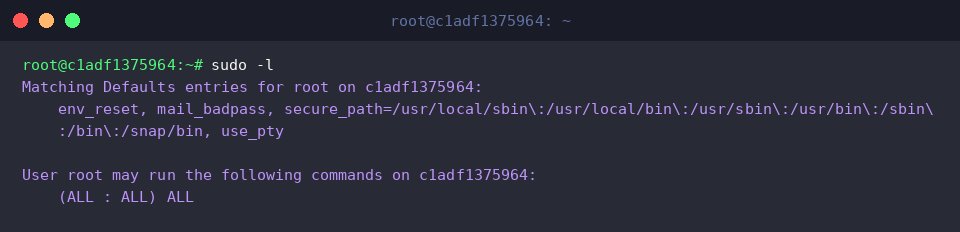
借助 sudo -l 能够直观审计当前账号在授权策略数据库中拥有的分级控制规则。
从反馈信息中可见,root 等级被赋予了对整机软硬件无限制的执行特权((ALL : ALL) ALL)。
生产环境高频参数详解:环境变量留存与多身份借调
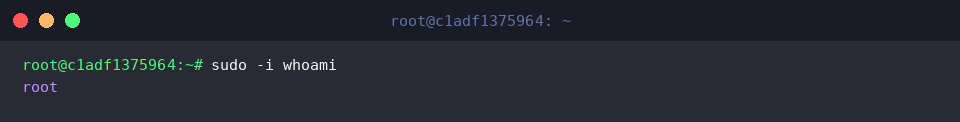
输入 sudo -i whoami 可验证系统是否成功初始化了 root 角色的完整登录上下文。
屏幕最终打印出的 root 证明:-i 选项不仅成功切换了执行权限,更将主目录路径以及与之配套的全局环境变量完整重定向至超级管理空间。
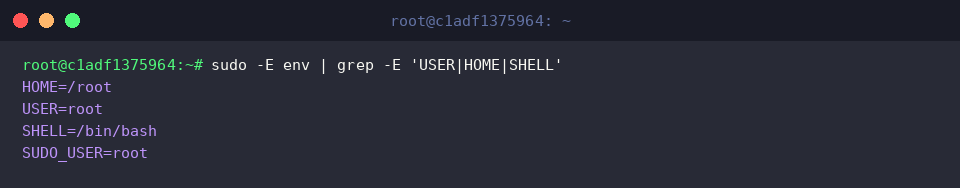
若运维场景中需要复用当前普通账号已有的系统参数,可借助 -E 参数执行 sudo -E env | grep -E 'USER|HOME|SHELL'。
终端所截获的输出确认了当前会话的指定环境变量在提权操作后得以平稳透传,避免了特权会话重置预设环境的问题。
为了演练非常规特权降级或横向调用的行为,先利用条件分支指令 id -u nobody >/dev/null 2>&1 || sudo useradd nobody 确认测试主体 nobody 是否存在,若缺失则静默补齐该系统账号。
参数 -u 提供了精准委派给第三方账号的能力。键入 sudo -u nobody whoami 后观察系统反应:
标准输出直接反馈为 nobody,印证了指定作业已成功避开 root 直接转交至受限受托账户名下运行。
规避重定向越权陷阱:巧妙破解管道写入失败难题
针对特权管道重定向的典型权限拦截问题,我们先在系统临时区域创建专属测试目录:执行 mkdir -p /tmp/sudo_test。
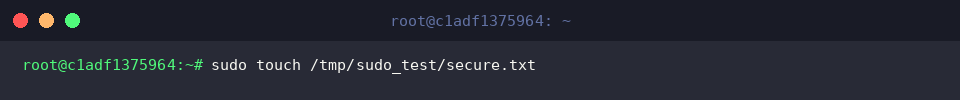
紧接着调用 sudo touch /tmp/sudo_test/secure.txt,在刚刚新建的目录下生成一个基准空文件,以便后续施加访问约束。
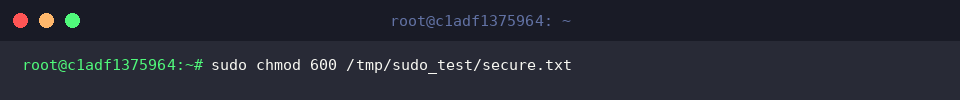
为了模拟严格的安全隔离壁垒,键入 sudo chmod 600 /tmp/sudo_test/secure.txt 彻底封锁所有常规非 root 访问者的读取与编辑入口。
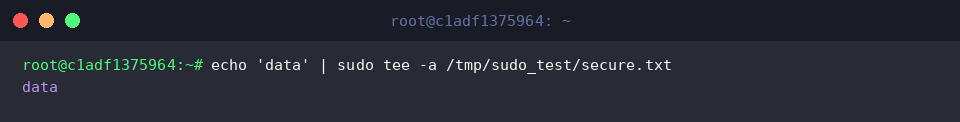
许多运维初学者常会陷入 sudo echo ... > secure.txt 仍报“Permission denied”的误区——这是因为重定向符 > 由当前未提权的父 Shell 负责解释并打开。攻克此瓶颈的成熟工程方案,是将数据经由管道输送给以 root 运行的 tee 程序:执行 echo 'data' | sudo tee -a /tmp/sudo_test/secure.txt。
此操作不仅优雅地避开了 Shell 解析层面的特权旁路漏洞,将字符 data 安全追加至受控文件,同时也在控制台即时保留了标准输出反馈。
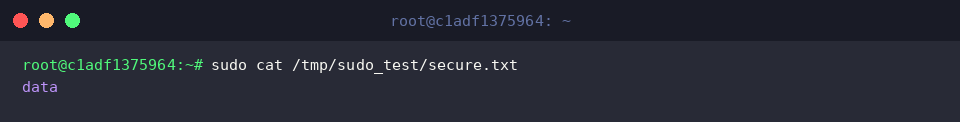
随后借助 sudo cat /tmp/sudo_test/secure.txt 核查底层文件的物理状态。
终端正确回显刚才写入的 data 字符串,表明写入动作已完满落盘。
测试全流程完毕后,运行清理指令 rm -rf /tmp/sudo_test 彻底移除非必要的临时数据与目录结构。
会话凭证时效治理与 visudo 安全合规校验
执行 sudo -v 可以延长认证会话有效期或提前校验凭据。
由于当前登录态处于既定窗口期内,命令顺利执行且无多余报错,静默完成了凭据时间戳的重置。
在离开终端或进行敏感移交时,推荐键入 sudo -k 强制清空内存中留存的特权凭证标记。
一经触发,该指令会当即销毁当前授权会话缓存;即便预设的免密倒计时仍有剩余,下一次尝试调用 sudo 都会被系统强制要求重新输密验证。
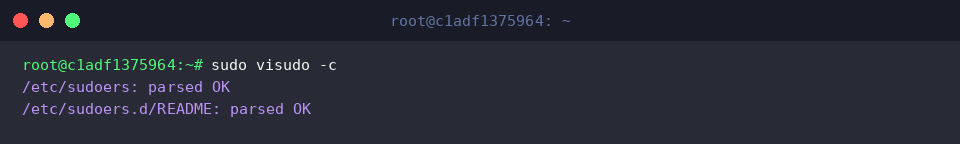
在修改权限策略时,切忌直接调用常规文本编辑器修改策略库。推荐借助 sudo visudo -c 对核心文件 /etc/sudoers 及其关联目录开展合规语法扫描。
终端逐条给出 parsed OK 判别提示,确保整套安全规则在语法层面不存在任何引发系统配置异常的隐患。
掌握 sudo 的高级参数组合不仅能显著优化日常运维效率,更是规避权限越界、建立最小特权防护网的核心功底。希望本篇技术梳理能为你的服务器安全架构与日常操作带来更稳健的工程支撑。