


引言
构建健壮的 Linux 安全基线,离不开对底层文件系统访问控制机制的透彻理解。作为权限管理的核心利器,chmod 命令兼具灵活度与严谨性。本文将系统拆解八进制数字模式(如常见的 755 与 644)和符号模式(rwx)的计算逻辑,并通过完整的终端交互实操,带你从底层原理到实际工程场景全面掌握权限调优策略。
1. 剖析 Linux 权限位结构与长格式查看 (ls -l)
为了提供一个安全隔离的实验环境,先在终端中初始化演练目录并切换进入:执行 mkdir -p ~/chmod_demo && cd ~/chmod_demo。
接着创建测试载体,利用 touch sample.txt 命令生成一个干净的空文本文件。
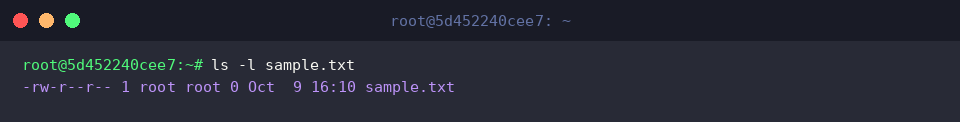
运行 ls -l sample.txt,我们可以获取该文件的元数据详情及其默认访问权限控制列表。
终端首列所展示的 10 位字符串(如 -rw-r--r--)包含了核心权限拓扑:第 1 位指示节点类型(文件为 -,目录为 d),后续每 3 位按序划分为所有者(User,读写)、属组(Group,只读)以及全局其他用户(Others,只读)的权限掩码。
⚙️ [常用参数解析]
-l : 启用详细列表视图(Long Format),直观列出文件属性、链接计数、属主、属组、字节容量以及最后修改时间戳。-a : 列出当前目录下的全部条目,即使是以 . 开头的隐藏文件也无所遁形。-h : 搭配 -l 参数启用人性化容量单位转换(以 K、M、G 动态显示文件大小)。-d : 将目录本身视作独立目标展示其属性,而非展开枚举其内部包含的文件列表。-R : 激活递归遍历(Recursive),深度遍历所有子目录层级及其包含的内容。
2. 八进制掩码快速授权机制 (chmod 644 vs 755)
重新定位到我们的实验目录,运行 cd ~/chmod_demo 确保工作上下文正确。
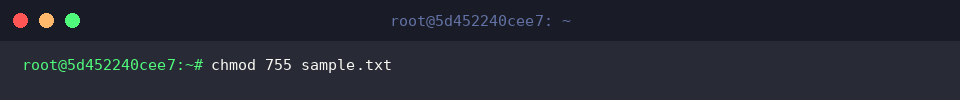
八进制权限模式将读取(r=4)、写入(w=2)和执行(x=1)的值进行算术求和。若希望授予属主完全支配权(4+2+1=7),同时对同组及外部访客赋予仅可查看并运行的受限权限(4+1=5),可执行 chmod 755 sample.txt。
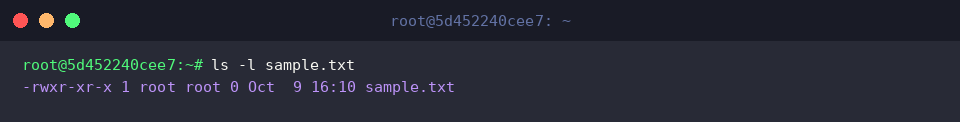
通过 ls -l sample.txt 检查变更后的属性列表,确认掩码已变更为 -rwxr-xr-x。
可以看到属主权限段完整启用了 rwx,而组与访客段同步获得了 r-x,表明执行属性(x)已被精确注入各层级。
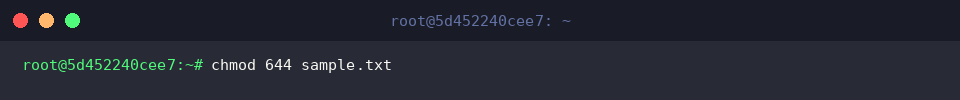
在标准的生产规范中,非可执行的静态文本文件应严格收紧权限。我们运行 chmod 644 sample.txt 将其恢复为最佳安全实践属性:属主具备读写权(4+2=6),组与其他用户维持只读权(4)。
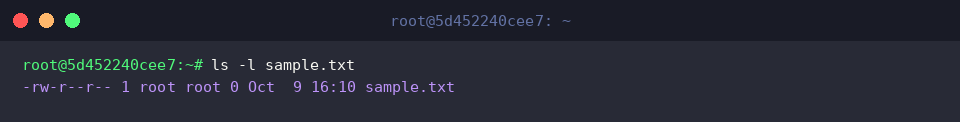
再次调度 ls -l sample.txt 校验元数据状态。
此时模式串已回退至 -rw-r--r--,不可信任的多余执行标记被干净剥除,权限结构更加合规。
3. 符号表达式精准微调:按需增删指定权限位
返回工作区根部继续后续符号模式实操,输入 cd ~/chmod_demo。
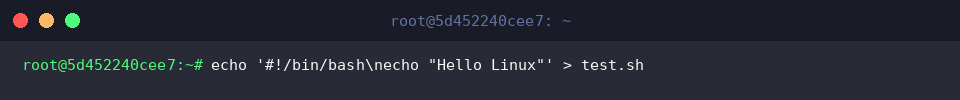
为了更贴近自动化运维环境,我们生成一个带有时序逻辑的 Bash 脚本样本:执行 echo '#!/bin/bash\necho "Hello Linux"' > test.sh。
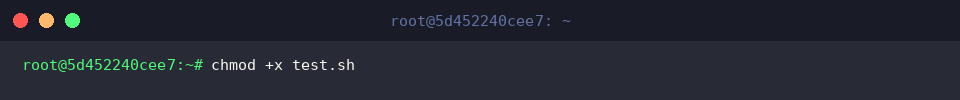
刚初始化的脚本通常不具备可执行属性。使用符合语义化的符号操作,键入 chmod +x test.sh,可瞬间跨所有身份区间(属主、组与访客)统一追加执行许可。
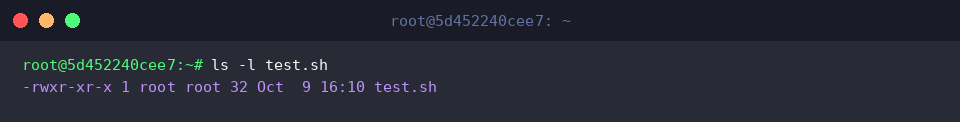
通过 ls -l test.sh 打印文件状态。
输出行清晰展现了 -rwxr-xr-x 的属性标识,代表三组目标实体均已成功附加执行能力。
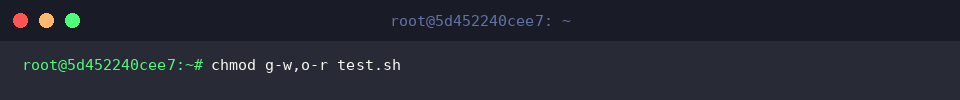
符号模式支持用逗号(,)将多条变更指令连缀执行。例如需要收回属组的篡改权限并彻底切断访客的读取权限时,可执行复合命令 chmod g-w,o-r test.sh。
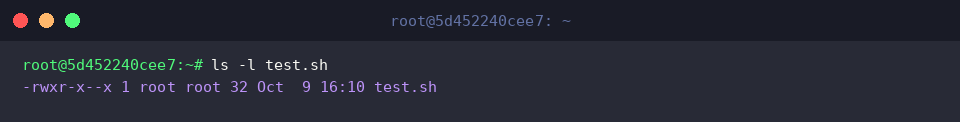
复查指令 ls -l test.sh 的即时返回数据。
权限序列已更新为 -rwxr-x--x,直观证明属组的写权限被封堵,而外部访客对应的读取位(r)也已被安全抹除。
4. 生产级目录树权限递归批量治理 (-R 选项)
在维护微服务或部署 Web 应用时,往往需要批量修正整个工程目录的访问边界。运行 mkdir -p ~/chmod_demo/project/logs 搭建多层嵌套测试架构。
在各个层级中注入实体文件进行模拟:执行 touch ~/chmod_demo/project/app.py ~/chmod_demo/project/logs/app.log 部署脚本与日志。
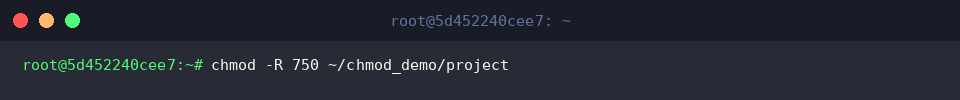
利用 -R(Recursive)标志,我们能够让授权指令层层下钻穿透整个目录树。执行 chmod -R 750 ~/chmod_demo/project,实现一键收口权限:属主保留全权(7),属组成员保留遍历与只读权(5),全局其它用户完全剥夺所有访问入口(0)。
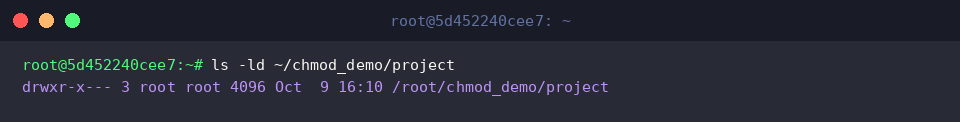
首先利用 -ld 参数核验顶层目录本身的属性状态:运行 ls -ld ~/chmod_demo/project。
输出结果呈现 drwxr-x---,表明根目录自身的权限边界已严密卡控在期望策略之内。
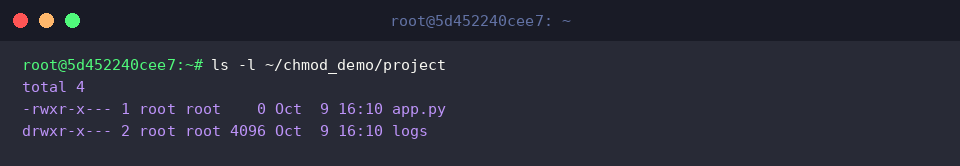
最后检查深层资产是否同步承接了策略,执行 ls -l ~/chmod_demo/project。
可见无论是平铺的 app.py 还是子级的 logs 目录,属性均已由上至下统一步调为目标模式,证明递归批处理已无缝穿透生效。
掌握 chmod 的底层八进制位掩码与符号运算逻辑,是系统管理员防御未授权提权、保护敏感数据的必备基本功。在日常管理中,请务必遵循最小特权原则(PoLP),为不同业务资产量身定制最严谨的权限防线。