


核心概述
在 Linux 运维管理体系中,存储设备的识别与文件系统装配属于不可或缺的基础技能。本文将摒弃枯燥的纯理论推导,以实际操作为导向,带大家掌握存储挂载的底层运行机制与 mount 指令的高频用法。我们将通过手动构建回环镜像(Loop Device)、灵活搭配挂载权限参数、安全卸载存储资源,并深入解析系统启动配置文件 /etc/fstab 的持久化挂载策略。
检视现有挂载状态与规划挂载锚点
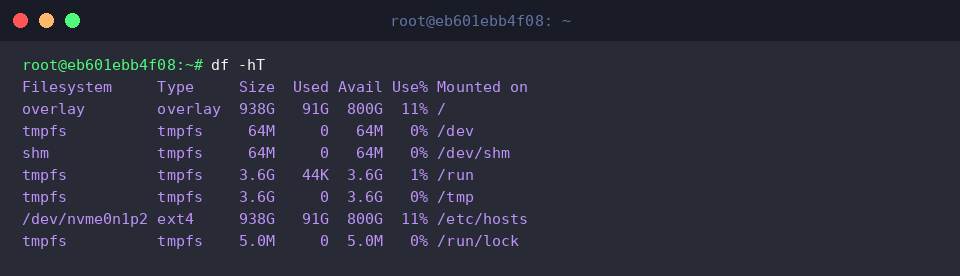
评估磁盘容量分布与分区挂载详情时,系统管理员通常首先借助 df 指令掌握宏观空间格局。
搭配 -h 参数可将晦涩的块大小转为直观易懂的容量计量单位(例如 GB 或 MB),而附加 -T 参数则能够把底层文件系统架构(诸如 ext4、tmpfs 以及 overlay 等)一并呈现。
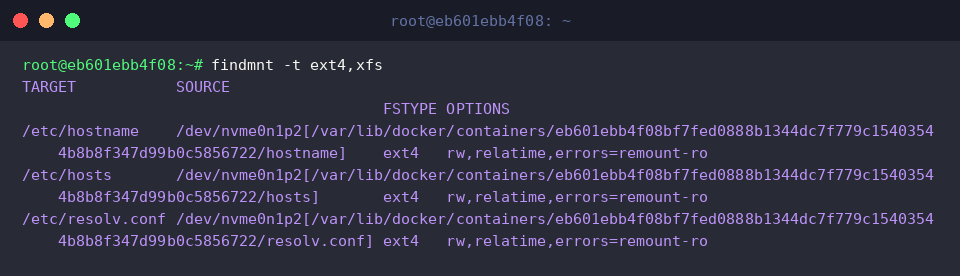
若要更精准地梳理内核当下的文件系统层级拓扑树,findmnt 工具往往是更具表现力的选择。
通过引入 -t ext4,xfs 过滤器,我们可以迅速剔除系统内置的各类内存虚拟节点,将排查范围精准锁定在常见的数据存储卷 ext4 与 xfs 之上。
挂载新设备前必须选定一个承载目录作为访问入口。在此我们借助管理员权限预备专用的目录节点,执行 sudo mkdir -p /mnt/mydisk:
打造虚拟存储镜像并初始化 ext4 格式
为了避免直接对生产服务器物理磁盘进行读写带来的误操作风险,我们先在用户家目录下建立独立的测试工作区,运行 mkdir -p ~/disk-test && cd ~/disk-test:
接着调用低层级数据复制工具 dd,从零字符设备提取数据流,快速构造一个体积约为 100MB 的空白原始映像文件:dd if=/dev/zero of=testdisk.img bs=1M count=100。
刚生成的镜像文件仅仅是一个未经格式化的空白载体。为了让系统识别并管理其中的文件节点,需对其赋予结构化的元数据布局,利用 sudo mkfs.ext4 -F testdisk.img 完成向 ext4 文件系统的格式化转换。
借助回环模式装载设备与读写功能验证
当需要将单一镜像文件直接映射到 Linux 目录树时,可以通过调用 sudo mount -o loop ~/disk-test/testdisk.img /mnt/mydisk 来实现。
参数 -o loop 负责通知内核调用环回驱动程序,把普通文件伪装成标准物理块设备,进而顺畅完成文件系统的接入操作。
设备接入完毕后,可结合管道符检索目标挂载点,借此印证挂载链路是否生效以及可用余量是否合规:df -h | grep /mnt/mydisk。
一旦终端输出对应容量和挂载目标条目,即代表虚拟磁盘已成功并入当前系统。
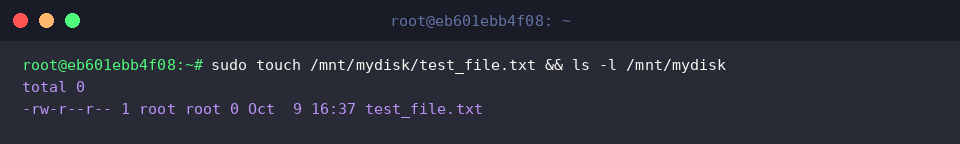
挂载成功后,必须确认实际 I/O 链路的读写能力。我们通过 sudo touch /mnt/mydisk/test_file.txt && ls -l /mnt/mydisk 向新挂载卷写入测试文件。
若文件清单正确返回了新建文件的属性信息,则证明该存储卷的读写交互流程完全处于健康状态。
规范化卸载流程与只读(ro)模式安全挂载
任何临时设备或维护结束后的存储单元,均不可随意拔除或废弃,而是应执行 sudo umount /mnt/mydisk 实施规范卸载。
标准的注销流程能促使系统把内存缓存中的脏数据同步刷写到磁盘介质中,有效切断占用关系并杜绝文件系统损坏。
在灾备分析、合规审计或敏感数据只读共享场景下,我们常常需要剥夺写入权利。为此可运行 sudo mount -o loop,ro ~/disk-test/testdisk.img /mnt/mydisk。
在附加参数中拼入 ro(read-only),将强制将文件系统锁死为只读模式,任何试图修改数据或创建新条目的行为都会被底层阻断。
为了验证只读安全机制是否如期生效,我们故意发起一次文件生成测试:sudo touch /mnt/mydisk/error_file.txt || echo 'Read-only mount confirmed'。
由于内核层直接拦截了写入动作,指令逻辑在捕获失败后顺势触发后面的回显提示,直观证明了只读屏障正在有效运转。
观察确认无误后,再次执行 sudo umount /mnt/mydisk 结束实验,释放挂载引用,保持操作环境的整洁有序。
提取设备 UUID 标识与剖析 /etc/fstab 自动挂载机制
在常规存储配置中,设备节点路径(例如 /dev/sda1 或 /dev/sdb1)会因总线枚举次序或硬件插拔次序产生漂移。因此更健壮的做法是使用专属的唯一通用识别码(UUID)。执行 sudo blkid ~/disk-test/testdisk.img 即可探查该设备的属性与 UUID 值。
掌握了设备特征后,若期望主机开机时无须人工介入便自愈挂载,其关键便在于系统自启动文件。执行 tail -n 5 /etc/fstab 可预览当前环境的登记项:
每一行规则严谨地承载着六大核心要素:设备定位符(UUID 或路径)、目标挂载点、文件系统格式、挂载参数配置、备份标记位(dump)以及系统启动时的 fsck 自检优先级次序。
以上便是从零梳理的 Ubuntu 挂载全套核心操作技巧——涵盖手动挂载、动态权限调控直至开机自动加载的底层逻辑。合理掌握这些存储管理步骤,能够确保生产环境下的数据卷在系统重启或扩容维护过程中依然稳健可靠。